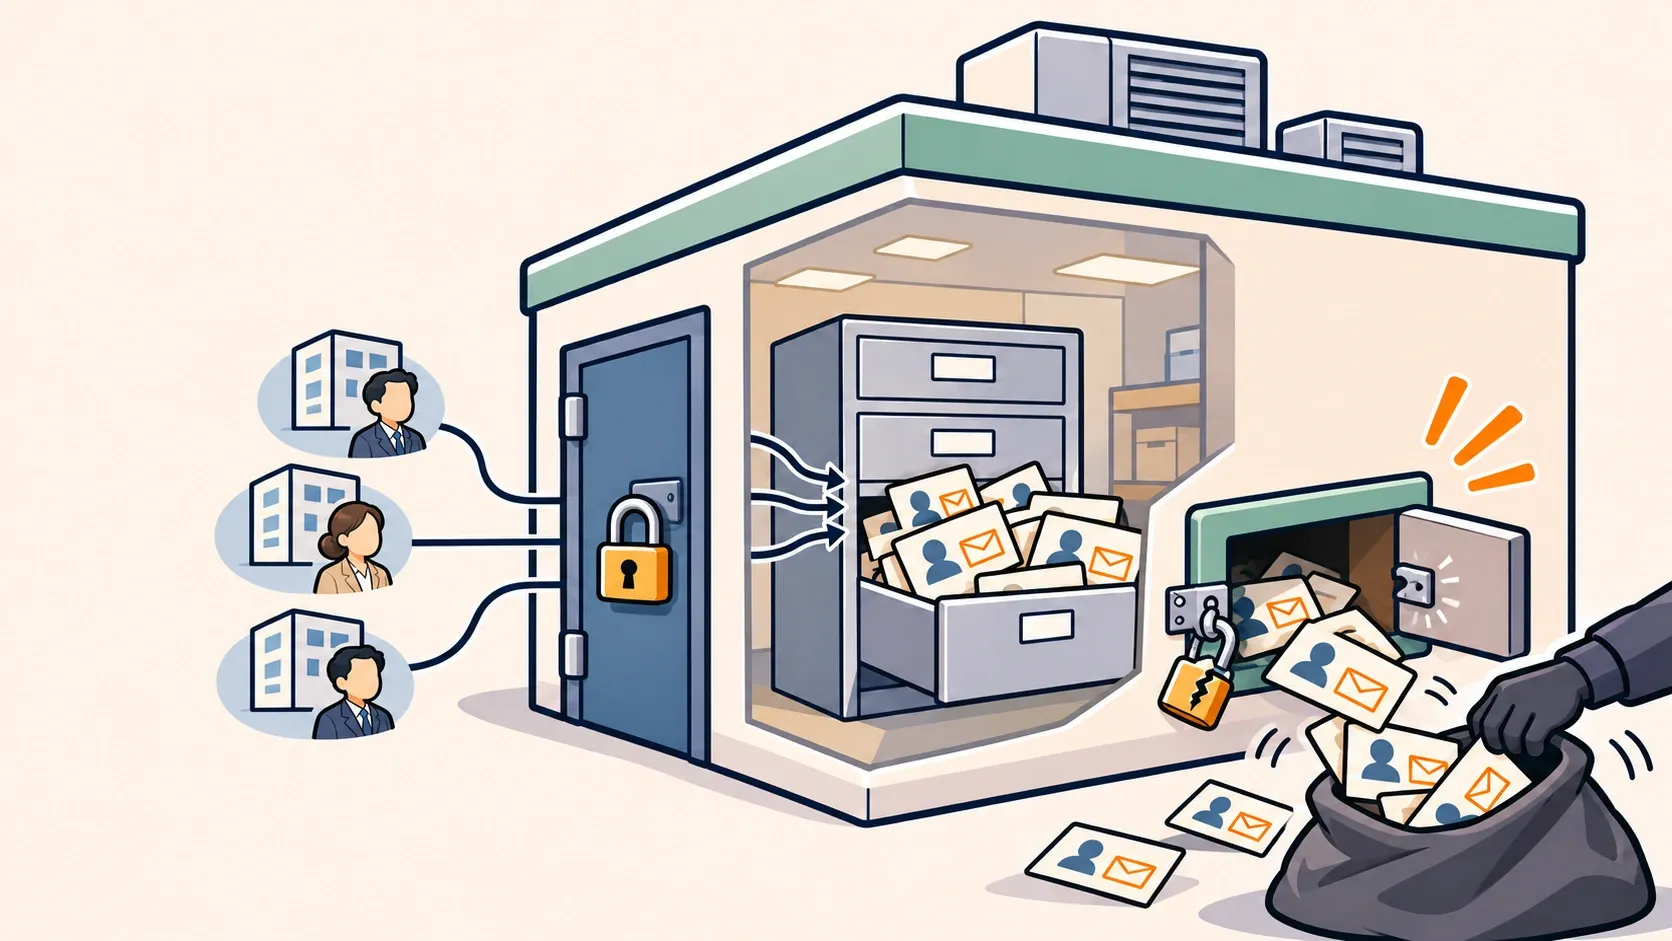
メール配信の委託先が1社破られ、数十社の会員情報が一緒に流出した — ユミルリンク Cuenote FC 不正アクセス
メール配信の委託先1社が破られ、数十社の会員情報が一緒に流出しました。何が漏れたのか、委託元の責任はどこまでか、自社で今日確認することをまとめました。
 著者 Jeensuk Yang富士通、Meta、アムウェイなど日本・米国市場の大企業と、日中韓米のグローバルプロジェクトで25年間ITチームを率いました。その経験を、中小企業の最初の一歩に使います。
約23分
概要
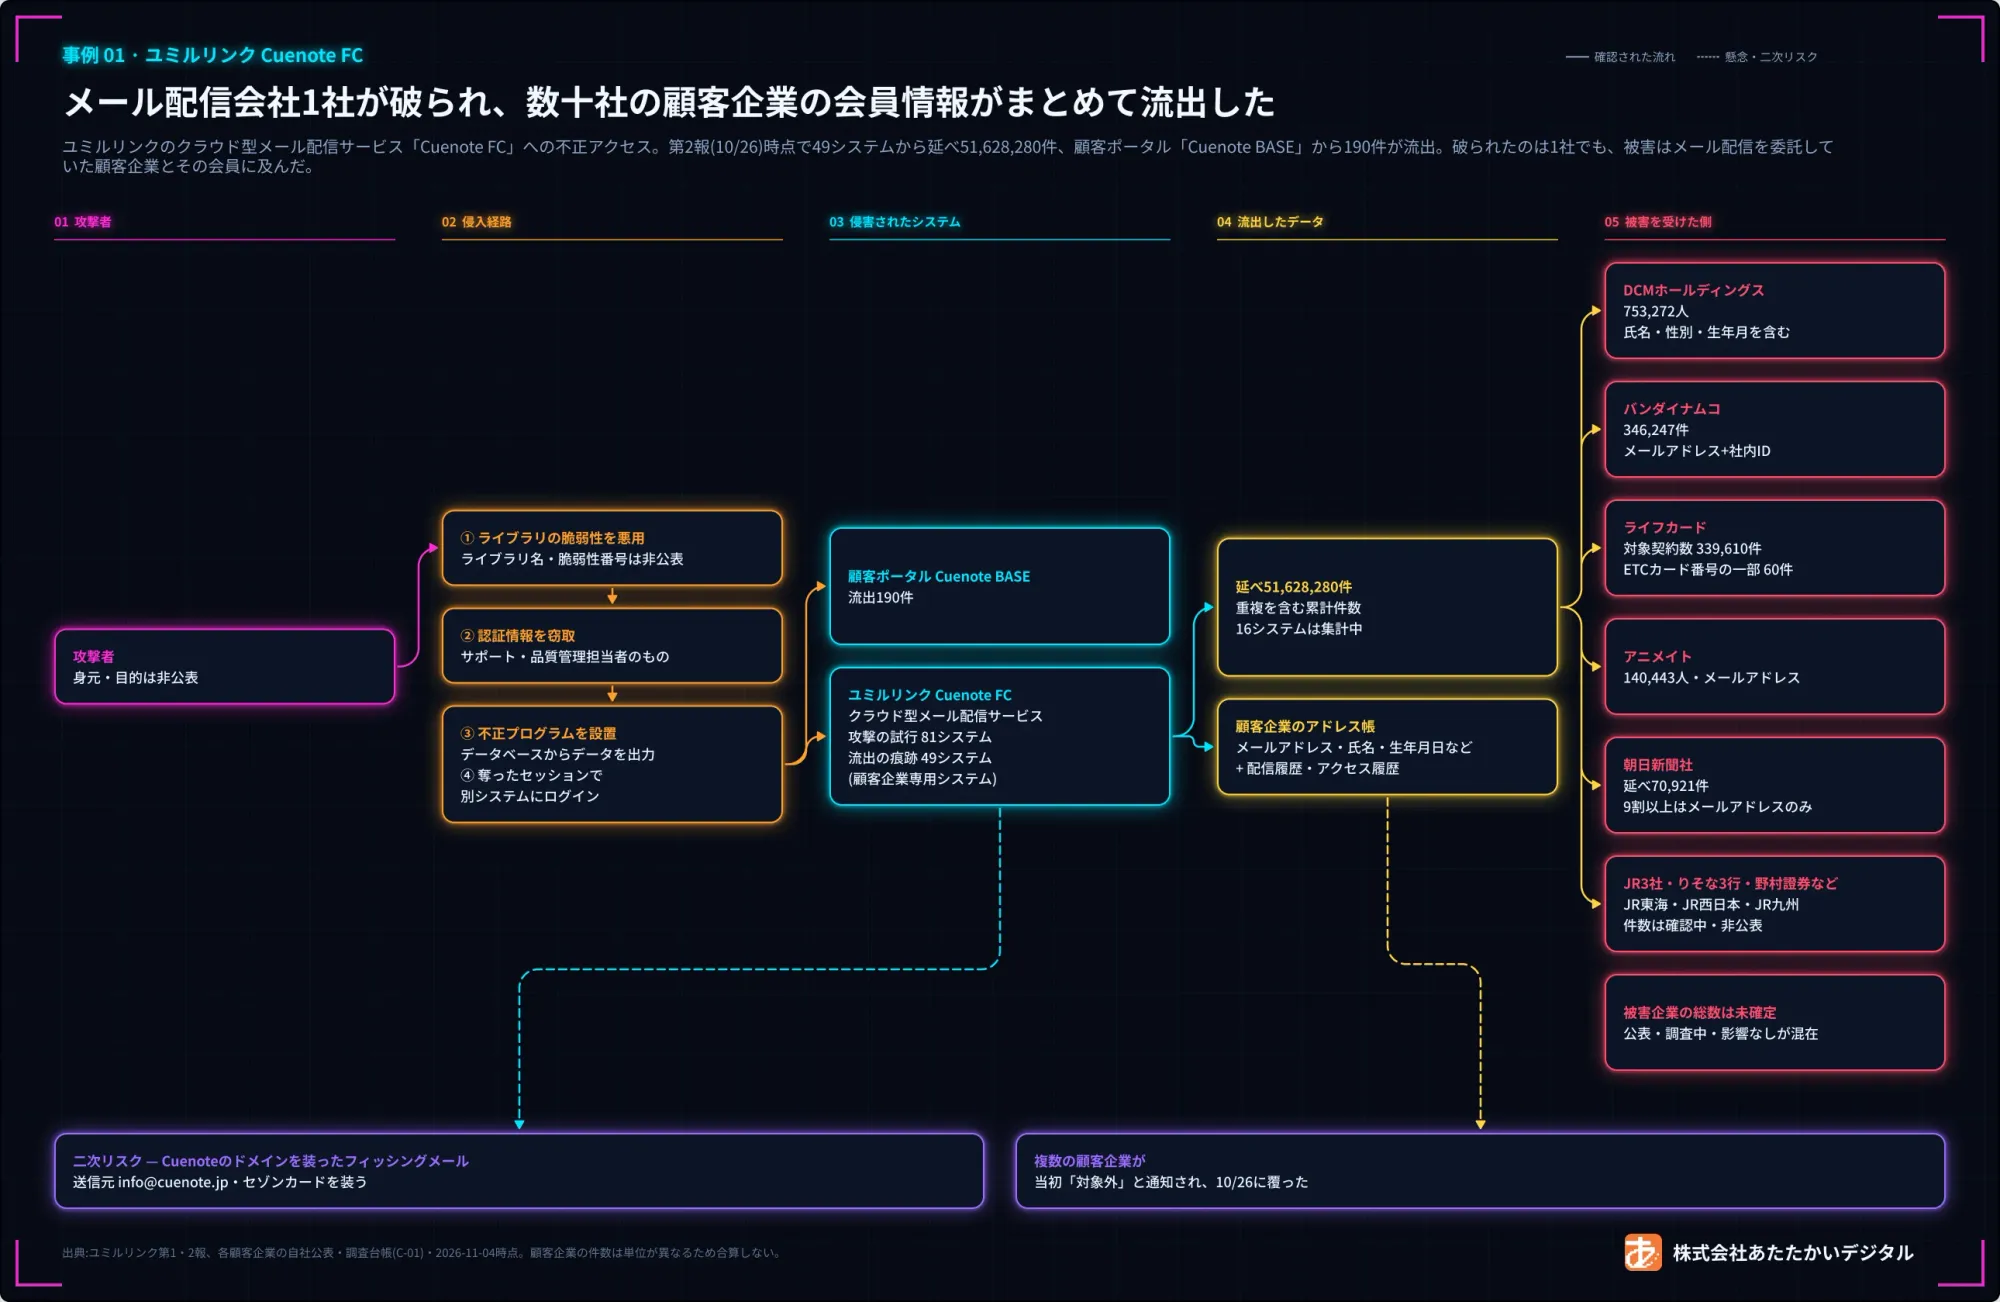
メール配信を任せた委託先が破られても、お客様へのお知らせやおわび、個人情報保護委員会への報告は、委託した自社の名前で行うことになります。2026年10月に起きたユミルリンクの情報漏洩では、メール配信サービス「Cuenote FC」への不正アクセスで、顧客企業が預けていたアドレス帳が49システムから延べ51,628,280件流出し、JR3社、銀行、カード会社、新聞社、自治体まで、数十社の顧客企業が相次いでおわびを出しました。自社で確認すべきことは、どの委託先に何を預けているかを把握すること、委託先の報告を「未確認」と「影響なし」に分けて聞くこと、そして預ける項目を必要なものだけに絞ることです。
いつ
- 2026年10月16日の朝に異常に気づき、10月19日に第1報、10月26日に第2報を公表しました。
- 2026年11月4日時点で、ユミルリンクの第3報は出ていません。
誰が
- ユミルリンク株式会社(東証グロース上場)。企業や自治体が使うメール配信サービス「Cuenote FC」と、顧客ポータル「Cuenote BASE」を運営しています。
何が何件
- Cuenote FC:1社専用のシステム49から延べ51,628,280件。複数の企業で共用するシステムからの流出は0件です。
- 流出したもの:受信者のメールアドレスと、顧客企業が登録した属性(氏名・都道府県・生年月日など。企業ごとに異なります)、配信履歴、メルマガの登録履歴、顧客企業の担当者情報。
- Cuenote BASE:契約者情報190件(会社名・氏名・電話番号・メールアドレス)が、ほかの利用者から見える状態でした。
- 16システムは件数をまだ集計中です。数字は増える可能性があります。
- 「延べ」は、同じ人が何度含まれていてもそのまま数えた件数です。人数ではありません。
なぜ(公式発表のみ)
- ユミルリンクは「ライブラリの脆弱性による攻撃」と特定しました。ライブラリとは、複数のプログラムが共通で使う部品のようなコードです。
- その後、サポート・品質管理担当者の認証情報を手に入れ、不正なプログラムを仕掛けてデータベースを読み出しました。同じ認証情報で、別のシステムにも入ろうとしました。
現在の状況
- 顧客企業の公表は10月26日〜30日に集中しました。最初は「対象外」と聞いていたのに、10月26日に覆った会社が多くあります。
- ユミルリンクは、流出した情報が公開・悪用された事実は第2報時点で確認していないとしています。一方で、Cuenoteのドメインを装ったフィッシングメールはすでに出回りました。
自社で今日確認すること
- メール配信、アンケート、イベント受付など、顧客名簿を外部サービスに預けている業務を一覧にしてください。代理店が使っているサービスも含めます。
- 委託先が最初に「影響なし」と答えても、そのまま顧客に伝えないでください。今回は10日ほどの間に何度も覆りました。「未確認」なのか「影響なし」なのか、まず聞き返してください。
- 配信用のアドレス帳に入れる項目を減らしてください。入れていない情報は漏れません。
- 外部サービスの管理アカウントのパスワードを変え、2段階認証を有効にしてください。
- 自社を装ったメールが出回ったときにお客様へ出す案内文を、先に決めておいてください。
何が起きたのか
日付順に整理します。根拠はユミルリンクの第1報1と第2報2です。
- 10/16 06:49、社員が「システム01」で自分のアカウントの異常に気づきました。10:10にはライブラリの脆弱性が侵入経路だと特定し、疑わしいIPを遮断しました。20:10には顧客ポータルのCuenote BASEでほかの利用者の情報が見えることに気づいて停止し、20:46にパッチを適用しました。
- 10/17 システム02で不正なプログラムを見つけて停止しました。全システムの点検を始め、外部のセキュリティ専門家に調査を依頼しました。
- 10/18 システム03・04・05・07で不正なプログラムが見つかりました。システム04では、サポート・品質管理担当者のアカウントによる不正ログインの痕跡も見つかりました。そのデータセンターの全システムを予防のために止め、ログイン画面とAPI(プログラム同士がデータをやり取りする窓口)にIP制限をかけました。
- 10/19 警視庁と個人情報保護委員会に報告し、第1報を出しました。この時点では「5システム、メールアドレスを含む情報 延べ約900万件」でした。
- 10/20 止めていたシステムを再開しました。同じ日の夜、システム03を経由してシステム08にも侵入されていたことを確認しました。
- 10/22 全システムのログイン・操作の記録をさかのぼって調べ始めました。
- 10/25 21:45、さらに42システムで不正アクセスとデータの持ち出しを確認しました。
- 10/26 12:30までに該当する顧客企業へ連絡し、17:00に第2報を出しました。数字は延べ51,628,280件に増えました。
- 11/04時点 第3報は出ていません。Cuenoteのお知らせページ3の最新も10/26の第2報です。
ユミルリンクは、脆弱なプログラムを修正し、サポート・品質管理担当者のアカウントを削除し、ログイン画面とAPIにIP制限をかけました。警視庁、個人情報保護委員会、JIPDECにも報告しています。利用企業には、Cuenoteのパスワード変更、同じパスワードを使っている他サービスの変更、2段階認証の設定を勧めました。
なりすましメールへの注意も出しています。送信元がinfo@cuenote.jpに見え、表示名がカードブランドのフィッシングメールが出回りましたが、ユミルリンクは自社とは無関係だとしています。業績への影響は「精査中」とだけ発表しています。
何が何件漏れたのか
ユミルリンクの第2報をもとに整理すると、次のとおりです。
- Cuenote FC 1社専用のシステム:78システムに侵入の試み、49システムで流出の痕跡、延べ51,628,280件。
- Cuenote FC 複数企業で共用するシステム:3システムに侵入の試み、流出は0件。
- Cuenote BASE:契約者情報190件が見える状態でした。
- 流出したデータの種類:アドレス帳(メールアドレスと、氏名・都道府県・生年月日などの属性)、配信履歴(メールアドレスを含む)、メルマガ登録やマイページ変更の履歴、Cuenoteを使う顧客企業の担当者情報(氏名、メールアドレス、住所、電話番号)。
- 影響はないとされたサービス:Cuenote SR-S、SMS、Auth、Survey、Push、安否確認サービス。
アドレス帳に何を入れていたかは、企業ごとに違います。ですから「自社の顧客の何が漏れたか」は、各社の公表を一つずつ見ないと分かりません。たとえば朝日新聞社は9割以上がメールアドレスのみだったとし、DCMホールディングスは氏名・性別・生年月まで流出したとしています。
「延べ」の数字は、人数でも合計でもありません。 同じ人が3つのメルマガに登録していれば、3件と数えます。人数というより「記録が何行出ていったか」に近い数字です。バリューコマースは重複を除くと6,096件、重複を含めると7,588件4と、2つの数字を並べて出しています。
顧客企業の数字を足し合わせてはいけない理由も、4つ挙げておきます。
- すでに含まれている数字です。 49システムは顧客企業専用のシステムです。各社の件数は51,628,280件の内訳です。足すと二重に数えることになります。
- 単位が違います。 件、人、者、対象契約数、延べ件、のべ人が混ざっています。人数と契約数と延べ件数は足せません。
- まだ数え終わっていません。 16システムが集計中で、件数を「確認中」とする顧客企業も多くあります。
- 各社を足しても人数にはなりません。 1人が複数の会社のメールを受け取っていれば、何度も含まれます。
そのため、この記事では顧客企業の数字を互いに足さず、ユミルリンクの数字にも加えません。
記事によって数字が違うのは、次の3つが理由です。
- 第1報と第2報が違います。 第1報は5システム・延べ約900万件、第2報は49システム・延べ51,628,280件です。
- 「50システム」「81システム」は計算した数字です。 報道5の「50システム」はCuenote FCの49にBASEの1を足したものです。「81システム」は共用の3と専用の78を足したものです。第2報の表に、この合計は直接書かれていません。
- 顧客企業の数字が訂正されています。 アニメイトは第1報で性別・都道府県・会員コードも流出したとしていましたが、メールアドレスのみに訂正しました。サイボウズも件数を訂正しています。第1報を伝えた記事には、古い情報が残っています。
影響を受けた企業一覧
11/04までに自社の公表で件数を出した会社のうち、大きいものを挙げます(単位が違うため、大きさの比較は参考程度です)。
- 小売:DCMホールディングス(ホームセンター)753,272人、アニメイト140,443人(メールアドレスのみ)
- エンターテインメント:バンダイナムコエンターテインメント・BANDAI SPIRITS「THE GUNDAM BASE MEMBERS」346,247件
- カード:ライフカード 対象契約数339,610件
- 新聞・出版:朝日新聞社 延べ7万921件、インプレス 約58,000件、毎日新聞社 延べ2328件
- IT・通信:NTTPCコミュニケーションズ 60,929件、サイボウズ 23,392件
- 業界団体:製薬4団体のPRAISE-NET 30,750件(メールアドレスのみ)
- 自治体:埼玉県 669者、三重県 のべ156人
件数をまだ出していない会社も多くあります。JR東海・JR西日本・JR九州(エクスプレス予約・スマートEX会員)、りそな銀行・埼玉りそな銀行・関西みらい銀行、野村證券、ソースネクスト、宣伝会議、アスマーク、日本能率協会マネジメントセンター(JMAM)、アイスタイル(@cosme)です。宣伝会議は自社の発表をPR TIMES6で出しています。
報道でのみ伝えられた会社もあります。ABCニュースの報道によると7、カード会社ペルソナの会員のメールアドレス28,052件が対象です。11月4日時点で、同社自身のお知らせは見つけられていません。
自治体は、自らCuenoteを使っていなかったのに被害を受けました。埼玉県は委託先のナレッジクライマーを、三重県は委託先のサンケイリビング新聞社を経由しています。ふるさと納税サイトのさとふるも、一部のメール配信にCuenote FCを使っていたと自治体に報告しており、まとめ記事によると810月28日の記事時点で31の自治体が注意喚起を出しました。注意喚起を出したからといって、その自治体の寄附者の情報が流出したという意味ではありません。
最初は「対象外」だった会社が、あとから被害を公表しました。 この事件でいちばん注意して見るべき点です。JR3社は10/16に「影響なし」、りそなの3行は10/21に「持ち出しなし」、サイボウズは10/20に、PRAISE-NETは10/19に「対象外」と聞き、JMAMは10/20に「流出は未確認」という報告を受けていました。それが10/26に、すべて覆りました。
理由は、ユミルリンクが10/22から全システムの記録をさかのぼって調べ、10/25の夜に42システムを新たに見つけたからです。第2報は、個別の連絡を受けていない顧客について「当社から個別連絡のないお客様については現時点でご利用環境の情報漏洩が確認されておりません」と書いています。「確認されていない」は「ない」と同じ意味ではありません。16システムは今も集計中です。
なぜ破られたのか
ユミルリンクが公表した順番は、次のとおりです。
- プログラムのライブラリの脆弱性(セキュリティ上の穴)を悪用しました。
- サポート・品質管理担当者の認証情報(IDやパスワードなどのログイン情報)を手に入れました。
- 不正なプログラムを仕掛け、データベースの中身を読み出して外へ持ち出しました。
- セッション情報(ログインした状態を保つための情報)を盗んでログインしました。
- 同じ認証情報で、別のシステムにも入ろうとしました。
ユミルリンクへの不正アクセスは、1か所の穴が担当者のアカウントを経由して、いくつものシステムへ広がった構造です。攻撃者が誰なのか、金銭を要求したのかどうかは、お知らせには書かれていません。どのライブラリだったのかも公表されていません。
委託先が破られたら、委託元の責任はどこまでか
「委託先がミスをした場合、責任を負うのは誰ですか?」という質問に、今回の事実から答えます。破られたのは委託先のユミルリンクでしたが、お客様へのお知らせ、個別の連絡、個人情報保護委員会への報告は、顧客企業がそれぞれ自社の名前で行いました。
個人情報保護法の第25条は、個人データの取扱いを委託する事業者に対して、委託先への「必要かつ適切な監督」を求めています。個人情報保護委員会のガイドライン(通則編)9では「委託先の監督」として説明されています。
ここからは私の考えです。私は、責任が委託元に残るのは当然だと考えます。お客様はメール配信の会社を見て情報を預けたのではありません。私たちの会社を見て預けたのです。ですから、委託先が事故を起こしても責任は私たちが負い、個人情報保護委員会への報告のような事故対応も私たちが行います。今は、委託先の管理に大きな注意を払うべきときです。
委託先の管理は、再委託先まで含みます。埼玉県と三重県は自らCuenoteを使っていませんでした。使っていたのは委託先です。自社の広報やイベントの代理店が何を使っているかも、一覧で持っておく必要があります。
委託先から報告を受けるときは、言葉を分けて聞く必要があります。私は「未確認」「影響なし」「対象外」を、それぞれ違う状態として扱います。まだ数えていないことと、数えた結果が0だったことは違います。ITでnull(まだ値がない)と0(数えて、その値が0だった)を区別するのと同じです。今回も、最初の「影響なし」「対象外」が10/26に覆りました。委託先がどの言葉を使ったのかを、社内ではっきり分けて記録しておくべきだと、私は考えます。
今回の攻撃にAIは使われたのか?
今回の事件にAIが使われたという公式発表や報道はありません。
ただ、いわゆるAIサイバー攻撃、つまりAIが弱点を探し、攻撃の方法まで作ることが可能だという点は、すでに確認されています。
- Anthropicは、自社のモデルClaude Mythos Previewが主要なOSやブラウザで深刻な脆弱性を数千件見つけたと公表10しました。このモデルは一般には公開されていません(評価の内容11)。
- セキュリティ企業のWizは、PHPエンジンの遠隔実行の脆弱性「PHP2Shell」をAIで見つけたと発表しました12。Amazonは、この脆弱性が公開される4日前に、すでに攻撃の試みを観測していました13。
- 同じ10月、日本企業約20社を狙った攻撃インフラで、AIによるペネトレーションテストツール「ARTEX」が確認されたと、GMOサイバーセキュリティ byイエラエが発表しました14。この発表は、ユミルリンクの件を含め、被害企業の名前を挙げていません。
ここからは私の見方です。今回の事件にAIが使われたという意味ではありません。
私はこの事件を、小さなライブラリ1つの穴から、はしごを登るように上がっていった出来事だと見ています。ライブラリから担当者のアカウントへ、担当者のアカウントから複数のシステムへと上がりました。以前は人の目では見つけにくかったこうした穴を、今はAIが短い時間で見つけると、私は考えます。
私は上のGlasswingの公表を、守る側がAIで穴を先に見つけて塞ごうとする試みだと読んでいます。ところが、攻撃する側も同じ武器を使います。私たちがAIで課題を解こうとするのと同じように、攻撃者はAIで私たちを狙う場所を探します。AIで仕事が楽になった分、ハッキングも楽になりました。サイバー攻撃はこれからも増え続ける可能性が高いと、私は見ています。
私自身の経験も書いておきます。AIと一緒にセキュリティ点検のツールを作っていたときのことです。Claudeが、私が初めて見るメッセージを表示しました。こうしたツールを上位モデル(Opus 5.5以上)で作ることは認められないので、下位のモデルで作るか、やめるかを選んでほしいという内容でした。MythosやGlasswingのことがあったので、Anthropicが一歩先に慎重になっているのだと私は受け止めています。AIを作る会社がここまで警戒している、という点を知っておくことが大切だと思います。
ですから私は、悪意を持つ側がこうしたAIを使うと仮定して備えるべきだと考えます。今回のようにライブラリ1つの穴から始まる攻撃は、穴を見つける速さが上がるほど、より頻繁に起きうると思います。AIで仕事が楽になった分、より深く注意を払うべきときです。
自社とどう関係するのか?
今回のように、自社ではなく仕事を任せた委託先を経由して被害が入ってくる攻撃を、サプライチェーン攻撃と呼びます。この事件は、委託先からの情報漏洩の事例として見ておくべきものです。メール配信の会社に預けたアドレス帳も、自社の顧客情報です。今回も、顧客企業がそれぞれ自社の名前で謝罪しました。
そして流出したのは、「この人はこの会社の顧客だ」という関係の情報です。会員ID、カタカナの氏名、契約コース、カード名称が一緒に流出した会社もあります。こうした情報があると、その会社になりすましたメールがずっともっともらしくなります。DCMホールディングスは、自社の正式な送信元アドレスから届いても、パスワードやカード番号を求めるメールには応じないよう案内しました。送信元の表示は偽装できるからです。
バンダイナムコエンターテインメントとBANDAI SPIRITSは、本件に関するメールにはURLを載せないと前もって知らせました。お客様が本物と偽物を見分ける基準を、先に渡したわけです。委託先経由の漏えいが起きたとき、自社がどう案内するかを今のうちに決めておくことも、委託元の準備の一つです。
入れていない情報は漏れません。DCMホールディングスは、パスワードやポイント情報をメール配信に使っていなかったため、その部分は対象になりませんでした。自社のアドレス帳に、本当に必要な項目だけが入っているか、今日一度開いて確かめてみてください。
実際に起きたこと(公式発表ベース)
- 2026-10-16 06:49 ユミルリンクの社員がシステム01でアカウントの異常に気づく。10:10 侵入経路をライブラリの脆弱性と特定し、疑わしいIPを遮断。20:10 Cuenote BASEを停止、20:46 パッチ適用。— ユミルリンク 第2報2
- 2026-10-17 04:43 システム02で不正なプログラムを発見・停止。全システムの点検を開始し、外部のセキュリティ専門家に依頼。— ユミルリンク 第2報2
- 2026-10-18 システム03・04・05・07で不正なプログラムを発見。システム04でサポート・品質管理担当者アカウントの不正ログインを発見。該当データセンターの全システムを停止し、ログイン画面・APIにIP制限。— ユミルリンク 第2報2
- 2026-10-19 警視庁に届け出、個人情報保護委員会に報告。第1報:5システム、メールアドレスを含む情報 延べ約900万件の持ち出しを推定。— ユミルリンク 第1報1
- 2026-10-20 JIPDECに報告、停止していたシステムを再開。21:29 システム03を経由したシステム08への不正アクセスを確認。— ユミルリンク 第2報2
- 2026-10-22 全システムのログイン・操作記録のさかのぼり調査を開始。— ユミルリンク 第2報2
- 2026-10-25 21:45 さらに42システムで不正アクセス・データの持ち出しを確認。— ユミルリンク 第2報2
- 2026-10-26 12:30までに該当する顧客企業へ連絡。17:00 第2報:Cuenote FC 専用システム49で延べ51,628,280件、共用システム0件、Cuenote BASE 190件、16システムは集計中。— ユミルリンク 第2報2、Cuenoteのお知らせページ3
- 2026-11-04時点 ユミルリンクの第3報はなし。— Cuenoteのお知らせページ3
被害を公表した会社と流出した情報
| 会社(サービス) | 何が | 件数(単位は公表のまま) | 公表日 | 根拠 |
|---|---|---|---|---|
| ユミルリンク (Cuenote FC) | アドレス帳(メールアドレス・属性)、配信履歴、Web登録履歴、利用企業の担当者情報 | 延べ51,628,280件(49システム、16システムは集計中) | 10/26 第2報 | ymir.co.jp2 |
| ユミルリンク (Cuenote BASE) | 契約者の会社名、氏名、電話番号、メールアドレスが見える状態 | 190件 | 10/26 第2報 | ymir.co.jp2 |
| DCMホールディングス (マイボ会員向けメール) | メールアドレス、会員ID、氏名、性別、生年月、居住都道府県(422人はメールアドレス・会員IDのみ) | 753,272人 | 10/30 第2報 | dcm-hc.co.jp15 |
| バンダイナムコエンターテインメント・BANDAI SPIRITS (THE GUNDAM BASE MEMBERS) | メールアドレス、バンダイナムコID管理用の社内ID | 346,247件 | 10/27 | bandainamcoid.com16 |
| ライフカード (お客さま向けメール) | 氏名、メールアドレス、カード名称、ETCカード番号の一部など | 対象契約数339,610件(ETCカード番号の一部60件を含む) | 10/28 | lifecard.co.jp17 |
| アニメイト (通販メルマガ・キャンペーン応募) | メールアドレスのみ(10/30訂正) | 140,443人 | 10/28、10/30訂正 | animate.co.jp18 |
| 朝日新聞社 (イベント等のメール配信用アドレス帳) | 9割以上がメールアドレスのみ、一部に氏名・学校名 | 延べ7万921件 | 10/26、10/29 | asahi.com19 |
| NTTPCコミュニケーションズ (各種サービスのメール) | 連絡先メールアドレス、本文差し込み項目の一部(会社名、氏名、サービス関連情報) | 60,929件 | 11/02 第3報 | nttpc.co.jp20 |
| インプレス (DIGITAL X News) | 全員:会員ID、メールアドレス、登録日。一部:氏名、会社名、都道府県、業種、職種、役職区分 | 約58,000件 | 10/28 第2報 | impress.co.jp21 |
| PRAISE-NET (製薬4団体のメール一斉配信) | メールアドレスのみ | 30,750件 | 10/30 | jpma.or.jp22 |
| サイボウズ (パートナー・登録者向けメール) | メールアドレス、会社名、氏名 | 23,392件 | 10/28 第2報 | cybozu.co.jp23 |
| バリューコマース (メール配信用アドレス帳) | メールアドレス(その他の項目は調査中) | 6,096件(重複除く)、重複を含め7,588件 | 10/26、10/30追記 | valuecommerce.co.jp4 |
| 毎日新聞社 (毎日新聞デジタル長期コース契約者の一部、法人向け案内メール登録者の一部) | メールアドレス、氏名など。長期コースは氏名、メールアドレス、契約コース、契約有効期間 | 延べ2328件(長期コース2,061件、法人向け267件) | 10/26〜10/30(4報) | mainichi.co.jp24 |
| 埼玉県 (委託先経由のメルマガ) | 法人:法人名、担当者名、メールアドレス、業種。個人:氏名、メールアドレス、業種 | 669者 | 10/20 | pref.saitama.lg.jp25 |
| 三重県 (委託先経由の移住セミナー申込者メール) | 氏名、メールアドレス | のべ156人 | 10/30 | pref.mie.lg.jp26 |
| JR東海・JR西日本・JR九州 (エクスプレス予約・スマートEX会員向けメール) | メールアドレス、会員ID、氏名(カタカナ)、会員種別 | 件数は確認中 | 10/26 | westjr.co.jp27、smart-ex.jp28 |
| りそな銀行・埼玉りそな銀行・関西みらい銀行 (メール配信) | メールアドレス、メール配信用の管理番号(可能性) | 件数は調査中 | 10/27 | resona-gr.co.jp29 |
| 野村證券 (i-Port加入者向けメール) | メールアドレス等(可能性) | 件数の公表なし | 10/23 | nomuraholdings.com30 |
| ソースネクスト (お客様向けメール) | メールアドレス等(可能性) | 件数は未確定 | 10/27 | sourcenext.com31 |
| アスマーク (D style webのアドレス帳) | メールアドレス・氏名が中心、一部に所属企業名(可能性) | 件数は調査中 | 10/26 | asmarq.co.jp32 |
| 宣伝会議 (メルマガのアドレス帳) | メールアドレス、氏名、勤務先(会社名・部署名・役職)、職種、都道府県(可能性) | 件数は確認中 | 10/27 | PR TIMES掲載の同社発表6 |
| 日本能率協会マネジメントセンター (Cuenoteのメール) | 一部情報が流出、項目は確認中 | 件数は確認中 | 10/26 | jmam.co.jp33 |
| アイスタイル (@cosmeの一部メール) | 外部からの不審なアクセスの通知。項目の記載なし | 件数の記載なし(調査中) | 10/23 | istyle.co.jp34 |
影響なし・含まれることを確認できずと公表した会社:SBI新生銀行(利用環境は対象外、10/26、sbishinseibank.co.jp35)、かたばみ(漏洩の事実は確認されず、10/26、katabami.co.jp36)、運輸デジタルビジネス協議会(TDBC、10/20時点で漏洩は未確認、tdbc.or.jp37)、カクヤス(被害対象に含まれる情報は確認できず、10/22更新、kakuyasu.co.jp38)。いずれも、お知らせの日付時点での判断です。
各社の数字は単位が違うため互いに足せません。また、顧客企業の数字はユミルリンクの延べ51,628,280件に含まれる数字です。
基準日:2026-11-04。各社のお知らせは今後変わる可能性があります。
出典
- 第1報 ymir.co.jp
- 第2報 ymir.co.jp
- Cuenoteのお知らせページ cuenote.jp
- 重複を除くと6,096件、重複を含めると7,588件 valuecommerce.co.jp
- 報道 internet.watch.impress.co.jp
- PR TIMES prtimes.jp
- ABCニュースの報道によると news.yahoo.co.jp
- まとめ記事によると rocket-boys.co.jp
- ガイドライン(通則編) ppc.go.jp
- 公表 anthropic.com
- 評価の内容 anthropic.com
- 発表しました wiz.io
- 観測していました aws.amazon.com
- 発表しました gmo-cybersecurity.com
- dcm-hc.co.jp dcm-hc.co.jp
- bandainamcoid.com bandainamcoid.com
- lifecard.co.jp lifecard.co.jp
- animate.co.jp animate.co.jp
- asahi.com asahi.com
- nttpc.co.jp nttpc.co.jp
- impress.co.jp impress.co.jp
- jpma.or.jp jpma.or.jp
- cybozu.co.jp topics.cybozu.co.jp
- mainichi.co.jp mainichi.co.jp
- pref.saitama.lg.jp pref.saitama.lg.jp
- pref.mie.lg.jp pref.mie.lg.jp
- westjr.co.jp westjr.co.jp
- smart-ex.jp smart-ex.jp
- resona-gr.co.jp resona-gr.co.jp
- nomuraholdings.com nomuraholdings.com
- sourcenext.com sourcenext.com
- asmarq.co.jp asmarq.co.jp
- jmam.co.jp jmam.co.jp
- istyle.co.jp istyle.co.jp
- sbishinseibank.co.jp corp.sbishinseibank.co.jp
- katabami.co.jp katabami.co.jp
- tdbc.or.jp tdbc.or.jp
- kakuyasu.co.jp pro-navi.kakuyasu.co.jp
本文中の小さな番号を押すと、対応する出典に移動します。
2026年に日本で公表された大規模な情報漏洩5件を、事件ごとに1本ずつ整理しました。
- ユミルリンク(Cuenote FC)情報漏洩とは|延べ約5,163万件・49システムと委託元が見直すこと (この記事)
- GMO不正アクセスとは|デスクトップクラウド侵入からFX不正取引・80億円要求まで時系列で解説
- skyticket(スカイチケット)情報漏洩まとめ|3つの侵入経路と、消さずに残っていたバックアップ
- 焼肉きんぐ情報漏洩の原因と影響|1,078万件の名前・電話番号が漏れた意味
- KDDIメール情報漏洩とは|ISP6社・1,223万人の原因、対象、その後(総務省・個人情報保護委員会の指導)
最終更新 2026年11月10日