1つのメール基盤が破られ、プロバイダ6社の利用者1,223万人が一度に被害を受けた — KDDI ISP向けメールシステム
KDDIのメール基盤1つが破られ、プロバイダ6社の利用者1,223万人のメールアドレスが漏れました。プロバイダのメールを業務で使う会社が、今日確認すべきことをまとめました。
 著者 Jeensuk Yang富士通、Meta、アムウェイなど日本・米国市場の大企業と、日中韓米のグローバルプロジェクトで25年間ITチームを率いました。その経験を、中小企業の最初の一歩に使います。
約23分
概要
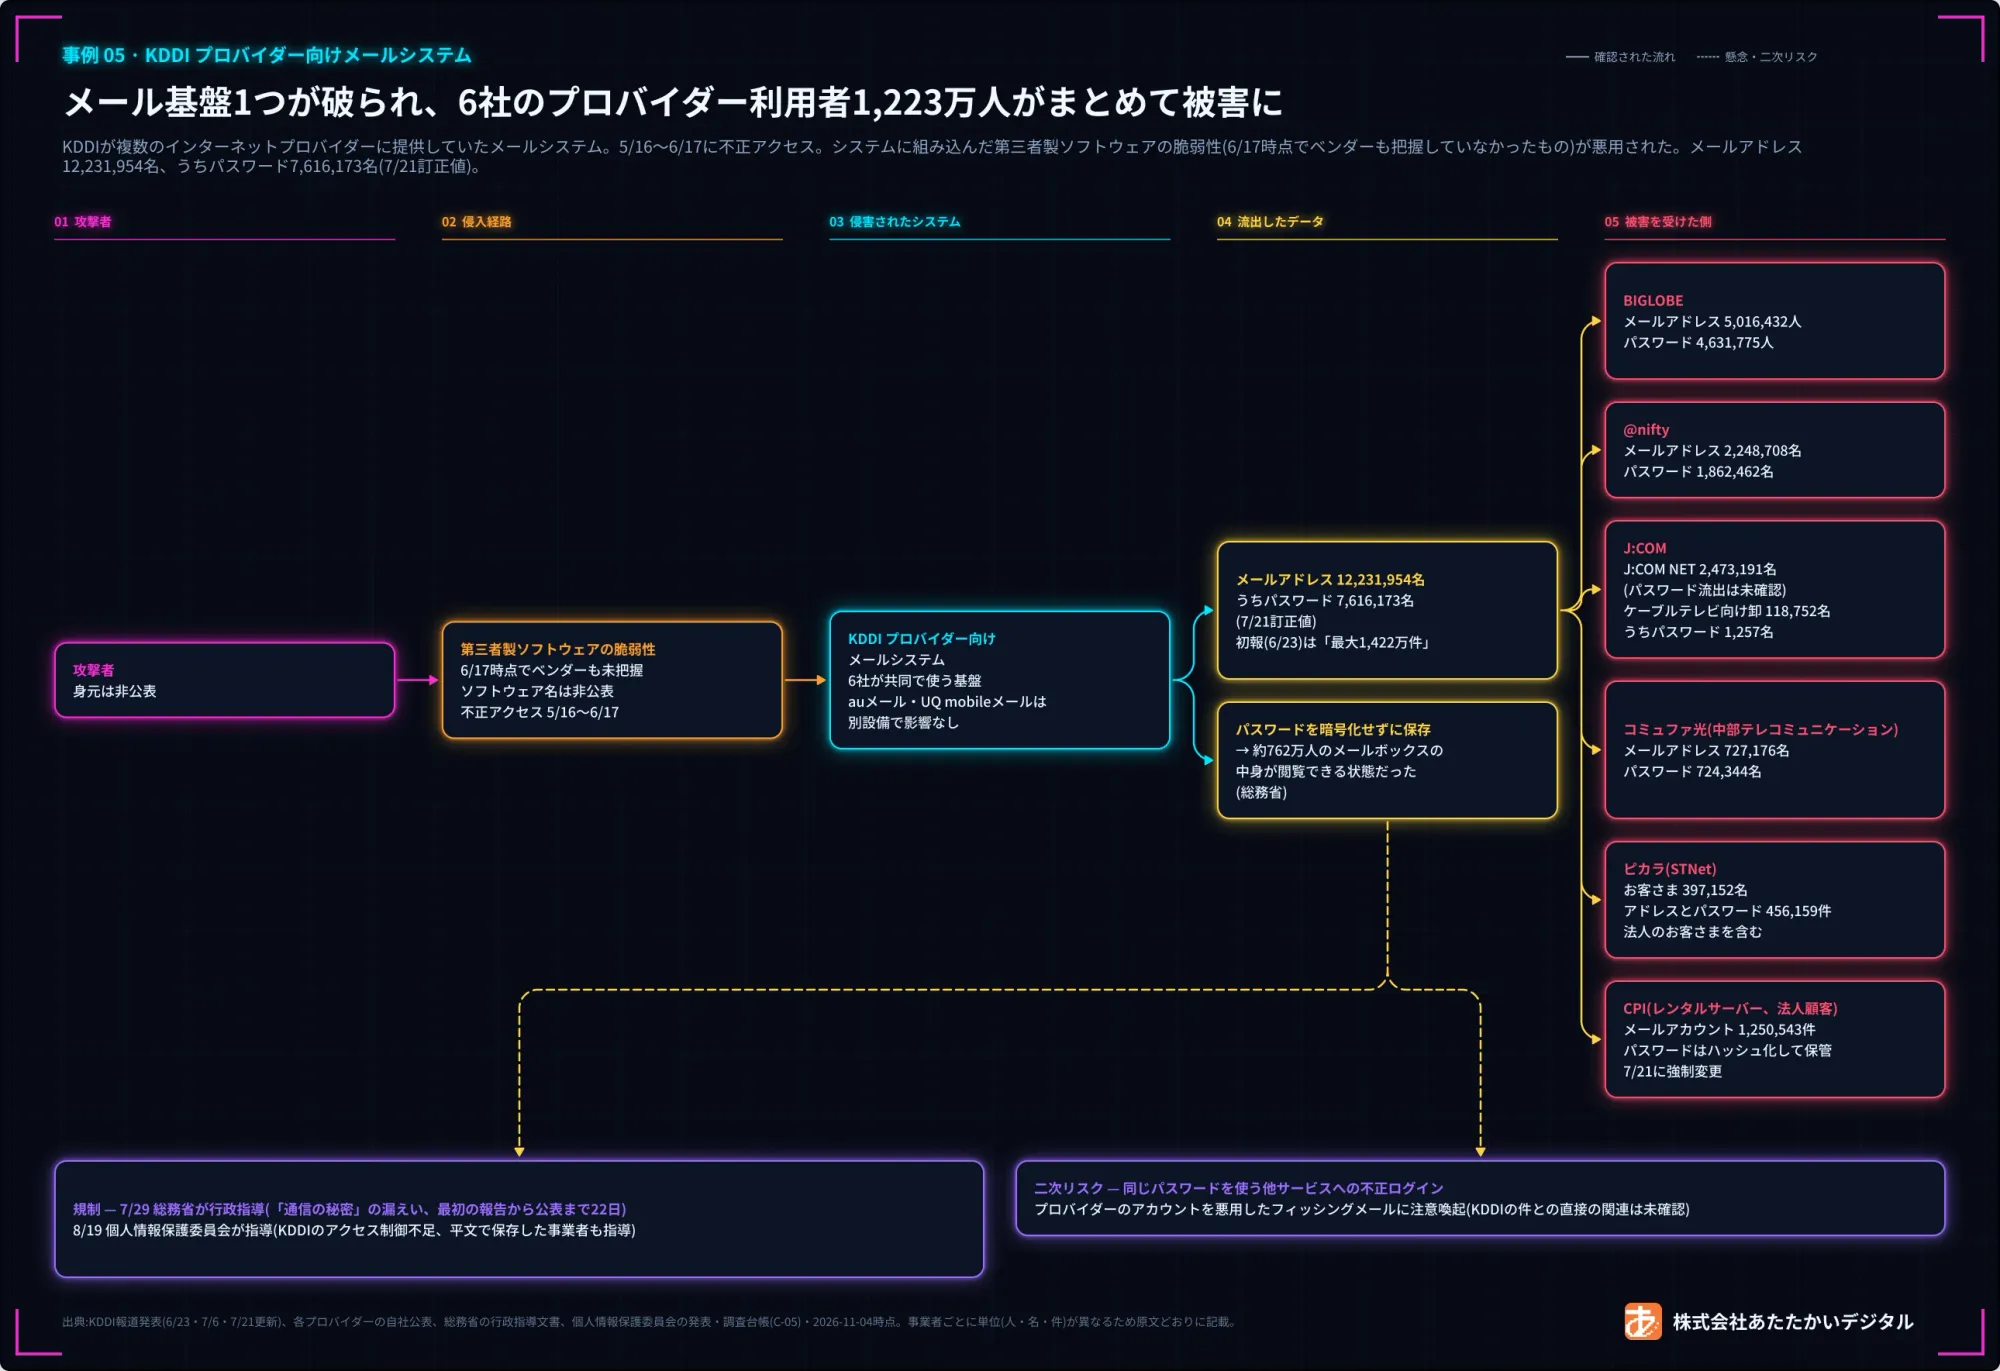
2026年6月に公表されたKDDIの情報漏洩は、KDDIが開発し、プロバイダ(ISP)6社が共同で使っていたメール基盤1つが破られた事案です。利用者の多くはKDDIを選んでいないのに、契約したプロバイダが選んだ基盤が破られたことで、1,223万人のメールアドレスが漏れ、そのうち約762万人はメールボックスの中まで見える状態でした(総務省・個人情報保護委員会の発表)。会社のメールをプロバイダやレンタルサーバーに預けているなら、パスワードの保存方法と使い回し、使っていないアカウント、事故のときの知らせ方を今日確認してください。これは自社の話です。
この記事は、2026年6月23日に公表されたISP向けメールシステムへの不正アクセスだけを扱います。2026年10月30日にKDDIが発表した、ライフネット生命保険のシステムへの不正アクセスでKDDIの顧客情報が漏れたおそれがある件とは、別の事案です。
いつ
- 2026年5月16日から、一部のプロバイダで不正アクセスが始まっていました。
- KDDIは6月17日に確認し、同じ日にシステムを改修しました。6月23日にプロバイダ6社と同時に公表しました。
誰が(会社・サービス)
- メール基盤を開発・提供した会社:KDDI株式会社。
- その基盤の上で、自社の名前でメールを提供していた6社:ビッグローブ株式会社(BIGLOBE)、ニフティ株式会社(@nifty)、株式会社JCOM(J:COM)、中部テレコミュニケーション株式会社(コミュファ光)、株式会社STNet(ピカラ)、株式会社KDDIウェブコミュニケーションズ(レンタルサーバーのCPI)。
- J:COMが地域のケーブルテレビ事業者に卸していたメールの利用者も、被害に含まれます。
何が何件漏れたか
- メールアドレス12,231,954名、パスワード7,616,173名です(KDDI、7月21日の訂正値)。パスワードの人数は、メールアドレスの人数の内数です。
- 6月23日の第一報の「最大1,422万件」は、解約・休眠アカウントまで含めた最大値でした。確定値ではありません。
- 氏名・住所・カード番号は、どの告知でも漏洩項目に挙がっていません。ただし、メールボックスの中が見えた人は、中のメールと添付ファイルが問題になります。
なぜ(公式発表のみ)
- KDDIの発表:システムの一部として導入していた第三者製ソフトウェアの脆弱性(セキュリティ上の弱点)が悪用されました。そのソフトウェアのベンダーも認識していない脆弱性でした。
- 製品名、ベンダー名、脆弱性の番号は公表されていません。
- 総務省は「複数のセキュリティ上の問題点が重なった」とし、パスワードが暗号化等の措置なしに保存されていた点を重く指摘しました。パスワードが平文(暗号化もハッシュ化もしていない、元の文字のまま)だったため、漏れたパスワードで約762万人のメールボックスを開ける状態でした。
現在の状況
- 各プロバイダが、パスワードの強制変更や無効化を行いました。CPIは8月24日に「対応は完了」と発表しています。
- 総務省は7月29日にKDDIを文書で厳重注意し、個人情報保護委員会は8月19日にKDDIと一部のプロバイダを指導しました。
- 実際に開かれたメールボックスの数、不正ログインの件数、KDDIのその後の報告内容は、公開資料では見つかっていません。
auのメールは大丈夫?(個人で使っている方へ)
- KDDIは、auメール、UQ mobileメール、au one netメールについて「異なる設備で構築されており、本件不正アクセスによる影響や情報の漏えいはございません」と発表しています。
- 対象は、上の6社がKDDIの基盤で提供していたメールです。
- 6社のメールと同じ、または似たパスワードを他のサービスで使っていた場合は、そちらもすぐ変えるよう個人情報保護委員会が呼びかけています。
自社で今日確認すること
- 会社のメールが、BIGLOBE、@nifty、J:COM、コミュファ光、ピカラ、CPIのどれかか。そうなら、強制変更・無効化の対象だったか。
- そのメールのパスワードを、クラウド、銀行、ネットショップの管理画面など、他のサービスでも使っていないか。使っていたら、そちらもすぐ変える。
- 社員全員に、パスワードの使い回しを確認するよう伝えたか。個人情報保護委員会が事業者に求めていることです。
- メールボックスの中に、顧客情報、契約書、パスワード再設定のメールが溜まっていないか。
- 自社が使っているメール・サーバーの会社に、パスワードをどんな方法で保存しているか聞いたか。
- 社内のパスワード規則(サービスごとに別のパスワード、二段階認証またはパスキー、漏洩が疑われたらすぐ変更)を文書で決めてあるか。
何が起きたのか
いわゆる「KDDIのメール漏洩」は、次の順で進みました。
- 5月16日 一部のプロバイダで不正アクセスが始まりました。J:COMも、自社分は5月16日からとしています(KDDIの報告1、J:COM2)。
- 5月24日 @nifty分の不正アクセスが始まりました。ニフティが後からKDDIに受けた報告です(ニフティ3)。
- 6月1日 ニフティが「不正アクセスのおそれがある」と判断し、KDDIに連絡しました(同じ告知)。
- 6月8日 CPIへの影響が始まりました。6月14日〜17日には、ピカラを運営するSTNetの情報に不正アクセスがありました(CPI4、STNet5)。
- 6月17日 KDDIが不正アクセスを確認し、同じ日にシステムを改修しました。
- 6月18日〜21日 KDDIが各社に順に報告しました。
- 6月23日 KDDIと6社が同じ日に公表しました。この時点の数字が「最大1,422万件」です(KDDI 6月23日6)。
- 6月24日 総務省が電気通信事業法に基づき、KDDIに報告を求めました(総務省7)。
- 7月6日 KDDIが総務省に報告書を出し、確定値を公表しました。各社も自社の数字を公表しました。
- 7月21日 KDDIがメールアドレスの人数を12,231,954名に訂正しました。
- 7月29日 総務省がKDDIに文書で行政指導(厳重注意)を行いました(総務省の指導文書8)。
- 8月19日 個人情報保護委員会がKDDIと一部のプロバイダを指導しました(個人情報保護委員会9)。
漏れたのはメールアドレスとパスワードです。BIGLOBEは、BIGLOBE IDも漏れたとしています。氏名・住所・カード番号などは、KDDIと各社の告知のどこにも漏洩項目として出てきません。
原因
今回のKDDI不正アクセスについて、KDDIの説明はこうです。このシステムは、KDDIが開発したISP向けのメール基盤で、「メールアカウントの管理、メール送受信機能、WEBメール機能、メールデータの保存などの各種機能を一体的に提供している」ものでした。その一部として導入していた第三者製のソフトウェアに脆弱性があり、6月17日の時点では「本ソフトウェアベンダーが認識していない脆弱性」でした(KDDIの報告1)。製品名とベンダー名は、まだ公表されていません。
CPIの報告書は、経路をもう少し示しています。攻撃者がサーバーAに入ってその脆弱性を悪用し、サーバーBから、メールボックスに紐づくアドレス情報を持ち出したというものです(CPIの報告書10)。
行政の判断は、さらに厳しいものでした。
対象者(事業者別)
KDDIの基盤でメールを提供していた6社の利用者です。BIGLOBEや@niftyの情報漏洩として報じられたものも、この同じ事案です。各社が出した数字は次のとおりです。会社によって単位(人・名・件)が違うため、そのまま載せています。
- BIGLOBE(ビッグローブ株式会社):メールアドレス・BIGLOBE ID 5,016,432人、そのうちパスワード4,631,775人。対象アカウントのうち、直近2か月にメールを使っていたのは約18%でした。ほとんど使われていないアカウントも被害に含まれている、ということです(BIGLOBE11)。
- @nifty(ニフティ株式会社):メールアドレス2,248,708名、そのうちパスワード1,862,462名(ニフティ3)。
- J:COM(株式会社JCOM):J:COM NETのメールアドレス2,473,191名(パスワードの漏洩は確認されていません)。ケーブルテレビ事業者に卸しているメールは、メールアドレス118,752名(7月21日訂正)、そのうちパスワード1,257名。J:COMブランドではない地域のケーブルテレビ会社の利用者も含まれる点が重要です(J:COM2)。
- コミュファ光(中部テレコミュニケーション株式会社、ctc):「コミュファ光」と法人向け「ビジネスコミュファ」のメール。メールアドレス727,176名、そのうちパスワード724,344名。ほぼ全員がパスワードまで漏れています(ctc12)。
- ピカラ(株式会社STNet):「ピカラ光サービス」「ピカラモバイルサービス」「お仕事ピカラサービス」のメール。お客さま397,152名、メールアドレスとパスワード456,159件。1人が複数のアドレスを持つ場合があるため、件の数が名の数より多くなっています。法人のお客さまを含むと明記しています(STNet5)。
- CPI(株式会社KDDIウェブコミュニケーションズ):企業がホームページと会社のメールを置くレンタルサーバーです。メールアカウント情報1,250,543件。「ビジネス スタンダード」と「KWCメール」のプランは、パスワードをハッシュ(元の文字に戻せない形に変換した値)で管理しており、「パスワードそのものは漏えいしておりません」としています(CPI4)。
法人だけを数えた数字を出した会社はありません。それでも、STNetの数字、ctcの法人向けメール、BIGLOBEの法人窓口、CPIのレンタルサーバーを見ると、会社の利用者が含まれているのは明らかです。
au・UQ mobileのメールは対象?
「KDDIの情報漏洩で、auのメールも漏れたのか」という疑問には、KDDIの発表がそのまま答えています。KDDIは、自社のメール(auメール、UQ mobileメール、au one netメール)は「異なる設備で構築されており、本件不正アクセスによる影響や情報の漏えいはございません」としています(KDDIの報告1)。
確認が必要なのは、6社(BIGLOBE、@nifty、J:COMとケーブルテレビ事業者向けの卸メール、コミュファ光、ピカラ、CPI)のメールです。
メールの中身まで見えた理由
個人情報保護委員会によると、761万6173人のパスワードは「本件システムに平文のまま保存されて」いました。そのため、これを盗んだ第三者は、そのアドレスでログインしてメールボックスの中を見られる状態でした(個人情報保護委員会9)。
総務省は同じ人たちを「約762万人」とし、電気通信事業法上の通信の秘密の漏えいにあたると認めました(総務省の指導文書8)。
保存方法が結果を分けました。ハッシュで管理していたCPIの2つのプランでは、パスワードそのものは漏れていないとされています。平文だった約762万人は、メールボックスを開ける状態でした。
メールボックスの中には、取引先とのやり取り、契約書の添付ファイル、他のサービスのパスワード再設定メールがあるかもしれません。実際に誰がどのメールボックスを開いたのか、何人分が開かれたのかは公表されていません。
数字が記事ごとに違う理由
最初は「最大1,422万件」、いまは「12,231,954名(約1,223万人)」です。違いが出る理由は4つあります。
- 時点が違います。 6月23日の「最大1,422万件」は、解約・休眠アカウントと、ハッシュ化・暗号化されたパスワードまで含めた最大値でした(KDDI 6月23日6)。7月6日の確定値は12,233,087名、7月21日の訂正値は12,231,954名です。7月21日より前の記事は、訂正前の数字を使っています。
- 単位が違います。 BIGLOBEは人、ニフティ・J:COM・ctcは名、STNetは名と件、CPIは件です。CPIの同じ数字を「名」で書いた記事もありました。
- 告知の読み方で数字が変わります。 J:COMは、J:COM NETの2,473,191名と、ケーブルテレビ向けの118,752名を分けて書いています。ある記事の見出しには、J:COMの告知にない数字が出ていました。
- 機関ごとに書き方が違います。 総務省の「約762万人」、個人情報保護委員会の「761万6173人」、KDDIのパスワード漏洩7,616,173名は、同じ人たちを指す数字です。
そのため、この記事ではKDDIの確定値と、各社が自社の告知に書いた数字だけを使っています。事業者別の数字を足して、独自の合計を作ることはしていません。
その後(行政指導)
KDDIは6月17日にシステムを改修し、6月21日に「外部通信を制御する全サーバー」へEDR(サーバーの中の不審な動きを監視して止める仕組み)を入れました。6月23日には、第三者機関のフォレンジック調査(侵入の痕跡を調べる調査)で、この脆弱性以外に不審な痕跡がないことを確認したとしています。今後は、ソフトウェアの設計書とプログラムの分析を「AIなども活用する」ことで行い、よりセキュリティ強度の高い通信規格へ移るとしています(KDDIの報告1)。
各プロバイダは、パスワードを変えさせました。
- ニフティ:6月26日0時までに変更されなかったアドレスのパスワードを、順に無効にしました。変えなかった人は、メールを使えなくなりました(ニフティ3)。
- BIGLOBE:変更しなかった人のパスワードをリセットし、法人のお客さま専用の窓口を設けました(BIGLOBE11)。
- ctc・STNet:パスワードを強制的に変更しました。STNetは、ピカラ光のお客さまに新しいパスワードを郵送しました(ctc12、STNet5)。
- J:COM:アドレスだけが漏れたお客さまのパスワードは再設定せず、お客さま自身で強いパスワードに変えるよう求めました(J:COM2)。
- CPI:7月21日に「ビジネス スタンダード」「KWCメール」の未変更者のパスワードを強制変更し、8月24日に「対応は完了」と発表しました(CPI4)。
強制変更になると、社員のパソコンやスマートフォンのメールアプリに、新しいパスワードを入れ直す必要があります。その分、会社の業務が止まります。
総務省は7月29日の文書でKDDIを厳重注意し、多層的な防御態勢の再検討、初動対応と経営層への報告体制の再確認、プロバイダなど関係事業者への情報共有の確認を求めました。8月31日までに最初の報告、その後少なくとも1年間は四半期ごとの報告を求めています。最初に気づいたプロバイダ1社の第一報から公表まで22日かかったことについては、「迅速な対応とは言い難い」と書いています(総務省の指導文書8)。共同通信の報道では、KDDIの松田浩路社長は「重く受け止めて、再発防止に全力を尽くす」と述べました(報道13)。
個人情報保護委員会は8月19日、KDDIに10月19日までに再発防止策の実施状況を報告するよう求めました(個人情報保護委員会9)。8月31日と10月19日の報告が出されたかどうか、その内容は、公開資料では見つかっていません。
パスワードの使い回しを防ぐには?
個人情報保護委員会は、今回漏れたものと同じ、または似たパスワードを他のサービスで使い回していないか、すぐ確認するよう呼びかけました。使い回していれば、そのサービスのパスワードを強い文字列に変えます。リスト型攻撃(別の場所で手に入れたIDとパスワードの一覧で、いろいろなサービスにログインを試す攻撃)のおそれがあるためです。事業者には、社員にこの点を周知徹底するよう求めています(個人情報保護委員会9)。
フィッシング対策協議会は6月26日、「国内ISPの認証情報を不正利用して送信された」とみられるフィッシングメールについて緊急情報を出しました。VISAの利用制限、Amazonアカウントの制限、配送の問題を装った件名でした。ただし6月29日に、KDDIの件との直接的な関連性は確認できていないと追記しています(フィッシング対策協議会14)。共同通信の報道では、7月29日の時点で不正利用は確認されておらず、その後の二次被害の数字は公表されていません(報道13)。
多くの会社や個人が、1つのパスワードを何か所でも使っています。だから、1つ漏れると他の場所も危なくなります。会社のホームページやネットショップの管理画面のパスワードが会社のメールと同じなら、メールが1つ漏れた瞬間に、他の扉も一緒に開きます。
私がすすめるパスワードの使い回し対策は、次の3つを社内の規則として文書にしておくことです。
- サービスごとに別のパスワードを使う。
- 二段階認証(パスワードに加えて、もう1つの確認でログインする仕組み)か、パスキー(パスワードの代わりに手元の端末で本人確認してログインする方式)を使う。
- 漏洩が疑われたら、すぐ変える。
今回の攻撃にAIは使われたのか?
今回の件にAIが使われたという公式発表や報道はありません。KDDIが「AIなども活用する」と書いたのは、今後ソフトウェアの設計書とプログラムを分析するための、防御側の計画です。攻撃側の話ではありません。
ただ、いわゆるAIサイバー攻撃、つまりAIが弱点を見つけ、攻撃の方法まで作る能力は、すでに確認されています。
- Anthropicは、Claude Mythos Previewの評価で、このモデルが主要なOSとブラウザで深刻度の高い脆弱性を数千件見つけたと発表しました。このモデルは一般には公開していません(Anthropic Glasswing15、Mythos Preview16)。
- セキュリティ企業のWizは、PHPエンジンのリモートコード実行の脆弱性「PHP2Shell」をAIで見つけたと発表しました(Wiz17)。Amazonは、この脆弱性が公開される4日前に、すでに攻撃の試みを観測していたと発表しました(AWS18)。
- 同じ10月、GMOサイバーセキュリティ byイエラエは、日本企業約20社を狙った攻撃インフラで、AIを使ったペネトレーションテスト(侵入テスト)ツール「ARTEX」を確認したと発表しました。この発表は被害企業の名前を挙げておらず、KDDIの件にも触れていません(GMOサイバーセキュリティ byイエラエ19)。
今回のKDDIの件は、ベンダーも認識していない脆弱性から始まりました。そうした弱点を探す作業が、AIで速くなっています。長く信頼して使ってきたシステムも、いまは一つひとつ虫眼鏡で調べられる状況になった、と私は考えています。
だから私は、悪意のある側がこうしたAIを使うと仮定して備えるべきだと考えます。今回の件にAIが使われた、という意味ではありません。「これまで安全だった」という前提そのものを捨てる時期だ、という意味です。
自社とどう関係するのか?
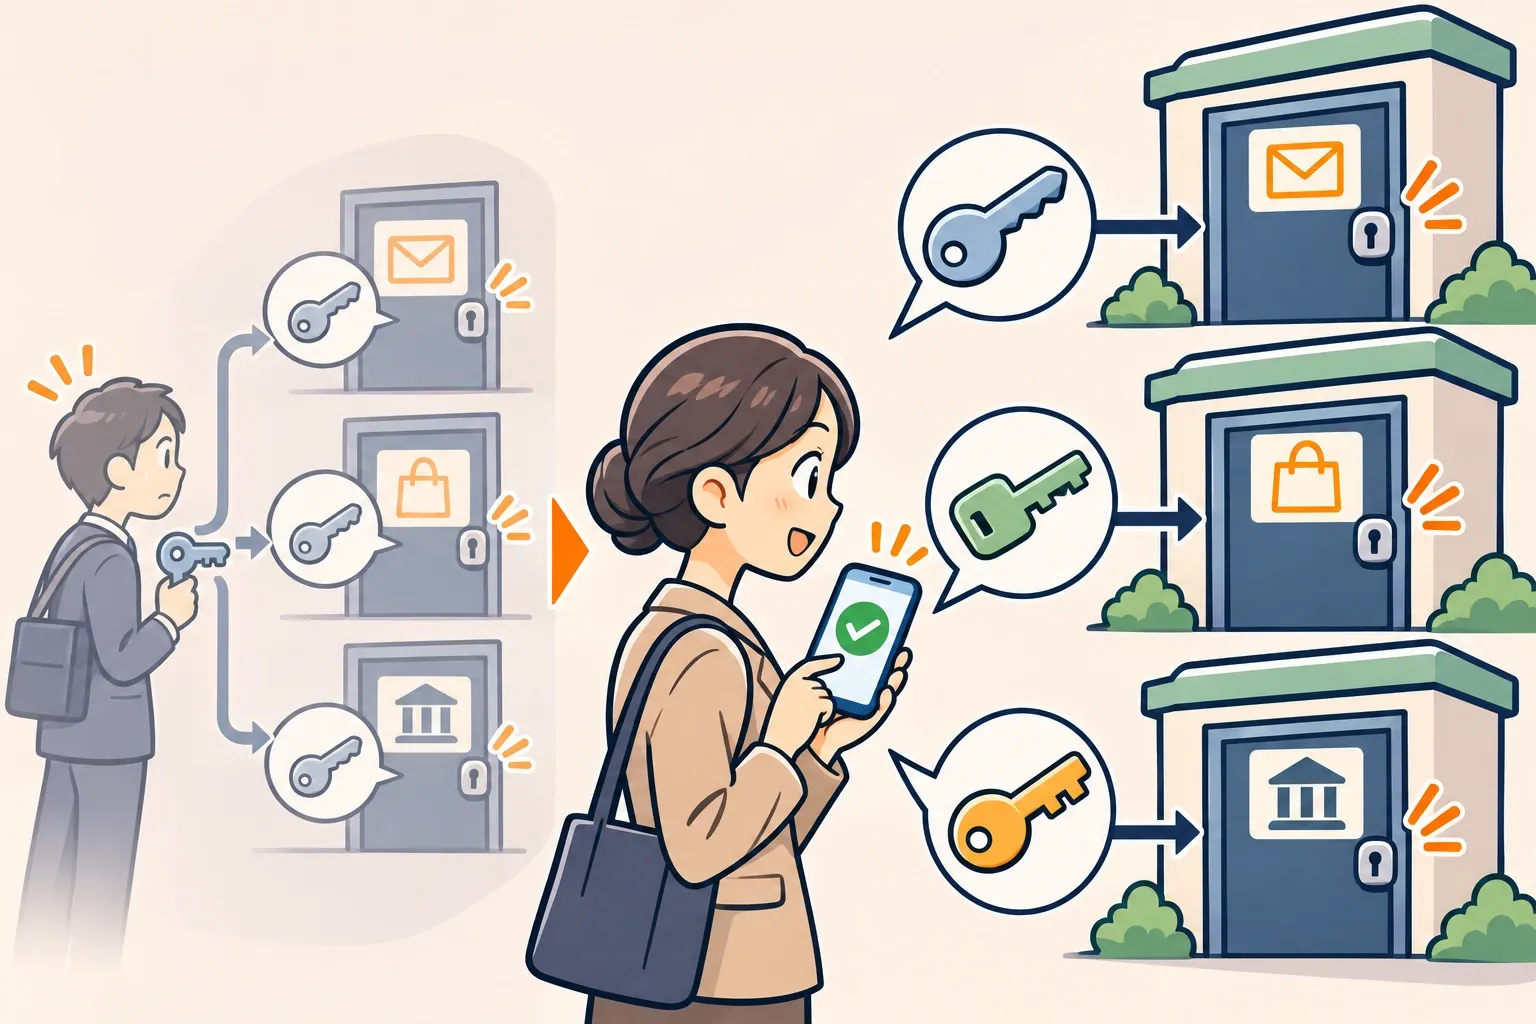
私は、この事案の根っこは「信頼」だと見ています。6社は、上位の会社であるKDDIが作ったメール基盤を、事業の一部として受け入れて使っていました。当然問題はないだろうと信じ、深く考えずに使っているうちに事故が起きた、と私は考えます。自社が使っているメールやサーバーも、同じ信頼の上に乗っているかもしれません。
私はこの事案から、4つのことを読み取ります。
- メールを自分で作っていなくても、被害者になります。 6社の利用者は、KDDIを選んだわけではありません。自社が選んだ会社が、さらに別の会社の基盤を使っていることがあります。
- パスワードの保存方法が、被害の大きさを分けました。 ハッシュで管理していたCPIのプランでは、パスワードそのものは漏れていないとされています。平文だった約762万人は、メールボックスを開ける状態でした(実際に開かれた数は公表されていません)。ハッシュか平文かは、とても基本的な話です。セキュリティへの意識がいまほど高くなかった古いシステムの平文保存がそのまま残り、事故を大きくしたのだろうと私は見ています。これは私の推測です。個人情報保護委員会は、平文での保存は「一部のプロバイダ側の事情に起因するもの」と述べているだけです。
- 使っていないアカウントも被害者です。 最初の数字には解約・休眠アカウントが含まれていました。BIGLOBEの対象アカウントのうち、直近2か月の利用者は約18%でした。退職者のメールや、昔の問い合わせ用アドレスを放置しているなら、いま整理してください。
- 知らせる速さも評価されます。 総務省は22日間について「迅速な対応とは言い難い」としました。自社でも、事故が起きたら誰が、いつ、誰に知らせるかを決めておく必要があります。
そして、前の節に書いたパスワードの3つの規則を、社内で文書にしてください。
入口は、KDDIのメール基盤に組み込まれた他社のソフトウェアでした。攻撃者はAIという同じ武器で、外から見える隙を探します。私たちもAIで、外から先に点検するべきです。
無料の外部リスク点検実際に起きたこと(公式発表ベース)
- 2026年5月16日:一部のプロバイダで不正アクセスが始まる(KDDI)。J:COM分も5月16日から。KDDI1 · J:COM2
- 2026年5月24日:@nifty分の不正アクセスが始まる(KDDIからニフティへの報告)。ニフティ3
- 2026年6月1日:ニフティが不正アクセスのおそれがあると判断し、KDDIに連絡。ニフティ3
- 2026年6月8日:CPIへの影響が始まる。CPI4
- 2026年6月14日〜17日:STNet(ピカラ)の情報に不正アクセス。STNet5
- 2026年6月17日:KDDIが不正アクセスを確認し、同じ日にシステムを改修。ベンダーも認識していない脆弱性だった。KDDI1
- 2026年6月18日:J:COMがKDDIの第一報を受ける(6月21日に正式報告)。J:COM2
- 2026年6月20日:STNetがKDDIの報告を受ける。STNet5
- 2026年6月21日:BIGLOBE・ctc・CPIがKDDIの報告を受ける。同じ日、KDDIが外部通信を制御する全サーバーにEDRを導入。BIGLOBE11 · ctc12 · CPIの報告書10 · KDDI1
- 2026年6月23日:KDDIと6社が公表。「最大1,422万件」(解約・休眠、ハッシュ化・暗号化されたパスワードを含む最大値)。KDDI6 · BIGLOBE20 · ニフティ21 · J:COM22
- 2026年6月26日:ニフティが、6月26日0時までに変更されなかったアドレスのパスワードの無効化を順に開始。ニフティ3
- 2026年7月1日:CPIがパスワード変更のお願いと強制変更の予告。CPIの報告書10
- 2026年7月6日:KDDIが総務省に報告書を提出し、確定値を公表。各社も数字を公表。BIGLOBE・ctcは同じ日に個人情報保護委員会・総務省へ報告。KDDI1 · BIGLOBE11 · ctc12
- 2026年7月10日:CPIがお客さま向けの報告書を公開。CPIの報告書10
- 2026年7月21日:KDDIがメールアドレスの人数を12,231,954名に訂正。J:COMがケーブルテレビ向けの数字を118,752名に訂正。CPIが「ビジネス スタンダード」「KWCメール」の未変更者のパスワードを強制変更。KDDI1 · J:COM2 · CPI4
- 2026年8月24日:CPIが調査結果と「対応は完了」を公表。CPI4
被害を公表した会社と流出した情報
| 会社(サービス) | 何が | 件数(発表の単位のまま) | 発表日 | 根拠 |
|---|---|---|---|---|
| KDDI株式会社(ISP向けメール基盤全体) | メールアドレス、パスワード | メールアドレス12,231,954名 / そのうちパスワード7,616,173名 | 2026年7月6日(7月21日訂正) | KDDI1 |
| ビッグローブ株式会社(BIGLOBEメール) | メールアドレス、BIGLOBE ID、パスワード | メールアドレス・BIGLOBE ID 5,016,432人 / そのうちパスワード4,631,775人 | 2026年7月6日 | BIGLOBE11 |
| ニフティ株式会社(@niftyメール) | メールアドレス、メールパスワード | メールアドレス2,248,708名 / そのうちパスワード1,862,462名 | 2026年7月6日 | ニフティ3 |
| 株式会社JCOM(J:COM NET) | メールアドレス(パスワードの漏洩は確認されていない) | メールアドレス2,473,191名 | 2026年7月6日(7月21日訂正) | J:COM2 |
| 株式会社JCOM(ケーブルテレビ事業者向けの卸メール) | メールアドレス、一部のパスワード | メールアドレス118,752名(7月21日訂正) / そのうちパスワード1,257名 | 2026年7月6日(7月21日訂正) | J:COM2 |
| 中部テレコミュニケーション株式会社(コミュファ光・ビジネスコミュファ) | メールアドレス、パスワード | メールアドレス727,176名 / そのうちパスワード724,344名 | 2026年7月6日 | ctc12 |
| 株式会社STNet(ピカラ光サービス・ピカラモバイルサービス・お仕事ピカラサービス) | メールアドレス、メールアドレスのパスワード | お客さま397,152名 / メールアドレスとパスワード456,159件(法人を含む) | 2026年7月6日 | STNet5 |
| 株式会社KDDIウェブコミュニケーションズ(レンタルサーバーCPI) | メールアカウント情報(パスワードそのものの漏洩はないと発表) | メールアカウント情報1,250,543件 | 2026年7月10日、2026年8月24日 | CPIの報告書10 · CPI4 |
KDDIの数字はKDDIが出した全体の数字で、事業者別の数字は各社の告知のままです。独自に合計は計算していません。
影響なしの発表:KDDIのメール(auメール、UQ mobileメール、au one netメール)は異なる設備で構築されており、影響や情報の漏えいはないとKDDIが発表。KDDI1
基準日:2026年11月4日。各社の告知は、今後変わることがあります。
出典
- KDDIの報告 newsroom.kddi.com
- J:COM newsreleases.jcom.co.jp
- ニフティ nifty.co.jp
- CPI cpi.ad.jp
- STNet stnet.co.jp
- KDDI 6月23日 newsroom.kddi.com
- 総務省 soumu.go.jp
- 総務省の指導文書 soumu.go.jp
- 個人情報保護委員会 ppc.go.jp
- CPIの報告書 cpi.ad.jp
- BIGLOBE biglobe.co.jp
- ctc ctc.co.jp
- 報道 kumanichi.com
- フィッシング対策協議会 antiphishing.jp
- Anthropic Glasswing anthropic.com
- Mythos Preview anthropic.com
- Wiz wiz.io
- AWS aws.amazon.com
- GMOサイバーセキュリティ byイエラエ gmo-cybersecurity.com
- BIGLOBE biglobe.co.jp
- ニフティ nifty.co.jp
- J:COM newsreleases.jcom.co.jp
本文中の小さな番号を押すと、対応する出典に移動します。
2026年に日本で公表された大規模な情報漏洩5件を、事件ごとに1本ずつ整理しました。
- ユミルリンク(Cuenote FC)情報漏洩とは|延べ約5,163万件・49システムと委託元が見直すこと
- GMO不正アクセスとは|デスクトップクラウド侵入からFX不正取引・80億円要求まで時系列で解説
- skyticket(スカイチケット)情報漏洩まとめ|3つの侵入経路と、消さずに残っていたバックアップ
- 焼肉きんぐ情報漏洩の原因と影響|1,078万件の名前・電話番号が漏れた意味
- KDDIメール情報漏洩とは|ISP6社・1,223万人の原因、対象、その後(総務省・個人情報保護委員会の指導) (この記事)
最終更新 2026年11月10日