3つの穴と、消さずに残っていた古い記録 — skyticket 情報漏洩の全体像
旅行予約サイトskyticketが、情報漏洩を3回に分けて公表しました。入口は3つ。被害を広げたのは、消さずに残していた古い決済記録とバックアップでした。
 著者 Jeensuk Yang富士通、Meta、アムウェイなど日本・米国市場の大企業と、日中韓米のグローバルプロジェクトで25年間ITチームを率いました。その経験を、中小企業の最初の一歩に使います。
約23分
概要
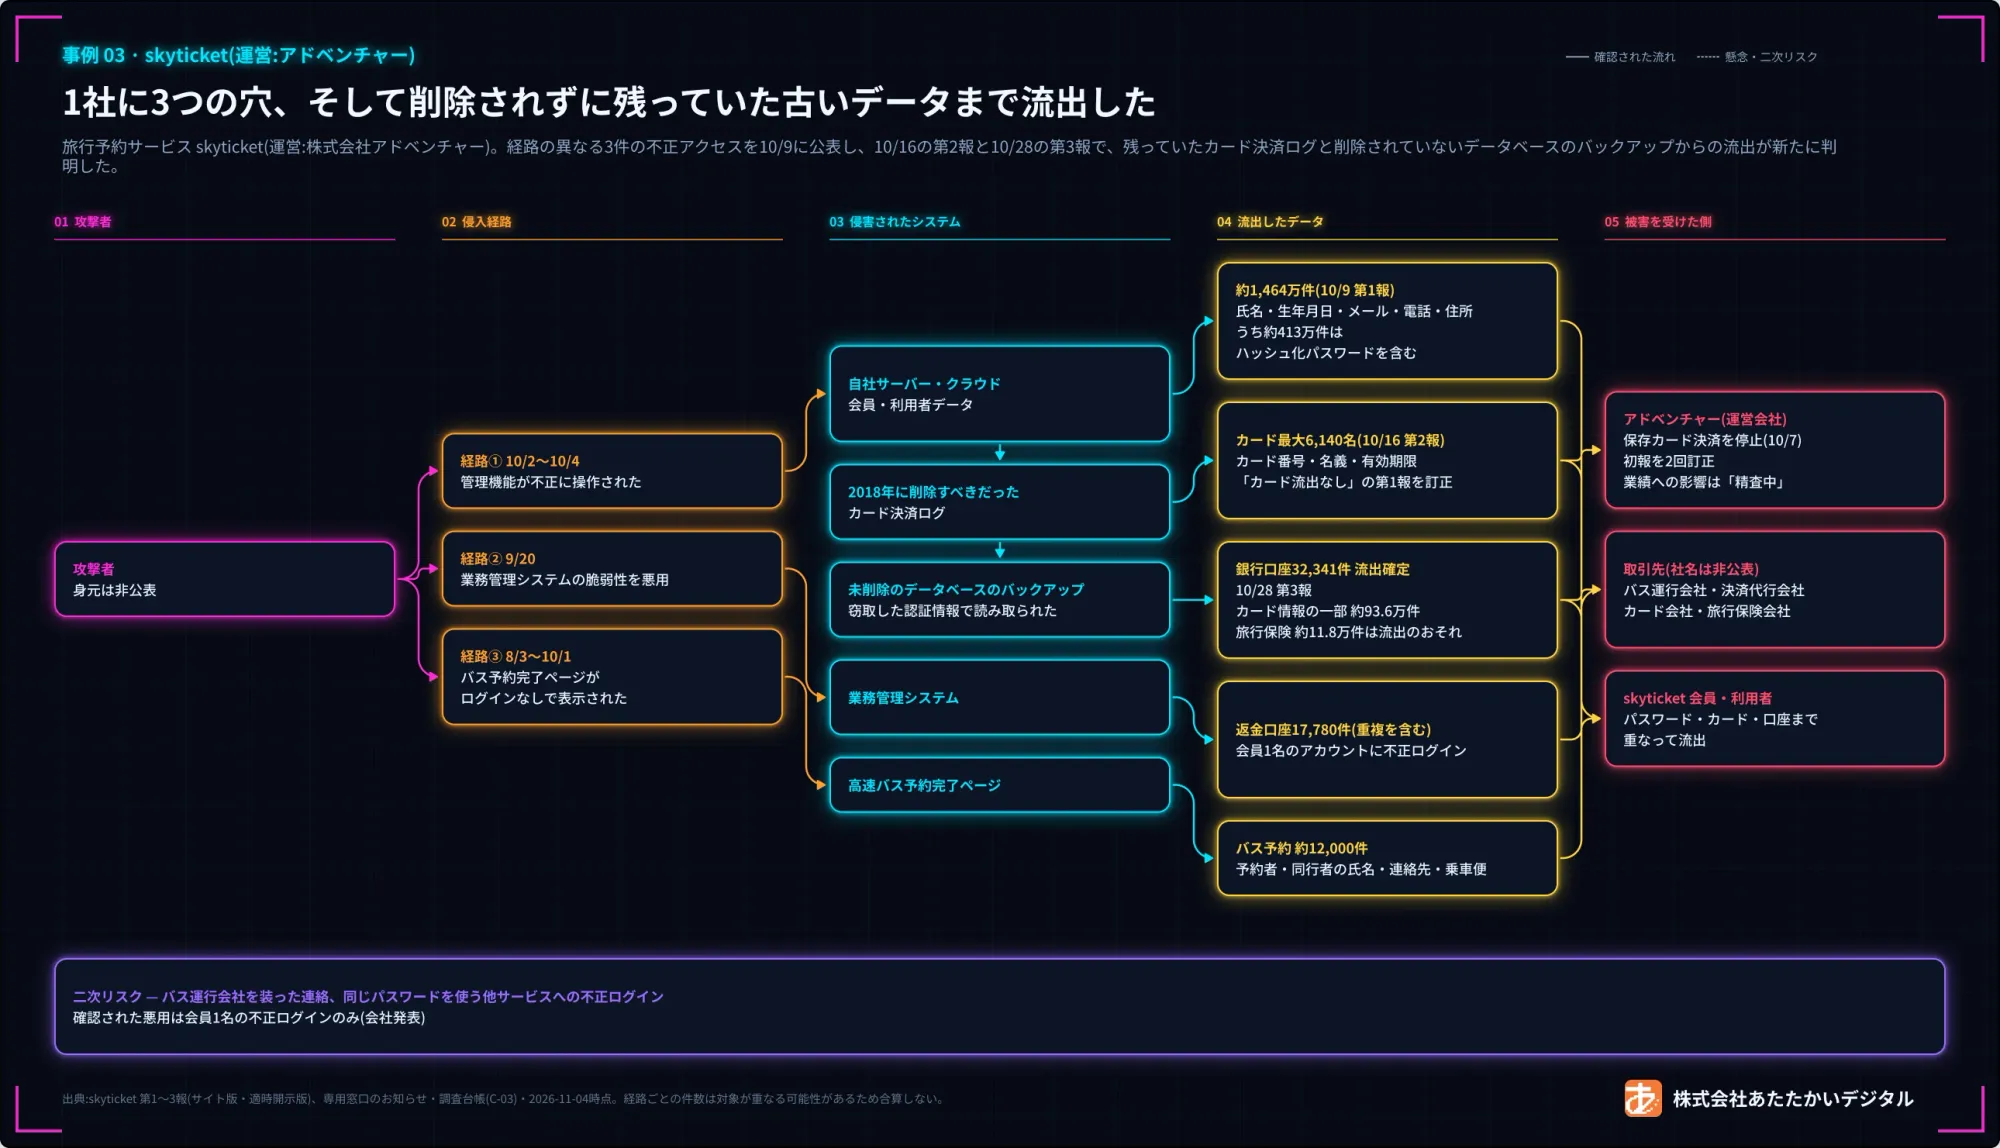
旅行の比較予約サイト「skyticket(スカイチケット)」を運営する株式会社アドベンチャーは、2026年10月、skyticketの情報漏洩を3回に分けて公表しました。入口は互いに異なる3つの経路で、第1報だけでも、登録・入力されたお客様の情報 約1,464万件が流出したと発表しています。公表が3回に増えたのは、消すべきだった古い決済記録と、不要になっても消さずに残していたデータベースのバックアップまで、同じ侵入で読み取られていたことがあとから判明したためです。古いデータを整理しないまま置いている会社にとって、スカイチケットの個人情報漏洩は他人事ではありません。
いつ
- 穴が開いていた期間:バス予約完了ページ 2026年8月3日〜10月1日 / 業務管理システム 9月20日(9月28日発覚) / 同社サーバー 10月2日〜4日(10月5日発覚)。
- 公表:第1報 10月9日、第2報 10月16日、第3報 10月28日(適時開示)・10月30日(サイト掲載)。
誰が
- 会社:株式会社アドベンチャー。東証グロース上場(証券コード6030)。
- サービス:航空券・ホテル・レンタカー・高速バス・フェリーを比較・予約できる skyticket。
何が何件(単位が違うため、合計しません)
- 経路① 同社サーバー・第1報:登録・入力されたお客様 約1,464万件(氏名、生年月日、メールアドレス、電話番号、住所など)。うち約413万件には、ハッシュ化(元の文字に戻しにくい形に変換)したログインパスワードが含まれていました。
- 経路① 第2報:古い有料会員の会費決済ログから、カード番号・名義・有効期限 最大6,140名。
- 経路① 第3報:消さずに残していたバックアップから、返金先の銀行口座 32,341件が流出(外部送信を確認)。カード情報の一部 約93.6万件(約41.4万人)と旅行保険 約11.8万件(約11.9万人)は「流出のおそれ」です。
- 経路② 業務管理システム:氏名・電話番号・返金先口座など 17,780件(重複を含み、ほかに件数を調査中のものあり)。
- 経路③ バス予約完了ページ:予約 約12,000件(同行者を含む人数は未公表)。
- 実際の悪用:会員1名のアカウントへの不正ログイン。会社が確認したと公表した悪用は、この1件です(「二次被害は確認されていない」という記載は第1報・第2報だけで、第3報にはその項目がありません)。
なぜ(公式発表のみ)
- 経路①:一部の管理機能が不正に操作され、そこから他のサーバーとクラウド上のデータにアクセスされました。このとき不正に取得された認証情報(サーバーに入るための鍵のような情報)で、バックアップまで読み取られました。
- 経路②:業務管理システムの脆弱性(セキュリティ上の弱点)が悪用されました。
- 経路③:予約完了ページがログインなしで表示できる状態になっており、第三者に機械的に閲覧されました。
- 管理機能をどう操作したのか、認証情報をどう手に入れたのかは公表されていません。
現在の状況(11月4日時点)
- 公表内容は2回訂正されています。第1報の「カード情報は流出していない」は第2報で、第2報の「ベネフィット・ステーションのID・パスワード流出」は第3報のサイト版で訂正されました。
- 外部のフォレンジック調査(専門会社による侵害調査)は、第3報の時点で「実施に向けて準備中」です。業績への影響は3回とも「精査中」です。
- 第3報のあと、新しいお知らせは出ていません。
skyticketを使ったことがある方へ(詳しくは下の「利用者は何を確認すればいいのか?」)
- skyticketのパスワードを変更してください。同じパスワードを使っている他のサービスも変えてください。
- クレジットカードの利用明細に、身に覚えのない請求がないか確認してください。
- 会社からのお知らせメールは info@skyticket.com から届き、パスワードの入力を求めるリンクは載せていないと案内されています。
- バス運行会社を装った連絡(予約の変更・キャンセル、追加料金の請求など)にも注意してください。
自社で今日確認すること
- 消すべきデータ:古い決済記録や、使っていないDBのバックアップ・複製が、サーバーやクラウドに残っていないか。
- 管理画面:管理機能に誰がどこから入れるか。その中に、他のサーバーやクラウドへの鍵を置いていないか。
- ログインなしで開くページ:予約完了・注文完了・領収書のページが、URLさえ分かれば他人の情報を表示しないか。
- 暗号化:暗号化すると決めた項目(口座、氏名など)が本当に暗号化されているか。その鍵を同じ場所に置いていないか。
- 公表と問い合わせへの備え:調査が終わる前に「これは漏れていない」と言い切らないこと。問い合わせが集中しても、メール・電話の窓口が持ちこたえられるか。
何が起きたのか?
日付順に並べると、次のとおりです。
- 2017年2月〜2018年6月:有料会員サービス「skyticketプレミアム」の会費をカードで支払った記録(ログ)が、同社サーバーにたまっていきました。この時期は、カード情報を同社サーバーで保管していました。
- 2018年7月:カード情報を同社で保管しない方式に移りました。カード情報は削除しましたが、会費決済のログは削除されませんでした。
- 2021年5月〜2024年5月:のちに読み取られるDBバックアップに、この期間の決済・返金先口座・旅行保険の情報が入っていました。同社は、不要になったバックアップを削除せず、クラウドに置いていました。
- 2026年8月3日:高速バスの予約完了ページが、ログインなしで表示できる状態になりました。第三者がこれを機械的に閲覧しました。
- 9月20日:業務管理システムの脆弱性が悪用されました。発覚は9月28日です。
- 10月1日:バスのページの問題が発覚し、同じ日に修正されました。
- 10月2日〜4日:一部の管理機能が不正に操作され、そこから他のサーバーとクラウド上のデータにアクセスされました。10月3日に古いプレミアム会費のログが取得され、10月5日に発覚しました。
- 10月7日18時ごろ:保存済みカードでの支払いと、カード情報の保存機能を停止しました。
- 10月8日19時ごろ:対象のお客様へのお知らせメールの送信を始めました(お知らせ1)。
- 10月9日:第1報(サイト2、TDnet開示3)。
- 10月16日:第2報。第1報の「カード情報は流出していない」を訂正しました(サイト4、TDnet開示5)。
- 10月28日:第3報をTDnetで開示しました(TDnet開示6)。
- 10月30日:第3報をskyticketのサイトと会社のサイトに掲載しました(サイト7)。
このほかに、会員1名のアカウントへの不正ログインがあります。第1報はこの件を経路②(業務管理システム)の項目の中に「このほか」として書いていますが、記載された不正ログインの日付(9月9日)は、経路②の発生日(9月20日)より前です。2つの日付の関係を説明したお知らせや記事は見つかりませんでした。そのため、この記事ではこの件を日付順の流れに入れていません。
3つの侵入経路とは?
一度破られたのではなく、別々の入口が3つ開いていた、という意味です。第1報も「それぞれ異なる経路による次の3件の不正アクセス」と書いています。
- 経路① 同社サーバー(10月2日〜4日):最も大きな穴です。一部の管理機能が不正に操作され、そこから他のサーバーとクラウドに入られました。管理機能ひとつが、他のサーバーとクラウド上のデータへの扉になった形です。
- 経路② 業務管理システム(9月20日):社内で使う業務システムの脆弱性が悪用されました。
- 経路③ バス予約完了ページ(8月3日〜10月1日):侵入というより「開いていた」問題です。予約を終えたあとに表示される完了ページがログインなしで見える状態で、約2か月にわたって機械的に閲覧されました。
skyticketへの不正アクセスで、管理機能をどんな手口で操作したのかは公表されていません(第1報2)。
何が何件漏れたのか?(第1〜3報)
単位(件・名・人)がそれぞれ違います。発表の単位のまま書き、足し合わせません。
経路① 第1報(第1報2)
- 「skyticketにご登録・ご入力いただいたお客様」約1,464万件:氏名(パスポート表記を含む)、生年月日、メールアドレス、電話番号、郵便番号・住所、お振込み時のご依頼人名義。
- うち約413万件:ハッシュ化した状態の会員ログインパスワード。
- パスポート番号は流出していないことを確認した、としています。
経路① 第2報(第2報4)
- 2017〜2018年のプレミアム会費ログから最大6,140名:クレジットカード番号、カード名義人名、有効期限(一部のお客様はカード番号のみ)。セキュリティコードは含まれていません。
- ログは暗号化されていましたが、暗号化に用いる情報も不正に取得されていました。
経路① 第3報(第3報7)
- 返金先の銀行口座 32,341件(流出、外部送信を確認):金融機関名、口座種別、口座番号、口座名義(カナ)。漢字の氏名、住所、メールアドレス、電話番号、暗証番号、インターネットバンキングのID・パスワードは含まれていない、としています。
- カード決済をしたお客様の一部 約93.6万件(約41.4万人)(流出のおそれ):カード名義、一部を伏せ字にしたカード番号(下4桁のみ、または先頭6桁と下4桁)、ブラウザの情報。このうち12件は、お客様がカード名義の欄にカード番号を入力していたため、番号が全桁で記録されていました。
- 旅行保険 約11.8万件(約11.9万人)(流出のおそれ):契約者と被保険者の氏名(カナ)、生年月日、性別。契約者は携帯電話番号、メールアドレス、会員ID、予約内容(便名、搭乗日、区間、旅行代金)まで。
- カードと保険の部分は、外部送信の痕跡は確認されていないものの、可能性を否定できないため「流出のおそれ」として公表されています。
経路②(第1報2)
- 17,780件(重複を含み、ほかに件数を調査中のものあり):氏名、電話番号、返金先の口座情報(金融機関名・支店名・口座種別・口座番号・口座名義)など。一部はメールアドレス・生年月日(68件)、住所(18件)も含みます。
- パスポート番号は「現時点で流出の事実は確認されておりません」としたうえで確認を続けるとしており、第2報・第3報に更新はありません。
経路③(第1報2)
- 予約 約12,000件:予約者の氏名(カナ)、年齢、性別、生年月日(登録がある場合)、メールアドレス、電話番号、会員ID、端末の種類、支払方法・金額、予約日時、乗車便の情報(日時・乗降地・運行会社・便名・運行会社の予約番号)、同行者の氏名・年齢・性別。
公表は2回訂正されました。 第1報は、カード情報は決済代行会社が保管しているため流出していない、としていました。第2報で、古い会費ログにカード情報が残っていたと訂正しています(第2報 TDnet開示5)。また第2報は、プレミアム会員特典「ベネフィット・ステーション」の会員ID・氏名・パスワードも流出したとしていました。第3報のサイト版では、これはskyticketがプレミアム用に社内で設定していた会員IDと氏名で、ベネフィット・ステーションのID・パスワードではなかったと訂正しています(第3報7)。第1報や第2報だけを引用した資料は、訂正前の内容です。
同じ第3報でも版によって違います。 TDnet版(10月28日)とサイト版(10月30日)は、日付だけでなく内容も違います。銀行口座の通知方法は、TDnet版が「連絡先と結び付けられないため公表で代える」、サイト版が「連絡先を確認できたお客様に順次メール」です。ベネフィット・ステーションの訂正はサイト版にしかありません(第3報 TDnet開示6、第3報 サイト7)。第2報でも、カード会社へのモニタリング依頼はTDnet版にだけ書かれています。
私が考える教訓ははっきりしています。調査が終わる前に「これは漏れていない」と言い切ると、訂正が後からついてきます。
報道によって数字が違う理由
- 合計の数字:経路①②③の数字を単純に足した合計を見出しにした報道があります。経路②は重複を含み、経路③は予約の件数なので、足すと意味が合いません。会社は合計を発表しておらず、この記事も合計を書きません。
- 丸め方:第2報の「最大6,140名」を、NHKは「6000人余り」(報道8)、INTERNET Watchは見出しで「約6000件」(報道9)と書きました。6,140名も確定した人数ではなく上限です。
- 件と人:第3報のカードは93.6万件で41.4万人、保険は逆に11.8万件で11.9万人です。会社はこの差を説明していません。
- 第3報の日付:TDnet 10月28日、TRAICYの報道 10月29日(報道10)、サイト 10月30日。どこを見たかで日付が変わります。
- 訂正前の内容:第1報や第2報だけを引用した記事は、訂正前の内容を含みます(ITmedia NEWSの報道11は第2報時点の訂正を扱っています)。
消すべきデータが、なぜ残っていたのか?
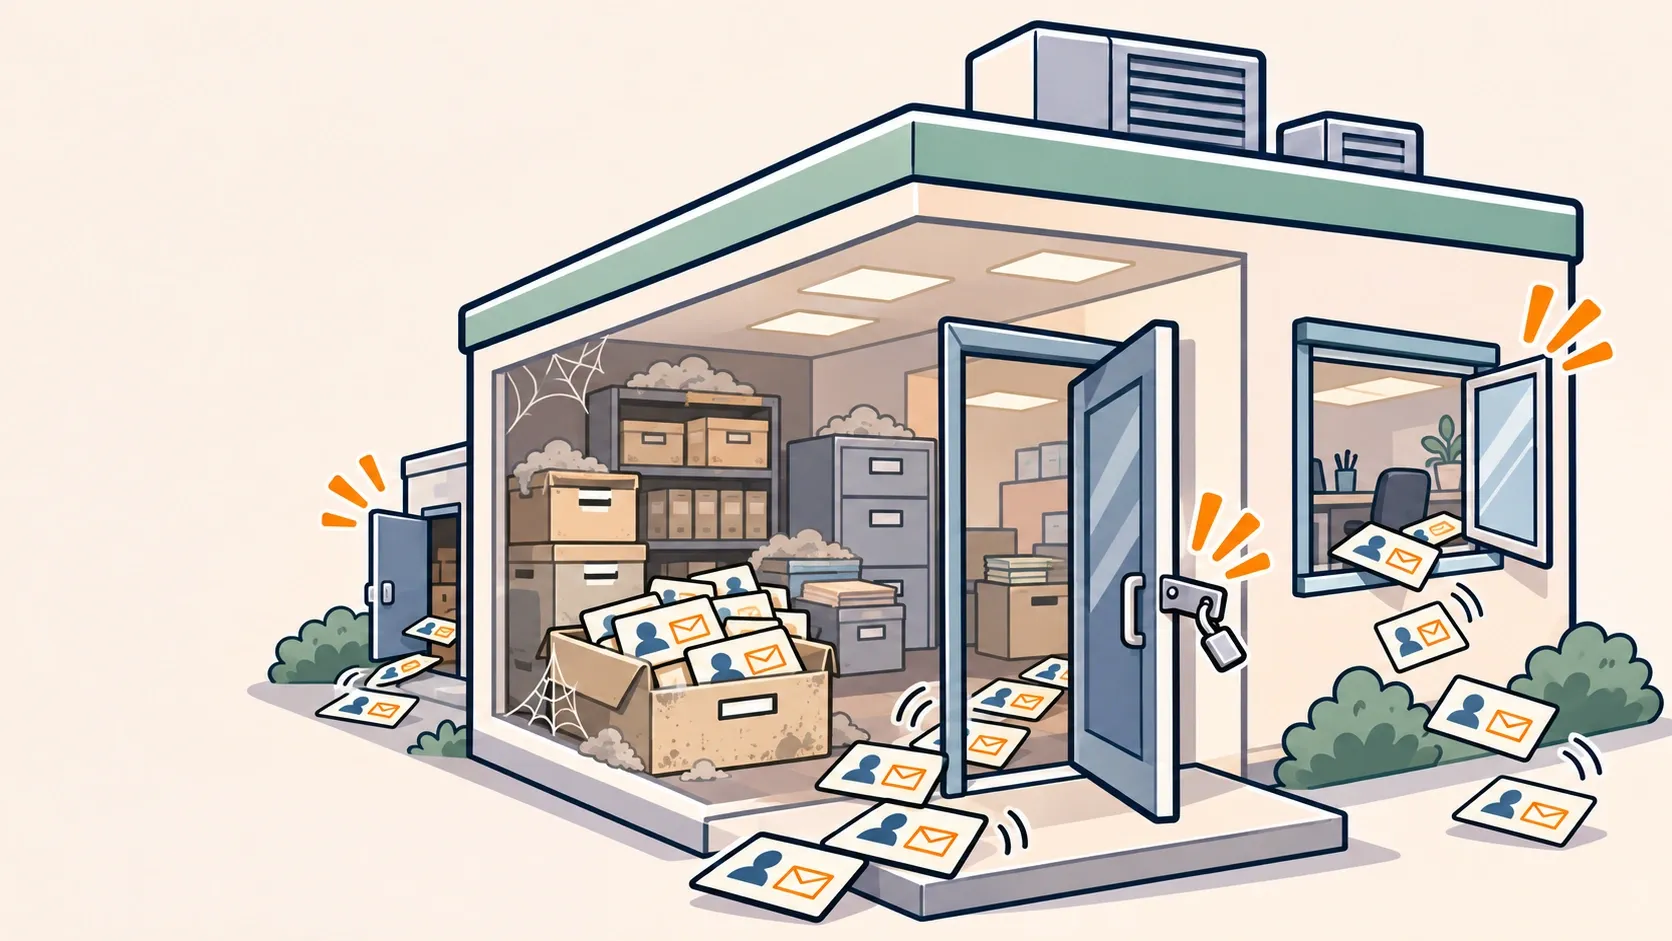
ここがこの件の核心です。侵入は経路①の1回なのに、被害の公表は3回に増えました。残っていた古いデータのためです。
第2報:古い決済ログ。 同社は2018年7月、カード情報を自社で保管しない方式に移りました。第2報はその経緯を、「移行の際、保管していたカード情報は削除いたしましたが、『skyticketプレミアム』の会費のお支払いに関する記録(ログ)が削除されずに当社サーバーに残っておりました」と説明しています。このログが10月3日に取得され、10月15日にカード情報が含まれていることが判明しました。ログは暗号化されていましたが、暗号化に用いる情報も一緒に取得されていました(第2報4)。錠と鍵を同じ引き出しに入れていたのに近い状態です。
第3報:消さなかったDBバックアップ。 第3報は原因を、「過去に取得したデータベースの複製(バックアップ)を、不要となった後も削除せずにクラウド上に保管しておりました」と書いています。10月2日〜4日の侵入で取得された認証情報が悪用され、この複製の一部が読み取られました。その結果、返金先口座 32,341件は流出が確定し、カード情報の一部 約93.6万件(約41.4万人)と旅行保険 約11.8万件(約11.9万人)が流出のおそれの対象になりました。さらに同社は、「銀行口座情報及び旅行保険のお名前の項目は、本来暗号化して保存すべきものでしたが、暗号化されずに保存されておりました」と自ら認めています(第3報7)。
私は、これは結局、残しておいたデータ、とくにバックアップの管理の甘さだと考えます。「使っていない」という理由で、そのまま置いていたのです。しかし古い記録にも、カード番号、返金先口座、氏名といったお客様の個人情報がそのまま入っていました。データは古くなっても、セキュリティ上の価値は下がりません。奪われれば、何年も前のデータが今日の被害になります。私はこれを、この件のいちばん大事な教訓だと見ています。
使わなくなった個人情報は、消す義務があるのか?
「個人情報の削除義務」がどこまであるのか、法律の条文を確認しました。個人情報保護法 第22条(データ内容の正確性の確保等)は、次のように定めています(e-Gov法令検索12)。
個人情報取扱事業者は、利用目的の達成に必要な範囲内において、個人データを正確かつ最新の内容に保つとともに、利用する必要がなくなったときは、当該個人データを遅滞なく消去するよう努めなければならない。
条文は「消去しなければならない」ではなく「消去するよう努めなければならない」です。つまり、使わなくなった個人データの消去は、法律の書き方としては努力義務です。
私の見方は、こうです。努力義務だから残しておいてよい、という話にはなりません。今回、第2報と第3報の被害は、どちらも「必要がなくなったあとも残っていたデータ」から出ました。消していれば、そもそも読み取られるデータがありませんでした。
なお、skyticketは第3報で、バックアップは調査に必要な保全をしたうえで、調査完了後に削除する予定だとしています(第3報7)。第2報のサイト版には、「会員情報の削除をご希望のお客様は、info@skyticket.com までご連絡ください」という案内もあります(第2報4)。
利用者は何を確認すればいいのか?
skyticketから情報漏洩のお知らせメールが届いた方も、まだ届いていない方も、会社のお知らせに書かれた案内を利用者の側から整理すると次のとおりです。
- skyticketのパスワードを変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- 会社からのお知らせメールは info@skyticket.com から届き、パスワードの入力を求めるリンクは載せていないと案内されています。そうしたリンクがあるメールは、会社が送ったものではない可能性があります。
- 「補償する」と言って振込みや手数料を求める連絡には応じないでください。
- クレジットカードの利用明細に、身に覚えのない請求がないか確認してください。バス運行会社を装った連絡にも注意するよう、第1報で案内されています。
- 分からないことは、10月13日に開設された専用の電話窓口(03-5224-8859、平日10〜18時)に問い合わせてください。
skyticketの情報漏洩で、補償はあるのか? 第1報から第3報まで、補償や金銭での対応についての記載はありません。逆に第3報は、「本件に関する返金や補償を名目に、振込みや手数料の支払いを求める連絡には応じないでください」と注意を呼びかけています(第3報7)。
会員登録していなくても漏洩するのか? 公表内容を見る限り、会員以外の人の情報も含まれています。第1報の対象は「skyticketにご登録・ご入力いただいたお客様」で、会員に限った書き方ではありません(ただし、会社は「非会員」という言葉は使っていません)。経路③のバス予約では、予約者だけでなく同行者の氏名・年齢・性別も閲覧の対象でした。第3報の旅行保険では「被保険者の方」も対象で、一緒に旅行した人はskyticketの利用者ではない可能性があります。
今回の攻撃にAIは使われたのか?
今回の件でAIが使われたという公式発表や報道はありません。侵入の手口そのものが公表されていません。
ただ、いわゆるAIサイバー攻撃、つまりAIが弱点を探し、攻撃の方法まで作ることは、すでに可能だと確認されています。
- Anthropicは、Claude Mythos Previewの評価で、主要なOSやブラウザの深刻な脆弱性を数千件見つけたと公表しました。このモデルは一般には公開していません(Glasswing13、研究公開14)。
- セキュリティ企業のWizは、PHPエンジンの遠隔実行の脆弱性「PHP2Shell」をAIで見つけたと公表しました(Wiz15)。Amazonは、この脆弱性が公開される4日前に、すでに攻撃の試みを観測していたとしています(AWS16)。
- 同じ10月、日本企業約20社を狙った攻撃インフラで、AIによるペネトレーションテストツール「ARTEX」が確認されたと、GMOイエラエが発表しました(GMOイエラエ17)。この発表は被害企業の名前を挙げておらず、skyticketにも触れていません。
だから私は、悪意を持つ側がこうしたAIを使うと想定して備えるべきだと考えます。ログインなしで開くページや、残したままの管理画面のように「人が探すには手間がかかった穴」は、機械のほうがはるかに速く見つけられるからです。
私たちは、AIでセキュリティの穴を見つけやすい世界に生きています。それなら今は、点検のスピードを上げるときです。穴を見つける速さを、攻撃する側だけに任せておくわけにはいきません。Mythos Previewは一般公開されていませんが、私は、Glasswingのように自社のサービスをAIで先に点検するやり方で、すべての会社が問題がないかを確かめるべきだと考えます。
自社とどう関係するのか?
この件で流出したデータの多くは、会社がすでに「使っていない」と考えていたデータでした。だから、大企業だけの話ではありません。
- 残っているデータが、被害の範囲を決めます。 2018年に整理すべきだった決済ログと、不要になったバックアップがそのまま残っていました。いま使っていないデータも、残っていれば奪われる可能性があります。古くなっても、お客様の情報の価値は下がりません。
- 管理画面ひとつが、全体への扉になります。 管理機能から他のサーバーとクラウドに入られ、そこで得た鍵でバックアップまで開けられました。
- 完了ページも守る対象です。 予約完了ページが、ログインなしで2か月近く見える状態でした。
- 暗号化は、鍵の管理までして意味があります。 そして、暗号化すると決めた項目が本当に暗号化されているかを確かめる必要があります。
- お客様が違う欄に入れた情報も保存されます。 カード名義の欄にカード番号を入れた12件が、そのまま残っていました。
- 連絡先と結び付かないデータには、個別の通知ができません。 約41.4万人は、お知らせの掲載だけで案内されています。
- 取引先も被害の当事者になります。 バス運行会社(社名非公表)、旅行保険の引受保険会社(同)、決済代行会社・カード会社(同)が報告先になりました。運行会社の名前は、なりすましの連絡に使われるおそれもあります。株式会社ベネフィット・ワンも報告先ですが、同社のお知らせ一覧に、11月4日時点でskyticket関連のお知らせはありません。
私の考えはこうです。攻撃は結局、外と接している場所から入ってきます。今回、外からそのまま開いていたのは、予約を終えたあとに表示される完了ページひとつでした。小さなページでしたが、予約 約12,000件が見られました。外と接する場所は、どれほど小さくても一つも漏らさず、徹底して点検するべきです。
入口は、管理機能と業務管理システム、そしてログインなしで開いていた完了ページでした。攻撃者はAIで、外から見える隙を見つけることができます。私たちも同じAIで、外から先に点検するべきです。
無料の外部リスク点検実際に起きたこと(公式発表ベース)
- 2017年2月〜2018年6月:skyticketプレミアムの会費をカードで支払った決済ログが同社サーバーにたまり、2018年7月にカード情報を保管しない方式へ移った際、カード情報は削除されたが、このログは残った。4
- 2021年5月〜2024年5月:この期間の決済・返金先口座・旅行保険の情報を含むDBバックアップが、削除されずにクラウドに残っていた。7
- 2026年8月3日〜10月1日:高速バスの予約完了ページがログインなしで表示できる状態で、第三者に機械的に閲覧された。10月1日に発覚・修正。2
- 2026年9月20日:業務管理システムの脆弱性が悪用された。9月28日に発覚。2
- 2026年10月2日〜4日:一部の管理機能が不正に操作され、他のサーバーとクラウド上のデータにアクセスされた。10月5日に発覚。2
- 2026年10月3日:古いプレミアム会費のログが取得された。4
- 2026年10月7日18時ごろ:保存済みカードでの支払いと、カード情報の保存機能を停止した。2
- 2026年10月8日19時ごろ:対象のお客様へのお知らせメールの送信を始めた(送信元 info@skyticket.com)。1
- 2026年10月9日:第1報。3つの経路による流出と、会員1名のアカウントへの不正ログインを公表した。2
- 2026年10月10日:問い合わせの急増によるメールサーバー障害の復旧を知らせた。18
- 2026年10月13日:専用の電話窓口を開設した。19
- 2026年10月16日:第2報。第1報の「カード情報の流出なし」を訂正し、カード情報 最大6,140名の流出を公表した。4
- 2026年10月30日:第3報。バックアップからの返金先口座・カード情報の一部・旅行保険の情報を公表し、第2報のベネフィット・ステーションに関する記載を訂正した。7 / 会社のお知らせ一覧20
- 2026年11月4日の確認時点:skyticketのお知らせ一覧と会社のお知らせ一覧に、第3報のあとの新しいお知らせはない。skyticketのお知らせ一覧21 / 会社のお知らせ一覧20
被害を公表した会社と流出した情報
| 会社(サービス) | 何が | 件数(発表の単位のまま) | 公表日 | 根拠 |
|---|---|---|---|---|
| 株式会社アドベンチャー (skyticket) | 登録・入力されたお客様の氏名(パスポート表記を含む)、生年月日、メールアドレス、電話番号、郵便番号・住所、お振込み時のご依頼人名義 (経路①) | 約1,464万件 | 2026-10-09 | 第1報2 |
| 株式会社アドベンチャー (skyticket) | 上記のうち、ハッシュ化した状態の会員ログインパスワード (経路①) | 約413万件 | 2026-10-09 | 第1報2 |
| 株式会社アドベンチャー (skyticket) | 氏名、電話番号、返金先の口座情報など (経路② 業務管理システム) | 17,780件(重複を含む)。ほかに件数を調査中のものあり | 2026-10-09 | 第1報2 |
| 株式会社アドベンチャー (skyticket) | 会員アカウントへの不正ログイン | 会員様1名 | 2026-10-09 | 第1報2 |
| 株式会社アドベンチャー (skyticket) | バス予約者・同行者の氏名、連絡先、乗車便の情報など (経路③ 予約完了ページ) | ご予約 約12,000件(同行者を含む人数は未公表) | 2026-10-09 | 第1報2 |
| 株式会社アドベンチャー (skyticket) | 古いプレミアム会費ログのカード番号、カード名義人名、有効期限 (経路①) | 最大6,140名 | 2026-10-16 | 第2報4 |
| 株式会社アドベンチャー (skyticket) | DBバックアップの返金先銀行口座(金融機関名、口座種別、口座番号、口座名義)— 流出、外部送信を確認 | 32,341件 | 2026-10-30 | 第3報7 |
| 株式会社アドベンチャー (skyticket) | DBバックアップのカード名義、一部を伏せ字にしたカード番号、ブラウザの情報 — 流出のおそれ | 約93.6万件(約41.4万人) | 2026-10-30 | 第3報7 |
| 株式会社アドベンチャー (skyticket) | 上記のカードのうち、番号が全桁で記録されていたもの — 流出のおそれ | 12件 | 2026-10-30 | 第3報7 |
| 株式会社アドベンチャー (skyticket) | DBバックアップの旅行保険の契約者・被保険者の情報 — 流出のおそれ | 約11.8万件(約11.9万人) | 2026-10-30 | 第3報7 |
単位がそれぞれ違うため、合計は出していません。会社も合計を発表していません。
基準日:2026-11-04。各社のお知らせは、今後変わる可能性があります。
出典
- お知らせ skyticket.jp
- サイト skyticket.jp
- TDnet開示 release.tdnet.info
- サイト skyticket.jp
- TDnet開示 release.tdnet.info
- TDnet開示 release.tdnet.info
- サイト skyticket.jp
- 報道 news.web.nhk
- 報道 internet.watch.impress.co.jp
- 報道 traicy.com
- ITmedia NEWSの報道 itmedia.co.jp
- e-Gov法令検索 laws.e-gov.go.jp
- Glasswing anthropic.com
- 研究公開 anthropic.com
- Wiz wiz.io
- AWS aws.amazon.com
- GMOイエラエ gmo-cybersecurity.com
- skyticket.jp/news/maintenance/67616 skyticket.jp
- skyticket.jp/news/maintenance/67625 skyticket.jp
- 会社のお知らせ一覧 jp.adventurekk.com
- skyticketのお知らせ一覧 skyticket.jp
本文中の小さな番号を押すと、対応する出典に移動します。
2026年に日本で公表された大規模な情報漏洩5件を、事件ごとに1本ずつ整理しました。
- ユミルリンク(Cuenote FC)情報漏洩とは|延べ約5,163万件・49システムと委託元が見直すこと
- GMO不正アクセスとは|デスクトップクラウド侵入からFX不正取引・80億円要求まで時系列で解説
- skyticket(スカイチケット)情報漏洩まとめ|3つの侵入経路と、消さずに残っていたバックアップ (この記事)
- 焼肉きんぐ情報漏洩の原因と影響|1,078万件の名前・電話番号が漏れた意味
- KDDIメール情報漏洩とは|ISP6社・1,223万人の原因、対象、その後(総務省・個人情報保護委員会の指導)
最終更新 2026年11月10日