会員のほぼ全員分の名前・電話番号が流出 — 焼肉きんぐ公式アプリ不正アクセス
焼肉きんぐ公式アプリで、会員のほぼ全員分にあたる10,788,963件の氏名・メールアドレス・電話番号が漏れました。原因は公表されていません。顧客名簿を持つ会社が確認すべきことをまとめました。
 著者 Jeensuk Yang富士通、Meta、アムウェイなど日本・米国市場の大企業と、日中韓米のグローバルプロジェクトで25年間ITチームを率いました。その経験を、中小企業の最初の一歩に使います。
約16分
概要
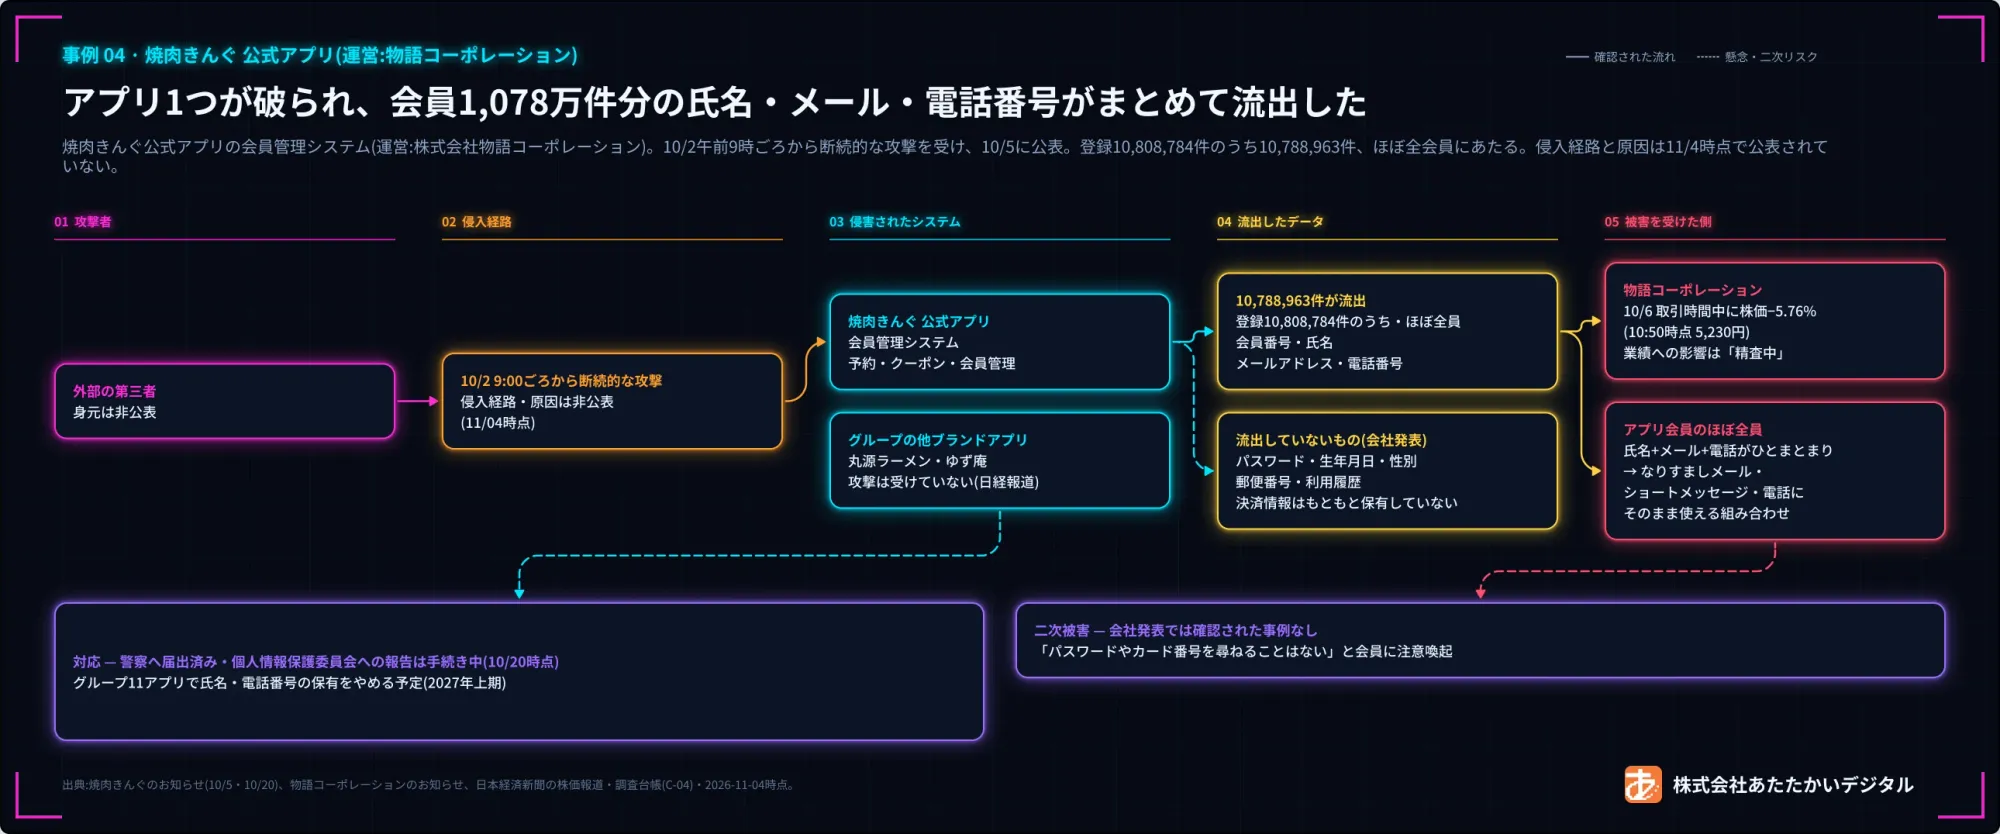
焼肉きんぐの情報漏洩は、原因も侵入経路も公表されていません(2026年11月4日時点)。わかっているのは、公式アプリの会員管理システムが不正アクセスを受け、登録10,808,784件のうち10,788,963件の会員番号・氏名・メールアドレス・電話番号が漏れたことです。名前・メール・電話番号がそろって漏れるとその会社を名乗るなりすまし連絡の材料になるため、会員アプリを運営する会社は、必要のない顧客情報を最初から持たない形に変えるべきだと私は考えます。
氏名と電話番号は、店舗予約と連携するために持っていた情報です。会社は事件の後になって、2027年上半期からこれを保持しない方式に変えると発表しました。「必要だから持っていた情報」が、そのまま事故の大きさになった例です。顧客名簿を持つ会社なら、自社のこととして読んでください。
いつ
- 2026年10月2日(金)午前9時から、外部の第三者による断続的な攻撃(不正アクセス)が始まりました。
- 同じ日に会社が不正アクセスを確認し、通信を遮断しました。
- 10月3日(土)に会員情報の漏えいを確認し、10月5日(月)にお詫びを発表しました。
誰が
- 運営会社:株式会社物語コーポレーション。焼肉きんぐのほかにも複数の外食ブランドを運営しています。
- 攻撃を受けた場所:『焼肉きんぐ』公式アプリの会員管理システム。
何が何件
- 漏れたもの:会員番号、氏名(アプリ登録名)、メールアドレス、電話番号。10,788,963件。
- 持っていたが「漏えいはございません」と会社が発表したもの:ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴。
- 最初から持っていなかったもの:クレジットカード等の決済情報。会社は「当社で保持しておりません」としています。
- 単位は「人」ではなく「件」です。会社がそう発表しています。
なぜ(公式発表のみ)
- 会社は原因と侵入経路を発表していません。10月20日の2回目のお知らせにも書かれていません。
- そのため、この記事でも原因は「わからない」とします。
現在の状況
- アプリは止めず、防御措置をとったうえでサービスを続けています。
- 警察への届け出は済んでいます。個人情報保護委員会への報告は、10月20日時点で「手続きを進めている」段階です。
- グループが運営する計11の公式アプリすべてで、2027年上半期から氏名と電話番号を保持しない方式に変えるとしています。
- 10月5日のお知らせで、会社は「漏えいした情報が不特定多数に公開された事実や、不正利用された事実は確認されておりません」としました。同時に、なりすましメールやフィッシング詐欺への注意を呼びかけています。
アプリ会員の方へ
- 氏名・メールアドレス・電話番号がひとまとまりで漏れたため、会社を名乗るメール・SMS・電話に使われるおそれがあります。
- 会社は「当社からパスワードやクレジットカード情報等をお伺いすることはございません」としています。そうした求めには応じないでください。
自社で今日確認すること
- 顧客情報の項目ごとに「なぜ持っているのか」を1行ずつ書き出してください。理由が書けない項目は、今のうちに削除します。
- 予約・ポイント・クーポンのように、ほかのシステムと連携するために受け取っている情報は何か。その連携に本当にその情報が必要かを確認してください。
- アプリや会員システムを外注で作ったなら、誰がそのシステムを見張っているのか(監視・ログの記録)を外注先に聞いてください。
- 「当社はパスワードやカード番号をメールや電話でお聞きしません」という一文を、今のうちにお客様へ知らせておいてください。事故の後に書いても遅いです。
- 事故が起きたら、誰が、いつまでに、何を知らせるかを決めておいてください。今回の会社は、不正アクセスを確認した10月2日から発表した10月5日まで、3日かかりました。
何が起きたのか
日付順に並べると、次のとおりです。
- 2019年4月1日:焼肉きんぐ公式アプリが全国216店舗で始まりました。ポイント、クーポン、順番予約の機能があるアプリです。(会社リリース、@Press1)
- 2026年10月2日(金)午前9時:外部の第三者による攻撃が始まりました。会社は「断続的な攻撃(不正アクセス)」と書いています。(会社の2回目のお知らせ2)
- 同じ日:会社が会員管理システムへの不正アクセスを確認し、通信を遮断して防御措置をとりました。(会社の1回目のお知らせ3)
- 10月3日(土):会員情報の漏えいを確認しました。どのように確認したかは明らかにしていません。(会社の1回目のお知らせ3)
- 10月5日(月):会社がお詫びを発表し、同じ日に報道されました。(日本経済新聞4、INTERNET Watch5)
- 10月20日:セキュリティと個人情報保護の強化策をまとめた2回目のお知らせが出ました。(会社の2回目のお知らせ2、グループサイトのお知らせ6)
- 11月4日時点:会社のニュース一覧の1ページ目に、10月20日以降の事件に関する新しいお知らせは見当たりません。(会社のニュース一覧7)
2つのお知らせに書かれた会社の対応をまとめると、次のとおりです。(会社の1回目のお知らせ3、会社の2回目のお知らせ2)
- 10月2日に通信を遮断し、防御措置。アプリのサービスは継続。
- 「開発会社・関係会社のご協力のもと」、セキュリティ対策と監視体制を強化。
- 警察へ届け出済み。個人情報保護委員会へは、10月20日時点で報告手続きを進めている段階。
- 政府関係省庁にも状況を報告し、再発防止の助言を受けている。
- AIを活用した検知システムの導入を「検討」。これは守る側の話です。
- グループの計11アプリで、氏名・電話番号を保持しない方式へ変更(2027年上半期予定)。
- 公式アプリ専用コールセンター 0120-795-775、10時〜18時(土日祝日を含む)。
補償やお詫びのクーポン、ポイント付与については、どちらのお知らせにも書かれていません。
何が漏れて、何が漏れていないか
焼肉きんぐの情報漏洩で何が漏れたのか、まず数字から見ます。会社が発表した数字は2つだけです。アプリ登録10,808,784件、そのうち漏えい10,788,963件です。(会社の1回目のお知らせ3)
漏れたのは4項目です。会員番号、氏名(アプリ登録名)、メールアドレス、電話番号。
漏れていないものは、2種類に分けて読む必要があります。
- 持っていたが、今回は漏れなかったもの: ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴。会社は「漏えいはございません」と発表しています。
- 最初から持っていなかったもの: クレジットカード等の決済情報。会社は「当社で保持しておりません」としています。
前者は「今回は漏れなかった」という会社の発表です。後者は、持っていないので漏れようがなかったものです。
「氏名」はアプリに登録した名前です。本名でない人もいるかもしれませんが、その割合は公表されていません。住所は漏えい項目に入っておらず、郵便番号も漏れていないと会社は発表しています。
誰の情報か。ほかのブランドのアプリは
- 焼肉きんぐアプリに会員登録したお客様の情報です。10,788,963件。
- 登録件数と漏えい件数には差がありますが、その差がどのようなアカウントなのか、会社は説明していません。
- アプリを使わずに店舗だけを利用したお客様、従業員、加盟店の情報については、お知らせに言及がありません。(会社の1回目のお知らせ3、会社の2回目のお知らせ2)
- 漏えいが確認されたアプリは焼肉きんぐだけです。会社は「他ブランドの公式アプリについても同様の措置を講じており、情報漏えい等の事実もございません」としています。アプリ名は挙げていません。(会社の1回目のお知らせ3)
- 日経の報道によると、同じグループの丸源ラーメンとゆず庵のアプリは攻撃を受けていません。(日本経済新聞4)
- 10月20日のお知らせは、グループの公式アプリが計11あるとしています。ただし名前を挙げたのは焼肉きんぐだけです。(会社の2回目のお知らせ2)
それでも、ほかのアプリも今回の件と無関係ではありません。11アプリすべてが、氏名と電話番号を保持しない新しいシステムに変わるからです。
報道によって数字が違う理由
- 元の数字は1つです。漏えい10,788,963件。「約1,078万件」「約1,079万件」「1,000万件超」は、四捨五入や切り捨ての違いです。
- 割合も媒体によって違います。日経は「9割以上」と書きました。会社は割合を発表していません。
- 一部の見出しは「1078万人分」のように「人」を使いました。(ASCII.jp8) 会社の発表の単位は「件」です。
原因は公表されたか
焼肉きんぐの情報漏洩の原因は、公表されていません。会社は原因と侵入経路を発表しておらず、10月20日のお知らせにも原因は書かれていません。(会社の2回目のお知らせ2)
会社は「開発会社・関係会社のご協力のもと、セキュリティ対策と監視体制のさらなる強化を実施」するとだけ書き、開発会社の名前も明らかにしていません。(会社の1回目のお知らせ3)
ネット上には原因を推測する記事もありますが、会社が確認した内容ではないため、ここでは取り上げません。
名前と電話番号が漏れると何が起きるか
氏名、メールアドレス、電話番号がそろって漏れると、その会社を名乗った連絡ができるようになります。フィッシング(本物の会社のふりをして情報をだまし取る詐欺)の材料になるということです。
会社も「なりすましメールやフィッシング詐欺等に悪用される恐れがございます」と書き、不審なメール・SMS・電話に注意するよう呼びかけました。そのうえで、会社からパスワードやクレジットカード情報を尋ねることはないと明らかにしています。(会社の1回目のお知らせ3)
10月20日のお知らせは、二次被害に備えて関係機関と連携体制をつくったと書いているだけです。実際の二次被害が何件あったかは発表されていません。攻撃者が誰なのか、金銭の要求があったのか、データがどこかに公開されたのかも、どの情報源にも出ていません。
パスワードが漏れていないからといって、なりすましに使われないわけではありません。
漏洩したらどうなる?どうすればいい?
立場によって答えが変わるので、2つに分けます。
アプリ会員として
- 起こりうるのは、焼肉きんぐや物語コーポレーションを名乗るメール・SMS・電話です。名前や電話番号が正しいため、本物らしく見えることがあります。
- 会社はパスワードやクレジットカード情報を尋ねないと発表しています。そうした求めには応じないでください。
- 確かめたいときは、届いたメールやSMSに書かれた連絡先ではなく、会社が案内している公式アプリ専用コールセンター(0120-795-775、10時〜18時、土日祝日を含む)に問い合わせてください。
自社で漏洩が起きたら
今回の会社がしたことを、自社でもできるかどうかで考えてみてください。
- 不正アクセスに気づいた当日に、通信を遮断できるか。
- 気づいてから数日で、何がいくつ漏れたかを発表できるか。今回は10月2日の確認から10月5日の発表まで3日でした。
- 土日祝日も受け付ける問い合わせ窓口をすぐに開けるか。
- 警察への届け出と個人情報保護委員会への報告を、誰が担当するか決まっているか。
なぜ名前と電話番号を持っていたのか
この事件で、私がいちばん大事だと見ている部分です。
会社は、これまで公式アプリで「店舗予約システムとの連携上、予約の確定やご案内を行うために氏名(アプリ登録名)や電話番号を取得してまいりました」と説明しています。(グループサイトのお知らせ6) 日経も、このシステムが店舗予約、会員管理、来店履歴に応じたクーポンを扱うと報じました。(日本経済新聞4)
事件の後、会社は次のように決めました。(会社の2回目のお知らせ2)
- 2027年上半期に、計11の公式アプリすべてを、氏名と電話番号を保持しない新しいシステムに変える。
- メールアドレスは予約のために当面取得を続ける。将来はメールアドレスも含めて個人情報を保持しないシステム構造に変えていく。
逆から見ると、最初から持っていなかった決済情報は、今回漏れようがありませんでした。持っていない情報は、失うこともありません。
今回の攻撃にAIは使われたのか?
今回の事件にAIが使われたという公式発表や報道はありません。会社が触れたAIは、これから導入を「検討」する検知システム、つまり守る側の話です。
ただ、いわゆるAIサイバー攻撃、つまりAIで弱点を探し、攻撃の手順まで作る力は、すでに確認されています。
- Anthropicは、自社のモデルClaude Mythos Previewを評価した結果、主要なOSとブラウザで深刻な脆弱性を数千件見つけたと発表しました。このモデルは一般公開されていません。(Anthropic Glasswing9、Mythos Previewの評価10)
- セキュリティ企業のWizは、PHPエンジンのリモートコード実行の脆弱性(外からサーバーに命令を実行させられる弱点)「PHP2Shell」を、AIを使って見つけたと発表しました。(Wizのブログ11)
- Amazonは、この脆弱性が公開される4日前に、すでに攻撃の試みを観測していたと発表しました。(AWSセキュリティブログ12)
- 同じ10月、日本企業約20社を狙った攻撃インフラで、AIによる自律型ペネトレーションテストシステム「ARTEX」が使われていたと、GMOサイバーセキュリティ byイエラエが発表しました。(GMOイエラエの発表13)
- この発表は被害企業の名前を挙げておらず、焼肉きんぐや物語コーポレーションの名前もありません。
だから私は、悪意を持つ側がこうしたAIを使うと仮定して備えるべきだと考えます。人が手作業で探していた弱点を、機械がより速く、より多く見つける時代なら、守る情報そのものを減らしておくことが、いちばん確かな準備だと思います。
今回の事件の原因は公表されていません。それでも、ほかの事例が示すように、攻撃者はAIという同じ武器で外から見える隙を探します。だから私は、私たちも外から先に点検しておくべきだと考えます。
自社とどう関係するのか?
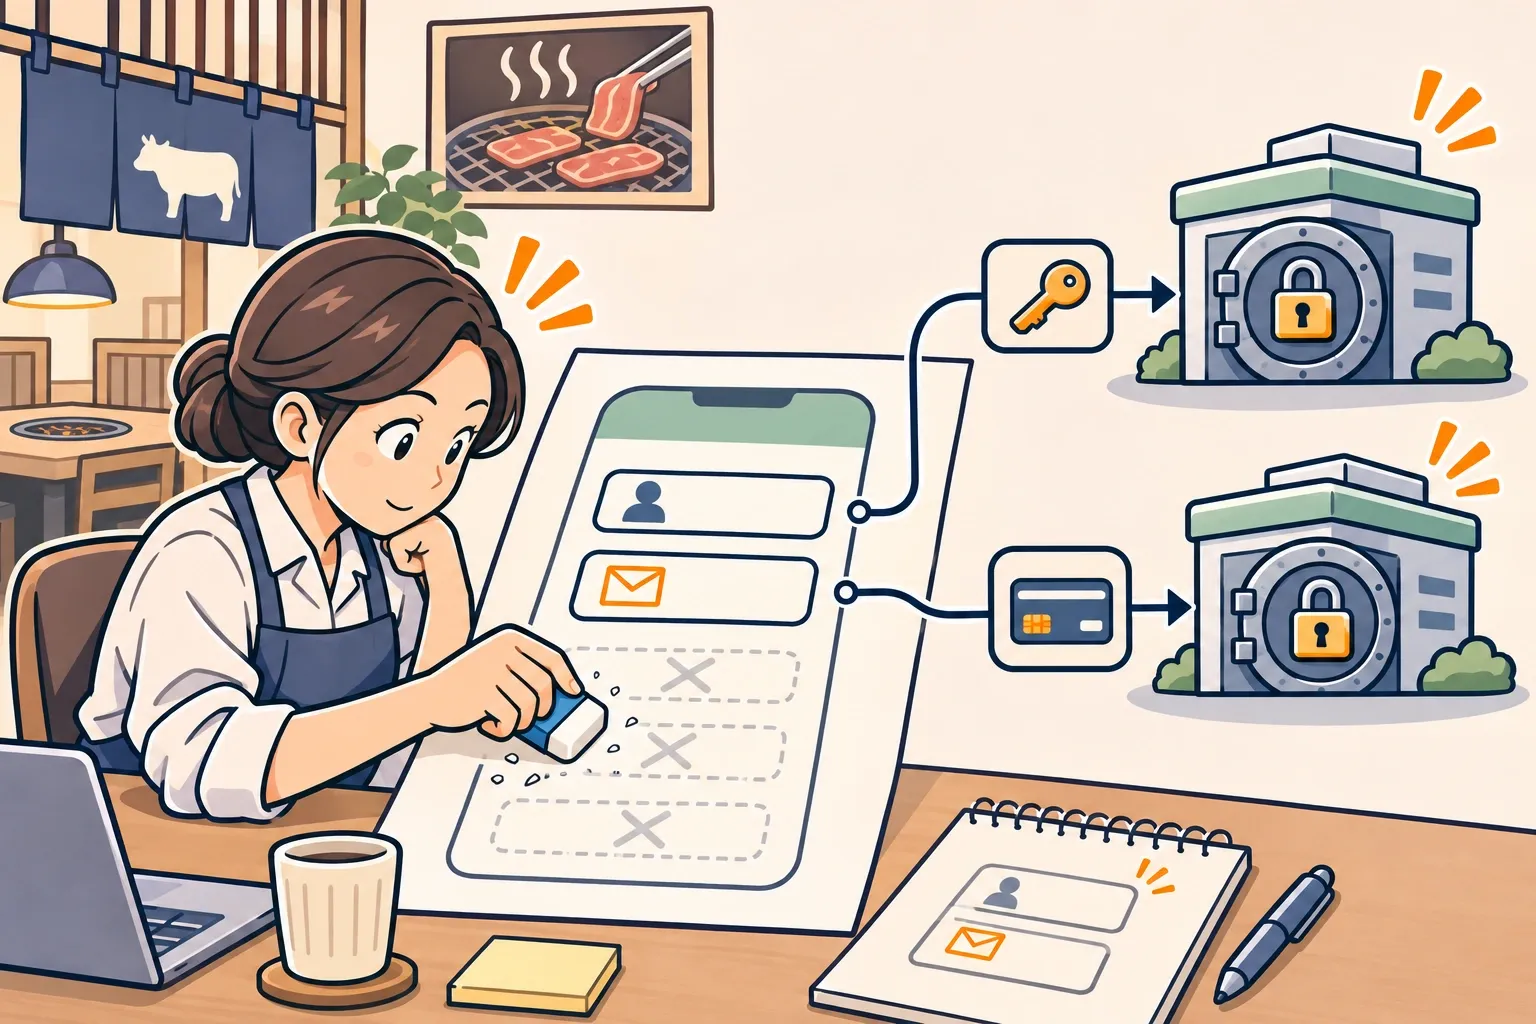
3つに分けて考えます。
1つ目、少なく持つ会社は、少なく失います。 私はこれが、今回の事件でいちばん大事な教訓だと考えています。必要のない顧客情報は、最初から集めないことです。「予約連携のために」持っていた氏名と電話番号は、ほぼ全員分が漏れました。会社は事件の後になって、2027年上半期からそれを保持しないと決めました。自社でも項目ごとに「なぜ持っているのか」を書き出し、理由がなければ事故の前に削除するのが筋です。
とくにパスワードとカード番号は、持たないまま事業を回すのがよいと私は考えます。そうすれば、どこかが破られても大きな事故にはなりにくくなります。今回の会社は決済情報を最初から持っていなかったので、漏れようがありませんでした。パスワードや生年月日は持っていましたが、会社の発表では漏れていません。
私の言う「パスワードを持たない」とは、次の3つです。
- パスワードをそもそも受け取らない。LINEログインのような外部サービスのログインを使います。
- パスワードをやり取りするときは、必ず暗号化された通信だけを使います。
- 受け取る場合も、元の文字に戻せない形(ハッシュ化)に変えてから保存します。
2つ目、アプリ1つが会社全体の予定を変えます。 物語コーポレーションの情報漏洩は、アプリ1つから始まりました。それでも、グループ11アプリ全体のシステムを変えることになりました。事業への反応もすぐに出ました。日経の報道によると、翌日10月6日の午前10時50分時点で、株価は前日比320円(5.76%)安の5,230円でした。取引時間中の数字で、終値ではありません。(日本経済新聞14) 客数への影響は、事件後最初の月である10月の月次が出てから語れることです。11月4日時点で会社が出している月次は、事件前の9月分までです。(会社の9月度月次15)
3つ目、顧客名簿は詐欺の材料になります。 氏名・メールアドレス・電話番号だけでも、自社を名乗った連絡ができてしまいます。「当社はパスワードやカード番号をお聞きしません」という案内は、事故の前にしておくから意味があります。そして今回の会社のように、土日祝日も受け付ける問い合わせ窓口をすぐに開けるかどうか、前もって決めておいてください。
実際に起きたこと(公式発表ベース)
- 2026年10月2日(金)9時:アプリの会員管理システムに、外部の第三者による断続的な不正アクセスが始まる。26
- 2026年10月2日:会社が不正アクセスを確認し、通信の遮断と防御措置。3
- 2026年10月3日(土):会員情報の漏えいを確認。3
- 2026年10月5日(月):お詫びを発表。登録10,808,784件のうち10,788,963件が漏えい。項目は会員番号・氏名(アプリ登録名)・メールアドレス・電話番号。公式アプリ専用コールセンターを開設。3
- 2026年10月20日:2回目のお知らせ。警察へ届け出済み、個人情報保護委員会へ報告手続き中、AIを活用した検知システム導入の検討、グループ計11アプリで2027年上半期から氏名・電話番号を保持しない方式へ。26
- 2026年11月4日時点:会社のニュース一覧の1ページ目に、10月20日以降の事件に関する新しいお知らせは見当たらない。原因・侵入経路は未発表。7
被害を公表した会社と流出した情報
| 会社(サービス) | 何が | 件数(発表の単位のまま) | 発表日 | 根拠 |
|---|---|---|---|---|
| 株式会社物語コーポレーション(『焼肉きんぐ』公式アプリ 会員管理システム) | 会員番号、氏名(アプリ登録名)、メールアドレス、電話番号 | 登録10,808,784件のうち10,788,963件 | 2026年10月5日(2回目のお知らせ 2026年10月20日) | 1回目のお知らせ3 · 2回目のお知らせ2 · グループのお知らせ6 |
- 漏えいしていないと発表された項目:ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴。決済情報は保持していない。3
- 影響なしの発表:同じグループのほかのブランドの公式アプリにも同様の措置を講じ、情報漏えい等の事実はないと発表(アプリ名は公表されていない)。3
基準日:2026年11月4日。各社のお知らせは、今後変わることがあります。
出典
- 会社リリース、@Press atpress.ne.jp
- 会社の2回目のお知らせ yakiniku-king.jp
- 会社の1回目のお知らせ yakiniku-king.jp
- 日本経済新聞 nikkei.com
- INTERNET Watch internet.watch.impress.co.jp
- グループサイトのお知らせ monogatari.co.jp
- 会社のニュース一覧 monogatari.co.jp
- ASCII.jp ascii.jp
- Anthropic Glasswing anthropic.com
- Mythos Previewの評価 anthropic.com
- Wizのブログ wiz.io
- AWSセキュリティブログ aws.amazon.com
- GMOイエラエの発表 gmo-cybersecurity.com
- 日本経済新聞 nikkei.com
- 会社の9月度月次 monogatari.co.jp
本文中の小さな番号を押すと、対応する出典に移動します。
2026年に日本で公表された大規模な情報漏洩5件を、事件ごとに1本ずつ整理しました。
最終更新 2026年11月10日