顧客が預けたサーバーのパスワードが、顧客の口座から資金を動かした — GMOインターネット「デスクトップクラウド」不正アクセス
顧客が預けたリモートサーバーのパスワードで、他社のFX口座に不正取引が起きました。GMO「デスクトップクラウド」不正アクセスの経緯と約80億円の要求、リモートデスクトップを使う会社が今日確認することをまとめました。
 著者 Jeensuk Yang富士通、Meta、アムウェイなど日本・米国市場の大企業と、日中韓米のグローバルプロジェクトで25年間ITチームを率いました。その経験を、中小企業の最初の一歩に使います。
約25分
概要
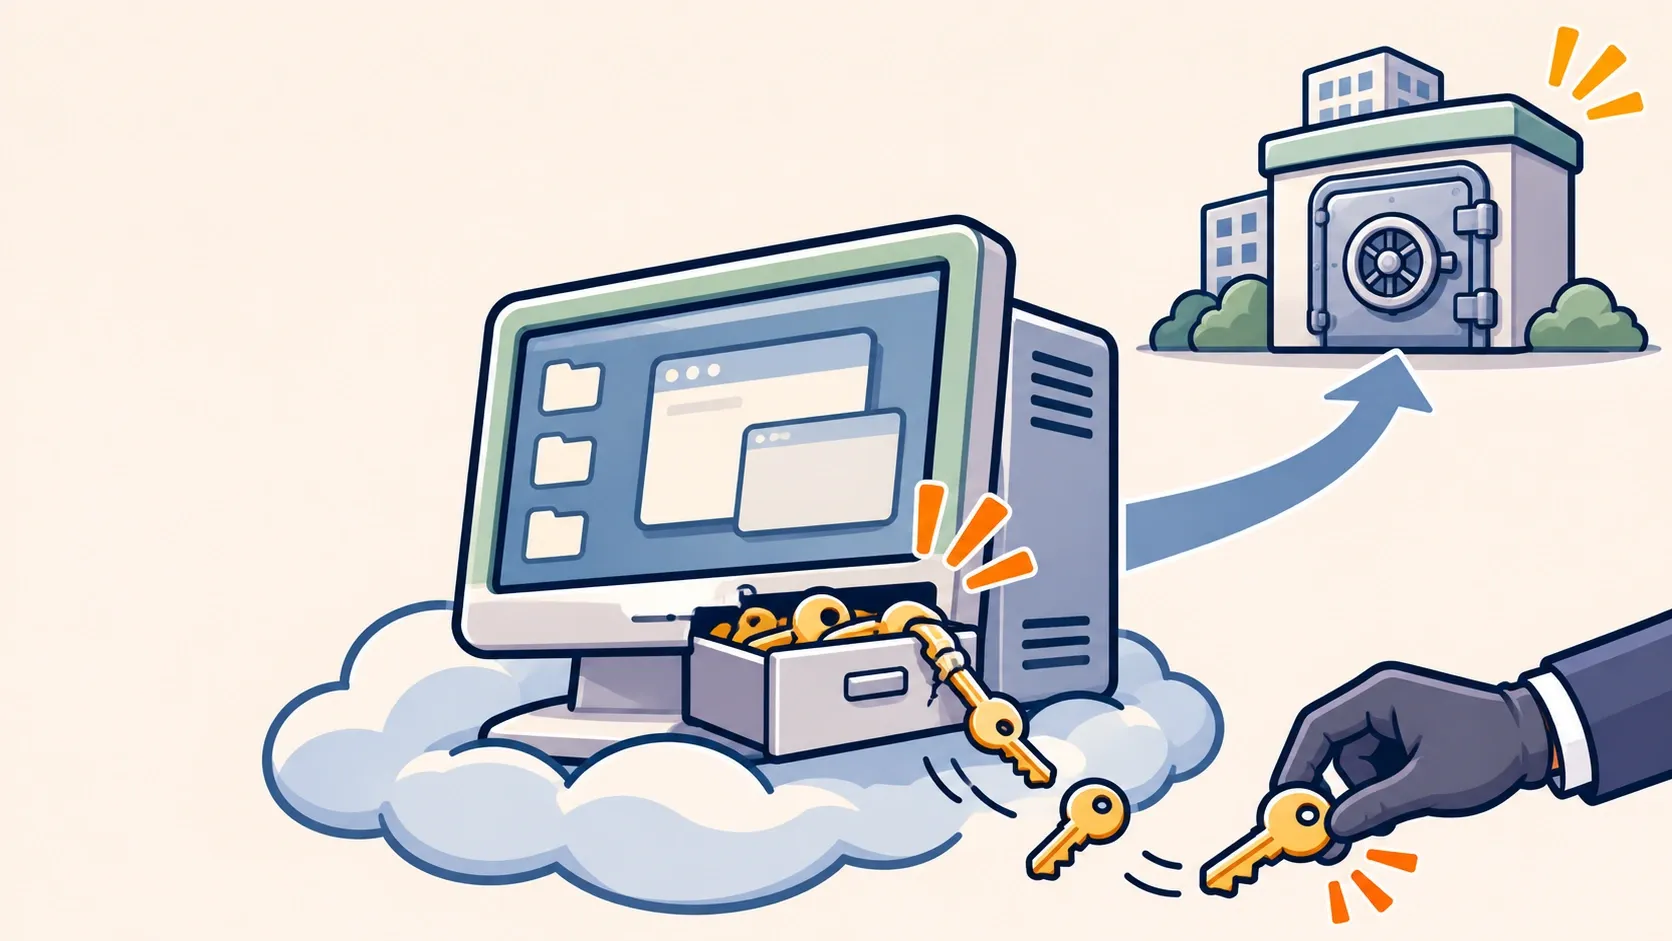
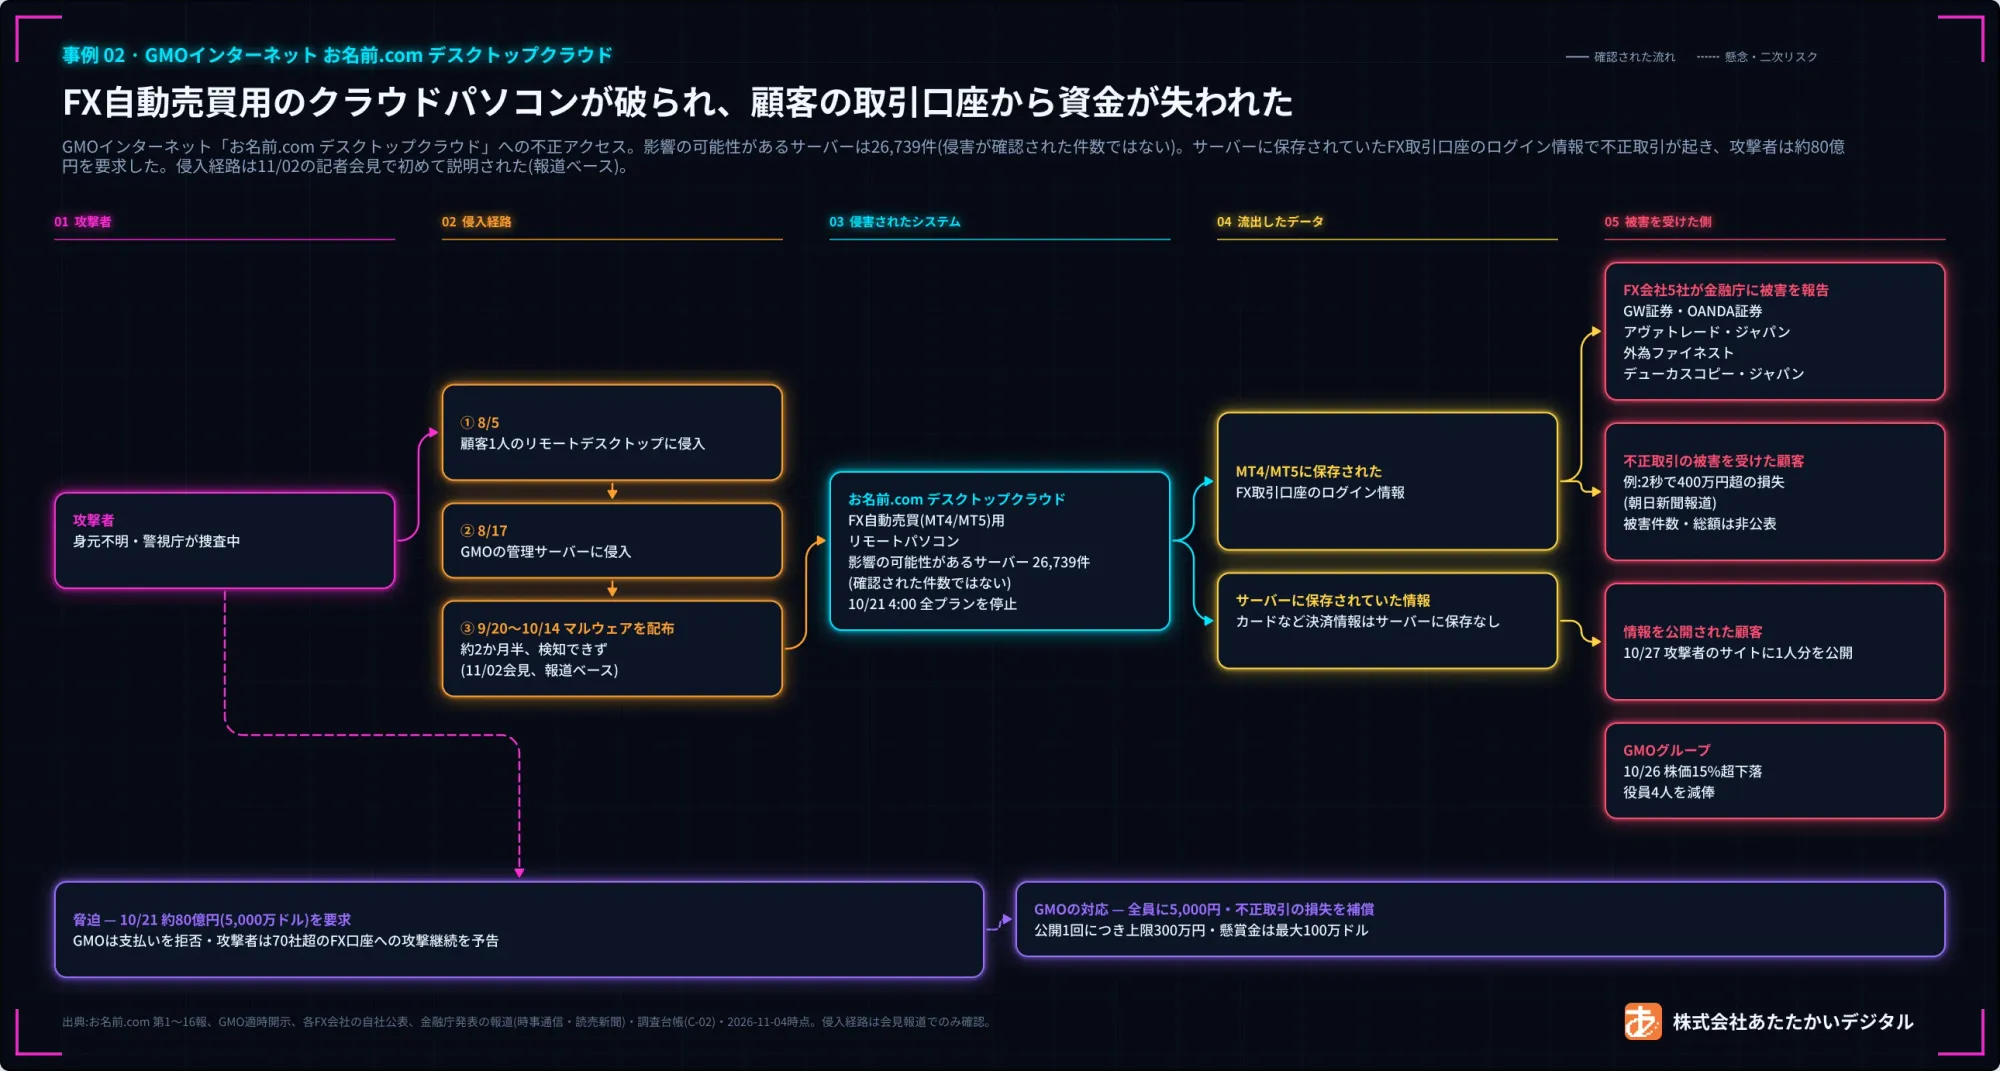
今回のGMO不正アクセスで、GMOとは別の会社のFX口座から損失が出たのは、顧客がリモートサーバーに保存していたFX口座のログイン情報が、そのまま使われたからです。GMOインターネットが貸していたサーバーが侵入を受け、そこに保存されていたIDとパスワードで、本人が出していない取引が行われました。クラウドやリモートデスクトップに他のサービスのパスワードを置いている会社なら、同じ構造を持っている可能性があります。GMOはさらに約80億円を支払うよう脅迫を受けました。サービスを貸す1社の弱点が、そこにパスワードを入れていた顧客と、まったく別の会社の口座にまで広がった事件です。
いつ
2026年10月19日、顧客からの問い合わせで調査を始めました。10月21日午前4時に全サーバーを止め、最初のお知らせ(第1報)を出しました。同じ日に、金銭を要求する文書が届きました。
誰が(会社・サービス)
GMOインターネットの「お名前.com デスクトップクラウド」です。FXの自動売買ソフトを24時間動かすために借りる、リモートサーバー(VPS。インターネットの向こう側にある自分専用のパソコン)のサービスです。
何が何件
- 影響の可能性があるサーバーは26,739件です。これは影響の可能性があるサーバー数で、確認された件数ではありません。会社も「確認された件数ではありません」と明記しています。
- 漏れたのは、サーバー内に保存されていた情報全般です。その中に、MT4/MT5(FXの取引ソフト)に保存された取引口座のログイン情報が含まれていました。
- カード情報などの決済情報は、このサービスのサーバーには保存していないとしています。
- 不正取引の件数と被害総額は、GMOも金融庁も公表していません。
なぜ(公式発表のみ)
公式文書は、「本サービスのシステムにセキュリティ上の問題が存在」したとだけ書いています。侵入経路はセキュリティ会社と調査中で、具体的な経路は公式文書にまだありません。記者会見の報道で伝えられた経路は、後半で分けて説明します。
現在の状況(11月4日時点)
- 全プランが止まったままで、再開時期は決まっていません。侵入を受けた基盤は、そのまま再開しないとしています。
- GMOは「永久に応じません」とし、支払いを拒否しました。支払っても情報が削除される保証がなく、犯罪資金になるという理由です。
- 補償は、全利用者への一律5,000円、不正取引と認めた実際の損失の補償、代替サービス6か月無料です。損失補償の申請方法は11月6日までに案内するとしており、まだ出ていません。
- 攻撃者は10月27日、顧客の情報だと称するものを公開しました。報道と会見によると1人分です。
自社で今日確認すること
- リモートデスクトップ、VPS、共用パソコンに、他のサービスのIDとパスワード(ブラウザへの保存、ソフトへの保存)が残っていないか。
- リモートデスクトップの管理者アカウントが、インターネットにそのまま開いていないか。パスワードだけで入れる設定になっていないか。
- パスワードを変えたあと、すでにログインしている状態(セッション)まで強制的に切ったか。
- 銀行・証券・クラウドなど重要なアカウントで、二段階認証(ワンタイムパスワードなど)を有効にしているか。
- 社内や外部の専門家が指摘したセキュリティの問題を、経営陣まで上げる基準があるか。
何が起きたのか(時系列)
お名前.com デスクトップクラウドへの不正アクセスを、日付順にまとめます。2026年8月からの侵入の流れは11月2日の記者会見の報道によるもので、公式文書ではまだ確認できません。
- 2024年4月 会見の報道によると、グループ会社のGMOサイバーセキュリティ byイエラエがこのサービスの問題点を報告し、GMOインターネットは緊急点検を4回行いました。副社長は、その対応について「深さと速さが不足」と認めました。(時事通信 会見詳報1)
- 2026年8月〜10月14日 会見の報道によると、この期間に侵入とマルウェア(不正なプログラム)の配布がありました。GMOは約2か月半気づかず、顧客からの問い合わせで知ったとされています。(ITmedia 会見の要点2)
- 10月19日 顧客からの問い合わせを受けて、調査を始めました。
- 10月20日 一部の顧客サーバーで不正なプログラムを確認しました。新規申し込みとコントロールパネルを止め、夜に緊急メンテナンスに入りました。(GMOのお知らせ3)
- 10月21日 午前4時 全プランのサーバーを順に止め、第1報を出しました。この時点では「悪用された事実は確認されておりません」としていました。(第1報4)
- 10月21日 11時57分 金銭を要求する文書が届きました。この時刻は、熊谷正寿グループ代表がブログに記しています。(代表ブログ5)
- 10月22日 警察に相談しました。第2報で、顧客から「お取引口座で第三者による不正な操作」があったと報告を受けたことを初めて公表しました。(第2報6) 同じ日、FX会社のお知らせが相次ぎました。
- 10月23日 第3報で、26,739件は影響の可能性があるサーバー数で「確認された件数ではありません」と改めて明記しました。また、パスワードを変えてもFX会社のサーバーに既存のセッションが残っていれば、第三者が取引を続けられると注意を呼びかけました。(第3報7)
- 10月24日 第4報で、システムにセキュリティ上の問題があり、顧客情報が外部に持ち出されたことを認めました。補償方針を発表し、攻撃者の要求には応じないとしました。(第4報8)
- 10月26〜27日 攻撃者から、10月27日正午に情報の公開とランサムウェア(ファイルを使えなくして金銭を要求する攻撃)を行うという予告を受けたと公表しました。顧客には、正午までにバックアップを取り、パソコンをネットワークから切り離して電源を切るよう求めました。(第7報9、第8報10)
- 10月27日 12時30分 攻撃者が「当社およびお客様に関する情報と称するもの」を公開したことを確認しました。(第10報11)
- 10月27日 夕方 「永久に応じません」と表明し、特別見舞金と懸賞金を発表しました。(第12報12)
- 10月28日 午前4時ごろ、攻撃者のサイトのドメインが停止しました。正午から、懸賞金の情報提供の受け付けを始めました。(第13報13、第14報14)
- 11月2日 公表から12日目に初めての記者会見を開き、役員4人の報酬減額を開示しました。(GMO 適時開示15)
なぜ不正アクセスされたのか(原因)
GMOの不正アクセスの原因について、公式文書にあるのは2点です。システムにセキュリティ上の問題があったこと。そして、セキュリティ会社と侵入経路を調査中であること。具体的な経路は、公式文書にはまだありません。(第4報8)
ここからは、11月2日の記者会見の報道ベースです。(時事通信 会見詳報1、ITmedia 会見の要点2)
- 8月5日、攻撃者が顧客1人のリモートデスクトップに入り、管理者アカウントを盗んだ。
- 8月17日、その管理者権限で、GMOの管理サーバーに入った。
- 9月20日〜10月14日、管理サーバーを経由して、顧客のサーバーにマルウェアを配布した。
詳しい手口は、同じ攻撃を招くおそれがあるとして明らかにしていません。なお侵入の開始日は、同じ会見を伝えた報道でも、時事通信・ITmediaは8月5日、弁護士ドットコムは8月20日と書いています。公式資料ではまだ確認できていません。(弁護士ドットコム16)
事前の警告もありました。熊谷代表はブログで、社内のホワイトハッカー(会社を守る側のセキュリティ専門家)が改善すべき課題を事前に指摘し、現場も対策を進めていたものの、「対応の深度とスピードが十分ではなく」隙を突かれたと書いています。(代表ブログ5) 会見の報道によると、その指摘は代表まで報告されておらず、取締役会に上げる定量的な基準もなかったということです。
FX会社側の説明も、同じ方向を向いています。自社のシステムが破られたのではなく、別の場所から漏れたIDとパスワードで正規にログインされた形だと、各社は説明しています。GW証券はその出所を「他社VPSサーバ」、外為ファイネストは「他社サービス等」と書いています。(GW証券のお知らせ17、外為ファイネストのお知らせ18)
誰が被害を受けたのか
サービスの利用者全員。 サーバーが止まり、自動売買(EA。決めたルールどおりに自動で売買するプログラム)がすべて止まりました。パスワードの変更、パソコン全体のスキャン、バックアップ、電源の遮断まで求められました。
会社が公式に示した流出の範囲は、サーバー内に保存されていた情報全般(MT4/MT5などの取引ソフトに保存された取引口座のログイン情報を含む)と、顧客がサーバーに置いていた情報です。ブラウザに保存したIDとパスワードも、すべて変えるよう求めました。カード情報を含む決済情報は、サーバーに保存していないとしています。(第2報6、第3報7)
公表されている数字は「影響の可能性があるサーバー 26,739件」だけです。影響の可能性があるサーバー数で、確認された件数ではありません。会見では社長が「対象の顧客は2万6739件」と述べ、記事によっては「顧客データ」「仮想マシンの台数」とも書かれています。どの言い方でも、同じ26,739件は影響の可能性があるサーバー数で、確認された件数ではありません。
現在の利用者数・契約数は、公式発表にありません。報道には「契約実績は累計20万以上」という表現がありますが、これまでの累計で、現在の利用者数ではありません。(ITmedia19)
FX口座で損失を出した利用者。 会見の報道によると、GMOは、犯人が意図的に損失が出る取引を行ったと説明しました。報道された個別の例があります。神奈川県の44歳の男性は10月21日午後、2秒で400万円超を失い、約2分間取引が続いて損失は600万円を超えました。愛知県の29歳の女性は430万円余りがほぼ底をつき、残高は6,768円になりました。(朝日新聞20) 被害者全体の数と総額は、どこからも公表されていません。
情報を公開された顧客。 1人分の情報が攻撃者のサイトに掲載されたと報じられています。どんな種類の情報だったかは、公表されていません。(FNN21)
日本のFX会社。 片山金融相は10月27日、この件に関連するとみられる顧客被害を5社が報告したと明らかにしました。GW証券(旧ゴールデンウェイ・ジャパン、FXTF)、OANDA証券、アヴァトレード・ジャパン、外為ファイネスト、デューカスコピー・ジャパンです。被害額は「非公表」とされました。(読売新聞22、時事通信23)
各社が自社サイトで公表した内容は次のとおりです。被害口座の数と金額は、どのお知らせにもありません。
- GW証券(FXTF):「複数のMT4口座」で被害を確認し、取引を制限しました。(お知らせ24、追加のお知らせ25)
- OANDA証券:不正ログイン・不正取引を確認し、口座の取引を制限しました。補償はGMOの窓口に案内しています。(お知らせ26、追加のお知らせ27)
- 外為ファイネスト:10月21日に不正ログイン・不正取引を確認し、口座の利用を制限しました。(お知らせ18)
- デューカスコピー・ジャパン:このサービスを使った顧客の口座で不正取引を確認し、疑いのある口座のパスワードを会社側で変更しました。(お知らせ28、第2報29)
- アヴァトレード・ジャパン:5社の名前には含まれていますが、自社のお知らせは今回の調査で開けず、内容を確認できていません。
海外FX会社のIS6FXは、不正取引と確認した取引の履歴を修正し、損失を補塡したと公表しました。金額は示していません。(お知らせ30)
事件のあと、FX会社は入口を固めました。GW証券はMT4/MT5のログインにワンタイムパスワードを必須にし、外為ファイネストは11月2日から、セキュリティ設定がないとログインできないようにしました。(GW証券のお知らせ25、外為ファイネストのお知らせ31)
GMO自身。 サービスの停止、補償の費用、役員の減俸を負いました。報道によると10月26日、GMOインターネットグループ(9449)の株価は1日で15%超、GMOインターネット(4784)は14%超下がりました。(共同通信32)
80億円の要求はどうなったか
GMOの公式報告は、10月21日の脅迫メールで「約80億円の要求」があったと書いています。(第13報13) 熊谷代表のブログは「5,000万ドル(約80億円)」と書いています。(代表ブログ5) 報道によっては約79億円とされていますが、同じ要求を為替の換算だけ変えて表したものとみられます。
攻撃者の脅迫は3つでした。(第4報8)
- 「国内外70を超える証券会社、FX会社等」の顧客口座に、不正な注文を続ける。
- このサービスと接続した顧客のパソコンの情報を公開し、ランサムウェア攻撃を行う。
- GMOのシステム・運用の情報を公開する。
「70を超える」は、攻撃者が脅迫で挙げた会社の数です。被害が確認された会社の数ではありません。金融庁に被害を報告した日本のFX会社は5社です。
GMOは支払いを拒否しました。第12報が挙げた理由は2つです。支払っても情報が削除される保証がないこと。そして、支払ったお金が犯罪の資金になること。そのうえで「永久に応じません」と表明しました。(第12報12)
10月27日正午の期限が過ぎると、攻撃者は1人分の情報を掲載し、翌日の未明にサイトのドメインが停止しました。報道によると、総務省は通信業界の4団体に、このサイトの遮断を文書で要請しました。(朝日新聞33) 警視庁は、不正アクセス禁止法違反の疑いで捜査していると報じられています。(産経新聞34)
GMOは、支払いの代わりに次の手を打ちました。
懸賞金。 犯人につながる情報に対し、GMOインターネットグループが制度全体で上限100万米ドルの懸賞金をかけました。GMOが出す金額で、攻撃者の要求額ではありません。情報提供は、11月2日18時時点で累計735件です。(第12報12、第16報35)
能動的サイバー防御の要請。 GMOは10月24日、政府に能動的サイバー防御の適用を要請しました。(第4報8) 政府がこれを実際に発動したという発表は、確認した資料の中にはありません。
補償の内容
GMOの不正アクセスに対する補償は、第4報と第12報で次のように示されています。(第4報8、第12報12)
- お見舞金 一律5,000円。 いまこのサービスを利用しているすべての顧客が対象です。金銭被害の有無に関係なく、損失の補償とは別に支払われます。
- 不正取引による損失の補償。 GMOが調査し、不正取引と認めた取引の実際の損失(取引の差損、手数料など)が対象です。相場の変動による損失、得られたはずの利益、間接的な損害は含まれません。申請方法は11月6日までに案内する予定で、11月4日時点ではまだ出ていません。
- 代替サービス6か月無料。 侵入を受けた基盤は再開せず、独立した新しい基盤に移ると6か月無料です。顧客の同意なしに移すことはありません。
- ランサムウェアの被害を受けた顧客には、同等性能の新しいパソコン。
- 情報を公開された顧客への特別見舞金。 基本情報は10,000円、口座のID・パスワードなど金融・認証情報は15,000円、機微情報・要配慮個人情報などは25,000円です。複数の区分が公開された場合は合算し、「1公開につき上限300万円」です。300万円は1回の公開あたりの上限で、1人あたりの金額ではありません。
10月30日からは、見舞金の受け取り手続きと代替サービスの案内を、契約者に直接送り始めました。(GMOのご案内36) 補償などの総額と業績への影響は、まだ算定できていないとしています。(GMO 適時開示37)
GMOは危険ですか?
判断の材料は、いま公表されている事実だけです。私が確認できた範囲を並べます。
- 侵入を受けたのは「お名前.com デスクトップクラウド」です。全プランが止まったままで、再開時期は決まっていません。侵入を受けた基盤は、そのまま再開しないとしています。(第4報8)
- グループ内の他のサービスについては、10月28日の適時開示で、本件の影響は確認されていないとしています。「確認されていない」という段階で、調査は続いています。(GMO 適時開示37)
- GMOクリック証券は、本件は自社の取引サービスで起きたことではなく、本件に関連する不正な操作は確認していないと公表しました。(お知らせ38)
- 侵入経路の公式な説明は、まだありません。経路は、記者会見の報道で伝えられたものだけです。
- 経営責任として、役員4人の報酬を3か月間20〜30%減らし、事件前の経緯を検証したうえで、経営責任を改めて検討するとしています。(GMO 適時開示15)
このサービスを使っている会社は、GMOの次の報告を待つ間にも、パスワードの変更、セッションの強制切断、二段階認証の設定を、自社の側で進めることができます。
今回の攻撃にAIは使われたのか?
今回の事件でAIが使われたという公式発表や報道は、ありません。熊谷代表が会見で、AIの悪用で攻撃が大きく増えているという趣旨の見方を示したという報道はあります。ただしこれは代表個人の見解で、今回の事件にAIが使われたという説明ではありません。
一方で、いわゆるAIサイバー攻撃、つまりAIが弱点を探し、攻撃の方法まで作る能力は、すでに確認されています。
- Anthropicは、自社のAIモデル Claude Mythos Preview の評価結果を公表しました。主要なOSとブラウザで深刻な脆弱性を数千件見つけたとしており、このモデルは一般に公開していません。(Anthropic Glasswing39、Mythos Preview の研究40)
- セキュリティ企業のWizは、PHPエンジンの遠隔実行の脆弱性「PHP2Shell」をAIで見つけたと発表しました。(Wiz ブログ41) Amazonは、この脆弱性が公開される4日前に、すでに攻撃の試みを観測していたとしています。(AWS セキュリティブログ42)
- 同じ10月、日本企業約20社を狙った攻撃インフラで、AIの侵入テストツール「ARTEX」が確認されたと、GMOサイバーセキュリティ byイエラエが発表しました。この発表は、今回のGMOの件を含め、被害を受けた企業の名前を挙げていません。(GMOサイバーセキュリティ byイエラエの発表43)
そのため私は、悪意を持つ側がこうしたAIを使うと仮定して備えるべきだと考えます。今回の事件と直接つながる証拠があるからではありません。弱点を探す速さが、すでに人の速さではなくなっているからです。
この事件は、小さな穴一つがどこまで広がるかを見せました。人が「この程度なら大丈夫だろう」と見過ごした小さな隙も、AIなら短い時間で見つけられます。小さな隙を後回しにできる時間は、それだけ短くなったと私は考えます。
自社とどう関係するのか?
この事件で私がいちばん重く見ているのは、被害がGMOのサーバーの中で終わらなかったことです。顧客がそのサーバーに入れていた他社のパスワードで、他社の口座が荒らされました。FX会社は自社のシステムは破られていないと説明しましたが、顧客のお金はその会社の口座から失われました。
私は、これは小さな穴一つがどれほど大きな被害につながるかを示す実例だと考えます。会見の報道のとおりなら、顧客1人のリモートデスクトップから始まり、他の顧客のサーバーへ広がりました。そして、つながっていたFX会社の実際の口座から、お金が失われました。要求された金額も約80億円です。非常に大きな金額です。
自社に置き換えると、こうなります。
- 在宅勤務用のリモートデスクトップ、外注先と共用するVPS、事務所の共用パソコン。その中のブラウザに、銀行・クラウド・ネットショップの管理画面のパスワードが保存されていれば、同じ構造です。リモートデスクトップへの不正アクセスは、そこに保存された他のサービスの鍵まで渡すことになります。
- 会見の報道によると、始まりは顧客1人のリモートデスクトップ1台でした。1か所が破られると、管理サーバーを通じて全体に広がることがあります。
- 運営するGMOは約2か月半気づかず、顧客の問い合わせで知りました(会見の報道)。異常に気づく仕組みがなければ、他人が先に知らせることになります。
- パスワードを変えても、すでに開いているセッションは残りうると、GMO自身が注意を呼びかけました。パスワードの変更とセッションの強制切断は、セットです。
- 専門家の指摘があったのに、深さと速さが足りなかったと会社が認めました。指摘を受けることと、それが経営判断に上がることは、別のことです。
- 要求された金銭は支払っていません。それでも顧客への補償、懸賞金、株価の下落はサービスの運営会社が負い、費用の総額はいまも算定できていません。
ここに、私の考えを3つ加えます。
顧客が自社のサーバーに届く入口は、別に点検する必要があります。 顧客に渡すリモート接続、顧客とやり取りする窓口。どれも、自社のサーバーに入る道になりえます。これからは、こうした入口に特に注意するべきだと私は考えます。
報道のとおりなら、この経路は常識では考えにくいものです。 顧客1人のリモートデスクトップから管理サーバーへ移れたのなら、利用者なら誰でも、その気になれば管理サーバーに届いたことになります。経路はまだ会見の報道だけです。それでも、顧客の環境を預かって運営する会社なら、顧客環境のセキュリティ方針をいま確認し直すべきだと私は考えます。
「この程度なら大丈夫だろう」は、大丈夫ではありません。 大きな事故の多くは、見過ごした小さなサインから始まります。会見の報道によると、このサービスの問題点は2024年4月にすでに報告されていました。代表は、現場は対策を進めていたものの、深さとスピードが十分ではなかったと書いています。会見の報道によると、その指摘は代表まで報告されていませんでした。報告から侵入(2026年8月)まで2年以上ありました。それを経営管理の問題ではないと言えるのかには、確認の余地があると私は考えます。
入口は、顧客1人のリモートデスクトップでした(記者会見の報道ベース)。攻撃者はAIという同じ武器で、外から見える隙を探します。私たちもAIで、外から先に点検するべきです。
無料の外部リスク点検実際に起きたこと(公式発表ベース)
- 2026年10月20日:一部の顧客サーバーで不正なプログラムを確認。新規申し込み・コントロールパネルを止め、緊急メンテナンスを告知。 — GMOのお知らせ3
- 2026年10月21日 4:00:全プランのサーバーを順に停止し、第1報を公表。この時点では「悪用された事実は確認されておりません」。 — 第1報4
- 2026年10月21日 11:57:金銭を要求する文書が届く(代表ブログの記録)。 — 代表ブログ5
- 2026年10月21日:外為ファイネストが不正ログイン・不正取引を確認し、対象口座の利用を制限。 — 外為ファイネストのお知らせ18
- 2026年10月22日:第2報。顧客から取引口座での第三者による不正な操作の報告を受けたと公表。影響の可能性があるサーバー26,739件(影響の可能性があるサーバー数で、確認された件数ではない)。決済情報はサーバーに保存していない。警察に相談。 — 第2報6
- 2026年10月22日:FX会社各社がパスワード変更のお願い・注意喚起を公表。 — GW証券17、OANDA証券44、デューカスコピー45、IS6FX46、AIゴールド証券47、あさひマーケッツ48、AXIORY49、Titan FX50
- 2026年10月23日:第3報。26,739件は影響の可能性があるサーバー数で、「確認された件数ではありません」。パスワードを変えても、既存のセッションで第三者の取引が続きうると注意喚起。 — 第3報7
- 2026年10月23日:適時開示。連結業績への影響は「算定できておりません」。 — GMO 適時開示51
- 2026年10月23日:デューカスコピー・ジャパンが、このサービスを使った顧客の一部口座で不正取引を確認。 — デューカスコピーのお知らせ28
- 2026年10月24日:第4報。システムに「セキュリティ上の問題が存在」、顧客情報の外部への持ち出しを認める。一律5,000円のお見舞金・実現損失の補償・代替サービス6か月無料を発表。攻撃者の3つの脅迫を公表し、要求には応じないと表明。政府に能動的サイバー防御の適用を要請。 — 第4報8
- 2026年10月24日:第5報。顧客のパソコン全体のスキャンとバックアップを要請。 — 第5報52
- 2026年10月26日:GW証券が本件を明記し、「意思によらない取引」の発生を公表。OANDA証券が不正アクセス・不正ログイン・不正取引を確認。 — GW証券のお知らせ24、OANDA証券のお知らせ26、OANDA証券の追加のお知らせ27
- 2026年10月26日:第6報・第7報。10月27日12:00の情報公開とランサムウェア攻撃の予告を受けたと公表。 — 第6報53、第7報9
- 2026年10月27日:第8報。正午までにバックアップを取り、パソコンのネットワーク切断・電源オフを要請。 — 第8報10
- 2026年10月27日:第9報。分析を終えた端末ではマルウェアを確認せず(すべてが安全という意味ではない)。ランサムウェア被害の顧客に新しいパソコンを提供する方針。 — 第9報54
- 2026年10月27日 12:30:攻撃者が「当社およびお客様に関する情報と称するもの」を公開したことを確認。そのサイトにアクセスすると、アクセスした人の情報が攻撃者に渡ると警告。 — 第10報11、第11報55
- 2026年10月27日:外為ファイネスト第3報、GW証券・OANDA証券の追加のお知らせ。 — 外為ファイネスト31、GW証券25、OANDA証券56
- 2026年10月27日:第12報。「永久に応じません」。特別見舞金(1公開につき上限300万円)と懸賞金(上限100万米ドル)を発表。 — 第12報12
- 2026年10月28日 4:00ごろ:攻撃者サイトのドメインが停止。経緯表に、10月21日の脅迫メールでの「約80億円」の要求を明記。 — 第13報13
- 2026年10月28日:懸賞金の情報提供の受け付けを開始(12:00)。回収した端末でマルウェア・ランサムウェアの痕跡は確認されず。 — 第14報14
- 2026年10月28日:適時開示。補償など金額項目の総額は算定できず。グループ内の他のサービスへの影響は確認されていない。 — GMO 適時開示37
- 2026年10月28日:デューカスコピー・ジャパン第2報。 — デューカスコピーのお知らせ29
- 2026年10月29日:IS6FXが、不正取引と確認した取引の履歴修正・損失補塡を公表。 — IS6FXのお知らせ30
- 2026年10月29日:第16報。情報提供の件数を平日18時に公表するとした。 — 第16報35
- 2026年10月30日:お見舞金の受け取り手続きと代替サービスの案内を、契約者に直接送り始める。 — GMOのご案内36
- 2026年11月2日:役員4人の報酬減額を開示。 — GMO 適時開示15
- 2026年11月2日 18:00:懸賞金の情報提供は累計735件。 — 第16報 追記35
- 2026年11月6日(予定):損失補償の申請方法・書類・受付期間・支払時期を案内。11月4日時点では未公表。 — 第4報8
被害を公表した会社と流出した情報
| 会社(サービス) | 何が | 件数(公表の単位のまま) | 公表日 | 根拠 |
|---|---|---|---|---|
| GMOインターネット(お名前.com デスクトップクラウド) | サーバー内に保存された情報全般(MT4/MT5などに保存された取引口座のログイン情報を含む)、顧客がサーバーに置いた情報。決済情報は保存なし | 影響の可能性があるサーバー 26,739件(影響の可能性があるサーバー数で、確認された件数ではない) | 2026年10月22日、23日、24日 | 第2報6、第3報7、第4報8 |
| GMOインターネット(お名前.com デスクトップクラウド) | 攻撃者が公開した「お客様に関する情報と称するもの」 | 件数・種類はお知らせに記載なし | 2026年10月27日 | 第10報11、第12報12 |
| GW証券(旧ゴールデンウェイ・ジャパン、FXTF) | MT4口座の認証情報の不正取得、意思によらない取引 | 「複数のMT4口座」(数値なし) | 2026年10月22日、26日、27日 | 10月22日17、10月26日24、10月27日25 |
| OANDA証券 | 不正アクセス・不正ログイン・不正取引 | 件数はお知らせに記載なし | 2026年10月22日、26日、27日 | 145644、145926、146027、146156 |
| 外為ファイネスト | 不正ログイン・不正取引 | 件数はお知らせに記載なし | 2026年10月21日、27日 | 10月21日18、第3報31 |
| デューカスコピー・ジャパン | 不正アクセス・不正ログイン・不正取引 | 件数はお知らせに記載なし | 2026年10月22日、23日、28日 | 20341845、20341928、20342029 |
| IS6FX | 不正取引(履歴修正・損失補塡を実施) | 件数・金額はお知らせに記載なし | 2026年10月22日、29日 | 10月22日46、10月29日30 |
影響なしを公表した会社:AIゴールド証券(10月23日時点のGMOの報告で、閲覧の可能性がある情報に自社の取引口座の情報は含まれず、不正取引は確認されていない — 1640247、1643857)、GMOクリック証券(自社の取引サービスで起きたことではなく、不正な操作は確認されていない — 10月23日38、10月26日58)。
注意喚起(ログイン情報が閲覧された可能性の告知・パスワード変更のお願い)のみを公表した会社:あさひマーケッツ(お知らせ48)、AXIORY(お知らせ49)、Titan FX(お知らせ50)。
基準日:2026年11月4日。各社のお知らせは、今後変わることがあります。
出典
- 時事通信 会見詳報 jiji.com
- ITmedia 会見の要点 topics.smt.docomo.ne.jp
- GMOのお知らせ onamae.com
- 第1報 onamae.com
- 代表ブログ kumagai.com
- 第2報 group.gmo
- 第3報 onamae.com
- 第4報 onamae.com
- 第7報 onamae.com
- 第8報 onamae.com
- 第10報 onamae.com
- 第12報 onamae.com
- 第13報 onamae.com
- 第14報 onamae.com
- GMO 適時開示 internet.gmo
- 弁護士ドットコム bengo4.com
- GW証券のお知らせ fxtrade.co.jp
- 外為ファイネストのお知らせ gaitamefinest.com
- ITmedia itmedia.co.jp
- 朝日新聞 digital.asahi.com
- FNN fnn.jp
- 読売新聞 yomiuri.co.jp
- 時事通信 jiji.com
- お知らせ fxtrade.co.jp
- 追加のお知らせ fxtrade.co.jp
- お知らせ oanda.jp
- 追加のお知らせ oanda.jp
- お知らせ dukascopy.jp
- 第2報 dukascopy.jp
- お知らせ is6.com
- 外為ファイネストのお知らせ gaitamefinest.com
- 共同通信 kumanichi.com
- 朝日新聞 asahi.com
- 産経新聞 sankei.com
- 第16報 group.gmo
- GMOのご案内 group.gmo
- GMO 適時開示 internet.gmo
- お知らせ click-sec.com
- Anthropic Glasswing anthropic.com
- Mythos Preview の研究 anthropic.com
- Wiz ブログ wiz.io
- AWS セキュリティブログ aws.amazon.com
- GMOサイバーセキュリティ byイエラエの発表 gmo-cybersecurity.com
- OANDA証券 oanda.jp
- デューカスコピー dukascopy.jp
- IS6FX is6.com
- AIゴールド証券 aigold.co.jp
- あさひマーケッツ asahimarkets.co.jp
- AXIORY axiory.com
- Titan FX titanfx.com
- GMO 適時開示 internet.gmo
- 第5報 onamae.com
- 第6報 onamae.com
- 第9報 onamae.com
- 第11報 onamae.com
- OANDA証券 oanda.jp
- 16438 aigold.co.jp
- 10月26日 click-sec.com
本文中の小さな番号を押すと、対応する出典に移動します。
2026年に日本で公表された大規模な情報漏洩5件を、事件ごとに1本ずつ整理しました。
- ユミルリンク(Cuenote FC)情報漏洩とは|延べ約5,163万件・49システムと委託元が見直すこと
- GMO不正アクセスとは|デスクトップクラウド侵入からFX不正取引・80億円要求まで時系列で解説 (この記事)
- skyticket(スカイチケット)情報漏洩まとめ|3つの侵入経路と、消さずに残っていたバックアップ
- 焼肉きんぐ情報漏洩の原因と影響|1,078万件の名前・電話番号が漏れた意味
- KDDIメール情報漏洩とは|ISP6社・1,223万人の原因、対象、その後(総務省・個人情報保護委員会の指導)
最終更新 2026年11月10日