裏口が残っていないか?Webシェル・侵入の痕跡セルフチェック
PHPを直しても、その前に置かれた裏口(Webシェル)は残ります。今日いちばん先にやるアクセスログの保存とサーバー会社ごとの保存期間、自分で見られるところと専門家に任せるところ、見つけたときに消す前にやることをまとめました。
 著者 Jeensuk Yang
PHPフリー · Webセキュリティ · 改善編 03
?こんな方におすすめです
- PHPは直したのに、「その前に誰か入っていないか」と落ち着かない方
- 共用レンタルサーバーを使っていて、管理画面とファイルマネージャくらいしか見られない方
- 何を自分で見て、何を専門家に任せるか、線を引きたい方
!この記事でわかること
- Webシェルとは何か、なぜPHPを直しても残るのか
- 今日いちばん先にやること(アクセスログの保存)と、サーバー会社ごとの保存期間
- 怪しいものを見つけたとき、消す前にやること
鍵は替えました。でも、その前に誰かが合鍵を作っていたら?
PHPを直したのは、壊れた鍵を取り替えたことにあたります。けれど鍵を替える前に泥棒が来ていたら、家のどこかに、こっそり作った裏口が残っているかもしれません。
怖がらせたいわけではありません。ほとんどの社長は、サーバーの奥まで見ることはできませんし、見る必要もありません。この記事では、社長が自分で見られるところと、専門家に任せるところのあいだに線を引きます。
Webシェルとは何で、なぜPHPを直しても残るのか?
Webシェルは、侵入した人がサーバーにこっそり置いていく、遠隔操作用のファイルです。PHPを直せば新しく入る道はふさがりますが、すでに置かれたファイルはひとりでには消えません。
米国のCISAは、Webシェルをサーバーを離れた場所から操作できるようにするスクリプトだと説明し、攻撃者がそれを使って大事な情報を集めて持ち出すと警告しています。1 韓国の情報保護機関KISAも、今回のPHPの脆弱性が悪用されるとWebシェルが置かれるおそれがあると注意しました。24
家にたとえるとこうです。鍵を替えれば、古い鍵では玄関を開けられません。けれど泥棒がその前に、裏庭のほうに小さな勝手口をあけていたら、新しい鍵はその勝手口のことを知りません。
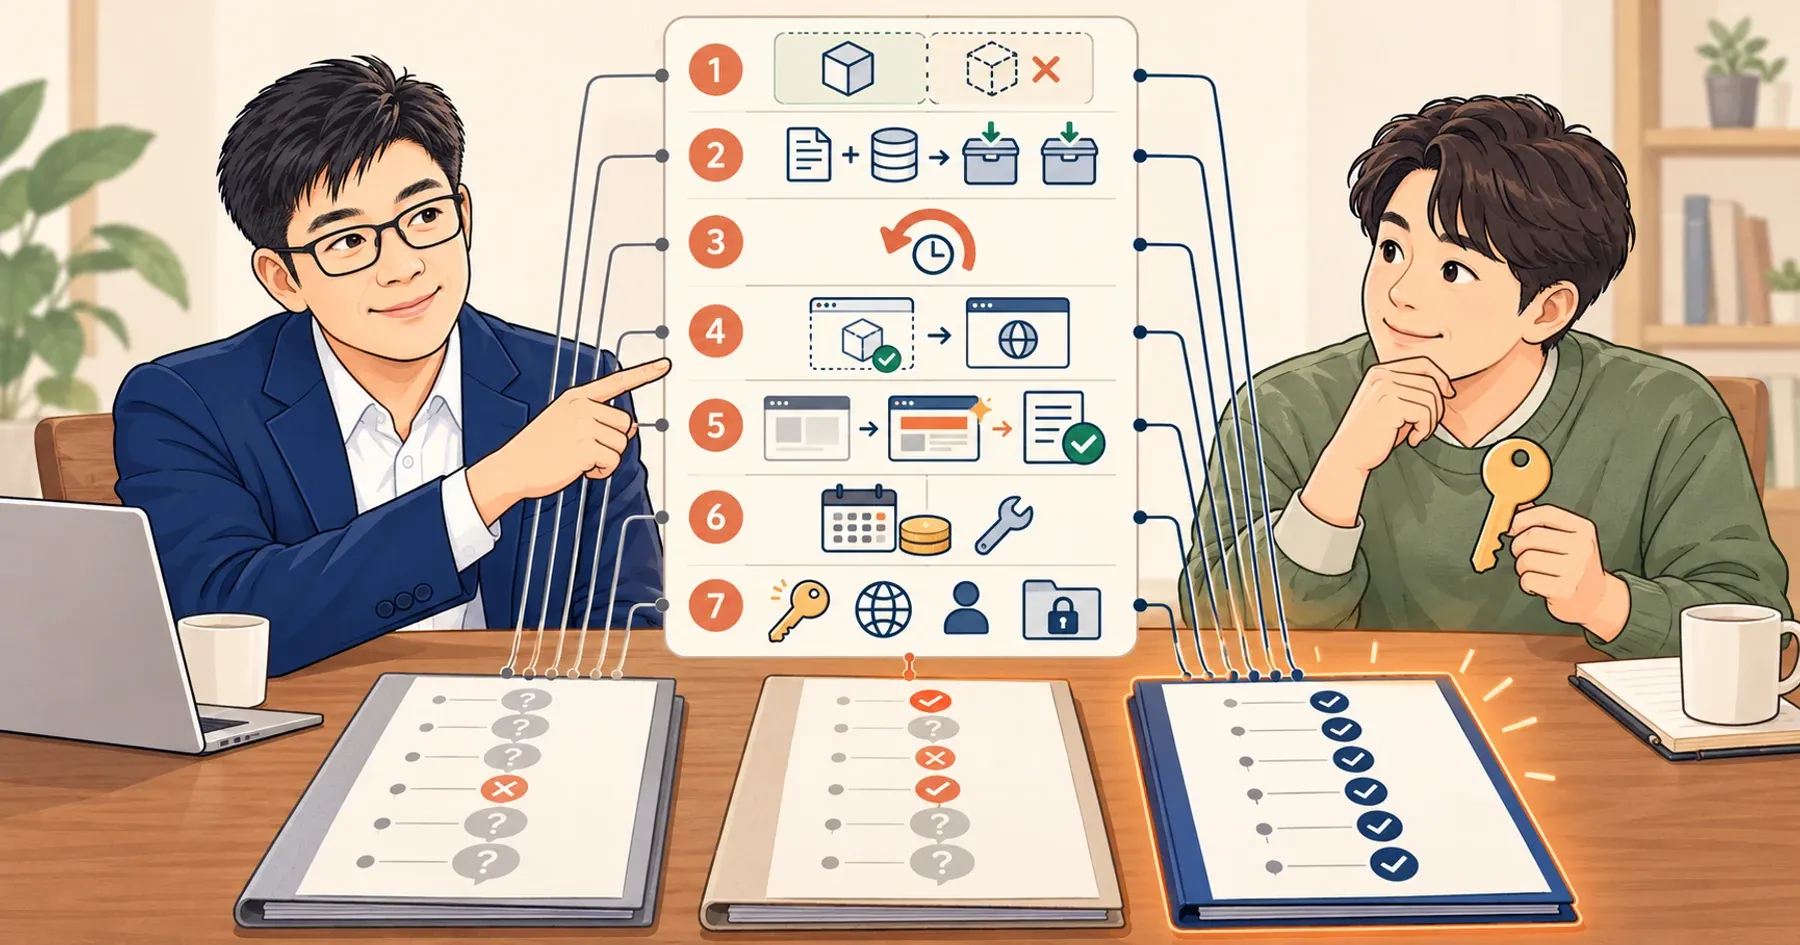
- 記録を保存:サーバー会社の管理画面から、アクセスログを今日、自分のパソコンにダウンロードする
- 管理画面を見る:WordPressのユーザー一覧とサイトヘルスの画面を見る
- ファイルの日時を見る:ファイルマネージャで、最近できた・変わったPHPファイルを見る
- 公式の検査を使う:サーバー会社が用意している検査機能を使う
- 怪しければ:消す前に記録し、サーバー会社と専門家に連絡する
1番は、時間がたつとできなくなります。残りは、1番を終えてからゆっくりで大丈夫です。
痕跡が見つからないからといって、攻撃を受けていないとは言い切れません。
JPCERT/CCも、今回の攻撃は「痕跡が残らない場合があります」とし、痕跡がなくても「攻撃を受けていないと断定することはできません」と書いています。2 ですから、セルフチェックの結果にかかわらず、パスワードと外部サービスの連携キーは替えておくのがおすすめです。24
ヤンのまとめセルフチェックは「安全証明書」ではなく「異変さがし」です。見つかったら専門家を呼び、見つからなくても鍵は替えます。
今日いちばん先にやることは何か?
サーバー会社の管理画面から、アクセスログを自分のパソコンにダウンロードすることです。ログは決まった期間がたつと消えるからです。
お店の防犯カメラも、数日たつと古い映像の上に新しい映像を上書きします。何があったかをあとで見るには、上書きされる前に映像を別の場所へ移しておく必要があります。サーバーのアクセスログ(誰が、いつ、どのアドレスに来たかを書いた出入りの記録)も同じです。セキュリティ企業のyamoryも、ログの入れ替え(ローテーション)で「記録が消える前に」別の場所へ移すよう勧めています。25
どこからの記録が要るのでしょう。Amazonのおとりサーバー(ハニーポット)は、修正版の公開4日前の10月17日に攻撃の試みを記録しています。26 ですから、取れるなら10月17日より前からの記録を残しておくと安心です。ところが、記録を残しておく期間はサーバー会社ごとに大きく違います(2026年10月25日時点)。
| サーバー会社 | 管理画面から取れる記録 |
|---|---|
| エックスサーバー | サーバーパネルの「アクセスログ」で過去30日分を日別に。「ユーザー領域への保存設定」をすれば、もっと長く残せる3 |
| ロリポップ! | 前日から90日分のログファイルをダウンロード。ハイスピードプラン・エンタープライズプランでは使えない4 |
| ConoHa WING | 画面に出るのはアクセスログの直近100行だけ。「ログ保存設定」から自分のパソコンにダウンロード5 |
| さくらのレンタルサーバ | 「アクセスログの保存設定」を「保存する」にしている場合だけ残る(最大24か月)6 |
| お名前.com レンタルサーバー(RSプラン) | 保存期間を1週間〜24か月から選ぶ。保存先のファイルの場所も画面で確認できる7 |
WordPress.orgも、侵入が疑われるときの最初の一歩は「記録すること」だとしています。何を、いつ見たのか、最近何を変えたのかを書き留めておくように、ということです。8
ヤンのまとめ今ぜんぶ読めなくても大丈夫です。ダウンロードしておきさえすれば、あとで専門家が読めます。記録は、取っておいた人のものです。
サーバーに入らなくても、社長が自分で見られるところは?
WordPressの管理画面、サーバー会社のファイルマネージャ、ダウンロードしたアクセスログ、そしてサーバー会社の公式の検査機能です。
病院に行かなくても、体温は測れます。体温計は病名を教えてくれませんが、病院に行くべきかどうかは教えてくれます。下の項目も、そういう体温計です。
- ユーザー一覧:WordPressの管理画面のユーザー一覧に、知らない管理者がいないかを見ます。新しいユーザーができていることは、WordPress.orgが挙げるハッキングの兆しのひとつです。8 エックスサーバーも、身に覚えのないユーザーがいれば削除するよう案内しています。9
- サイトヘルス:「ツール」→「サイトヘルス」→「情報」で、入っているプラグイン・テーマとユーザーの数を見ます。見るだけの画面なので、押しても何も変わりません。10
- ファイルの日時:ファイルマネージャの「更新日時」の欄を見ます。11 写真を置くアップロードのフォルダ(wp-content/uploads)にPHPファイルがあったり、最近変わったPHPファイルや.htaccessファイルがあったりすれば、怪しい兆しです。8
- アクセスログ:JPCERT/CCは、「不審なmultipart/form-data形式のHTTPリクエスト」のあとに「HTTP 500エラーが発生していないか」を見るよう挙げています。2
- WAFの記録:ロリポップ!とConoHa WINGは、管理画面でWebアプリケーションファイアウォール(WAF)が止めた攻撃の記録を見せてくれます。12·13
- 公式の検査:エックスサーバーは、改ざんやマルウェアを確かめられる「XServer サイトセキュリティ」を、プレミアム・ビジネスプランで1サイトまで無料で提供しています(スタンダードプランは対象外)。14 さくらインターネットは、毎日見張って改ざんをメールで知らせる有償のWeb改ざん検知を別に申し込めます。15 WordPress.orgは、WordfenceやSucuriなどの検査ツールを紹介しています。8
ヤンのまとめ見ていてわからないものが出てきたら、その場で止まって画面を撮っておいてください。セルフチェックの仕事は、判断ではなく発見です。
社長が自分で見るのが難しいのは、どこか?
サーバーの中で今動いているプログラム、利用者の画面に見えないファイル、メモリに残った痕跡です。共用レンタルサーバーの一般のアカウントでは、ここは見られません。
CISAは、PHPのワーカーがシェルを起動していないかなど、怪しい動きを見張るよう求めています。18 JPCERT/CCも、PHPのプロセスが「頻繁に再起動したりした痕跡がないか」を挙げています。2 米国のセキュリティ企業VulnCheckは、Webシェルを公開フォルダではなく、サーバー側のセッションの仕組みを通して置こうとした試みを報告しました。19 ファイルマネージャに見えないからといって、ないとは限らないということです。
| 社長が自分で | 専門家に |
|---|---|
| アクセスログのダウンロード | 動いているプログラム・外への通信の確認 |
| ユーザー一覧・サイトヘルスを見る | セッションファイル・リクエストの中身の調査 |
| ファイルの日時を見る、画面を記録する | メモリの証拠の確保、侵入経路の分析 |
| サーバー会社の公式の検査を使う | 削除・初期化・復元の時点の判断 |
ヤンのまとめすべてをひとりで見ようとしなくて大丈夫です。社長の仕事は、記録を守っておき、任せる相手を決めるところまでです。
怪しいファイルを見つけたら、すぐ消していいのか?
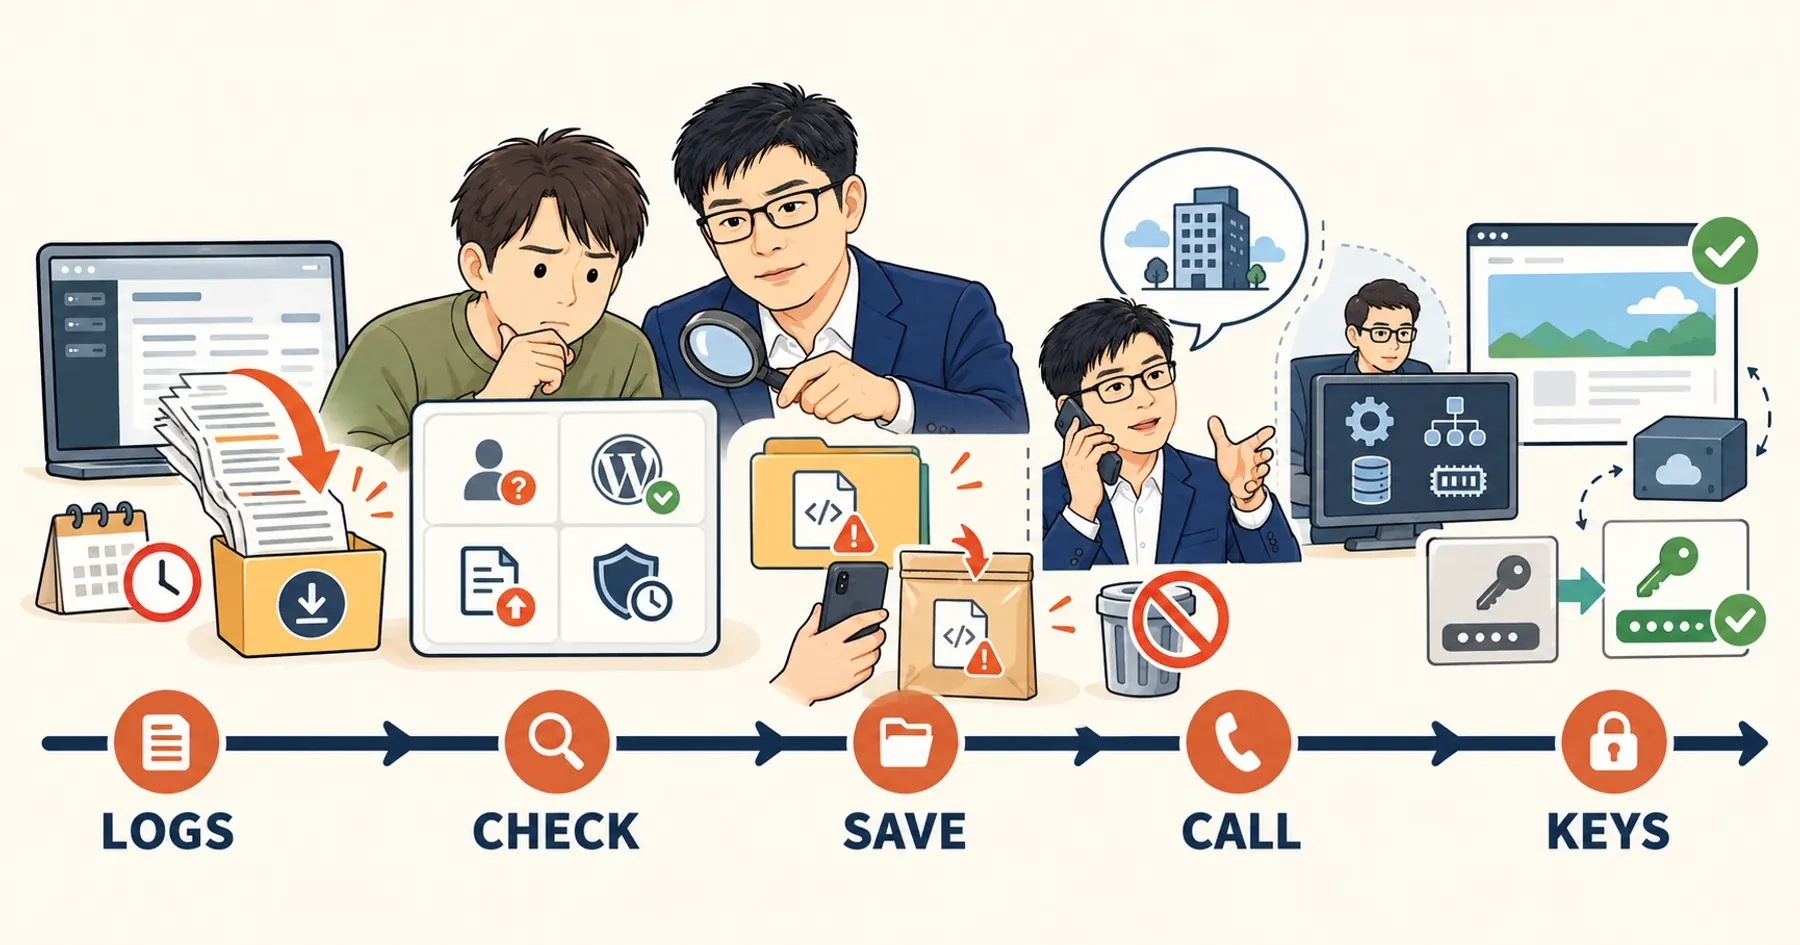
すぐには消さないでください。まず記録し、アクセスログを守り、サーバー会社に連絡してから消します。
事件の現場は、片付ける前に写真を撮ります。片付けてしまうと、どこから入ったのかがわからなくなり、同じ道からまた入られるかもしれないからです。
資料によって、言うことが少しずつ違います。CISAの2015年の案内は、Webシェルを見つけたらファイルを削除すればよいと書き、1 エックスサーバーとさくらインターネットは、裏口が残るおそれがあるとして、怪しいファイルだけでなくすべてを消すほうを勧めています。9·20 一方でJPCERT/CCは、ログなどの「証拠を保全した上で」次に進むよう求め、2 WordPress.orgも片付ける前に今の状態を記録しておくよう勧めています。8 そこでこの記事では、順番を次のようにまとめます。
- 記録:何をいつ見たかを書き、画面を撮ります。8
- 保存:アクセスログをダウンロードしておきます。韓国のKISAは、サーバーの電源を切ったり再起動したりせず、外からの接続だけを止めるよう案内しています。再起動するとメモリに残った痕跡が消えるからです。24
- 連絡:まずサーバー会社に知らせます。共用サーバーなら、同じサーバーのほかのサイトにも影響があるかもしれません。8
- 相談・報告:JPCERT/CCには、Webフォームかメールで報告できます。原則として電話での報告は受け付けていません。22 被害の可能性を相談したいときは、IPAが2026年10月16日に開いた「不正アクセス特別相談窓口」(03-6759-5760、平日9:30〜17:30、12:00〜13:00を除く)もあります。23
- 片付け:そのあとで削除・初期化・バックアップからの復元をします。どの日付に戻すかは、エックスサーバーの案内どおり、自分で念入りに確かめます。9
- 鍵の交換:データベース・管理者のパスワードと、外部サービスの連携キー(APIキー)を替えます。痕跡が出たサーバーなら、必ず替えます。9·24
痕跡の具体的な見分け方は、リスク編4本目「パッチの前に侵入されていたら?攻撃の痕跡三つ」でも扱っています。
ヤンのまとめ消すのは5分で済みます。でも、消したものは戻せません。急ぐのは「記録の保存」、ゆっくりやるのが「削除」です。
ネットに出回っている「点検スクリプト」を使ってもいいのか?
出どころのわからないスクリプトは、使わないほうが安全です。点検の道具に見えるものが、新しい攻撃の入り口になりかねないからです。
韓国のセキュリティ企業アンラボは、GitHubに上がった「防御ツール」のうち、サーバーの最高権限(root)で一気に入るものが、セキュリティツールを装った攻撃の経路になりうると警告しました。どうしても使うなら、コードを自分で読み、切り離した環境でだけ動かすよう勧めています。21 VulnCheckも、GitHubには攻撃の再現コードの置き場が数百も出てきたものの、本物はごくわずかだったと書いています。19
知らない人が「この鍵なら何でも開きます」と差し出す鍵で、自分の家のドアを開けてみたりはしません。サーバー会社が公式に用意している検査機能や、WordPress.orgが紹介している検査ツールのように、出どころがはっきりしたものを使ってください。8
ヤンのまとめ不安なときほど、「すぐ終わります」という言葉に手が伸びます。そんなときに一度立ち止まることが、いちばんのセキュリティです。
Webシェル・侵入の痕跡のセルフチェックについて、よくある質問
セルフチェックで何も出なければ、安全ですか?
そうとは言い切れません。JPCERT/CCは、痕跡がなくても攻撃を受けていないと断定できないとしているので、パスワードと連携キーは替えておいてください。
アップロードのフォルダにPHPファイルがあったら、ハッキングされたのですか?
怪しい兆しですが、それだけでは決められません。消さずに画面を撮っておき、サーバー会社やサイトを作った会社に確認を頼んでください。
さくらのレンタルサーバで、ログの保存をオンにしていませんでした。どうすれば?
今日すぐ「保存する」に切り替えてください。それより前の記録が残っているかは、さくらインターネットのサポートに確かめるのが確実です。
SOURCES
- CISA 「Compromised Web Servers and Web Shells - Threat Awareness and Guidance」TA15-314A(2015年11月10日公開、2017年8月9日改訂) cisa.gov
- JPCERT/CC 「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」JPCERT-AT-2026-0033(2026年10月22日) jpcert.or.jp
- エックスサーバー 「アクセスログ」マニュアル(日付の表記なし) xserver.ne.jp
- ロリポップ! 「アクセスログ解析の利用方法」マニュアル(日付の表記なし) lolipop.jp
- ConoHa WING 「エラーログ・アクセスログを確認する」(日付の表記なし) support.conoha.jp
- さくらインターネット 「アクセスログを設定し管理したい(Webalizer)」(日付の表記なし) help.sakura.ad.jp
- お名前.com レンタルサーバー 「アクセスログ/エラーログの保存期間・保存先・ログ詳細」(日付の表記なし) onamae-server.com
- WordPress.org 「FAQ My site was hacked」(2026年7月26日更新) wordpress.org
- エックスサーバー 「不正アクセス(ファイルの改ざん、不正なファイル設置)について」(日付の表記なし) xserver.ne.jp
- WordPress.org 「Site Health screen」(2026年7月12日更新) wordpress.org
- エックスサーバー 「ファイルマネージャ利用方法」マニュアル(日付の表記なし) xserver.ne.jp
- ロリポップ! 「WAFの設定方法」マニュアル(日付の表記なし) lolipop.jp
- ConoHa WING 「WAFの設定をする」(日付の表記なし) support.conoha.jp
- エックスサーバー 「XServer サイトセキュリティ(プレミアム・ビジネスプラン)」マニュアル(日付の表記なし) xserver.ne.jp
- さくらインターネット 「申込方法を知りたい」(Web改ざん検知、日付の表記なし) help.sakura.ad.jp
- ConoHa WING 「ネットde診断について」(日付の表記なし) support.conoha.jp
- 韓国のセキュリティ企業 ログプレッソ 「PHP 원격 코드 실행 취약점(PHP2Shell) 대응 권고」(韓国語、2026年10月21日) logpresso.com
- CISA 「Critical Vulnerabilities in PHP Require Immediate Patching」(2026年10月21日公開、10月23日改訂) cisa.gov
- VulnCheck 「PHP2Shell Vulnerabilities: CVE-2026-109618 and CVE-2026-109619」(2026年10月21日) vulncheck.com
- さくらインターネット 「不正ファイル設置が確認された場合の対応と復旧手順」(日付の表記なし) help.sakura.ad.jp
- 韓国のセキュリティ企業 アンラボ AhnLab ASEC 「GitHub php2shell 저장소 분석」(韓国語、2026年10月22日) asec.ahnlab.com
- JPCERT/CC 「インシデント対応依頼」(2026年3月13日更新) jpcert.or.jp
- IPA プレス発表 「不正アクセス特別相談窓口の開設について」(2026年10月16日) ipa.go.jp
- 韓国の情報保護機関 KISA 보호나라 「PHP 보안취약점(PHP2Shell) 관련 기업 보안 대응 수칙」(韓国語、2026年10月22日) boho.or.kr
- yamory 「【速報】PHPの深刻な脆弱性「PHP2Shell」とは?確認できている事実と今できる対策を解説」(2026年10月21日) yamory.io
- Help Net Security 「PHP2Shell: Critical PHP vulnerabilities patched, update now!」(2026年10月21日) helpnetsecurity.com
全体の順番はガイドで、ステップごとの詳しいやり方は各記事でまとめています。
- PHPの脆弱性の対処ガイド:確認からPHP卒業まで
- PHPを上げたら画面が真っ白に?原因と戻し方
- PHPのバージョン、どこで見てどう変える?サーバー会社別の方法
- 裏口が残っていないか?Webシェル・侵入の痕跡セルフチェック(この記事)
- WordPressを静的サイトに移すと?方法と費用
ほかの記事はあたたかいデジタルのブログでご覧いただけます。
裏口を心配し続けるのが、つらくなったら。
サイトのアドレスを入れるだけで、PHPを使っているか、サーバー会社の対応状況はどうかをすぐにお知らせします。当てはまらなければ「今は移行しなくて大丈夫です」とそのままお伝えします。
無料で30秒チェック結果をご覧になってご相談が必要なら あたたかいデジタルに問い合わせる
最終更新 2026年10月26日