うちも当てはまる?PHPの脆弱性 1分判定表
PHP2Shellがどんなホームページに当てはまるのか、5つの質問で「当てはまらない・確認が必要・対応が必要」を分ける方法と、「わからない」が多いときに制作会社やサーバー会社へそのまま送れる文面をまとめました。
 著者 Jeensuk Yang
PHPフリー · Webセキュリティ · 判定表
?こんな方におすすめです
- PHPの脆弱性のニュースを見たけれど、うちの会社が当てはまるのかわからない方
- ホームページを制作会社に任せていて、何で作ったのかよく知らない方
- 今やることと、やらなくていいことを先に分けたい方
!この記事でわかること
- PHP2Shellがどんなホームページに当てはまるのか
- 5つの質問で「当てはまらない・確認が必要・対応が必要」を分ける方法
- 「わからない」が多いとき、誰に何を聞けばいいのか
健康診断では、医師に会う前にまず問診票を書きます。
「どこが悪いですか?」と聞かれても、すぐには答えにくいものです。だから問診票は小さな質問から聞きます。よく眠れているか、薬を飲んでいるか。答えを書いていくうちに、自分の体の地図ができていきます。
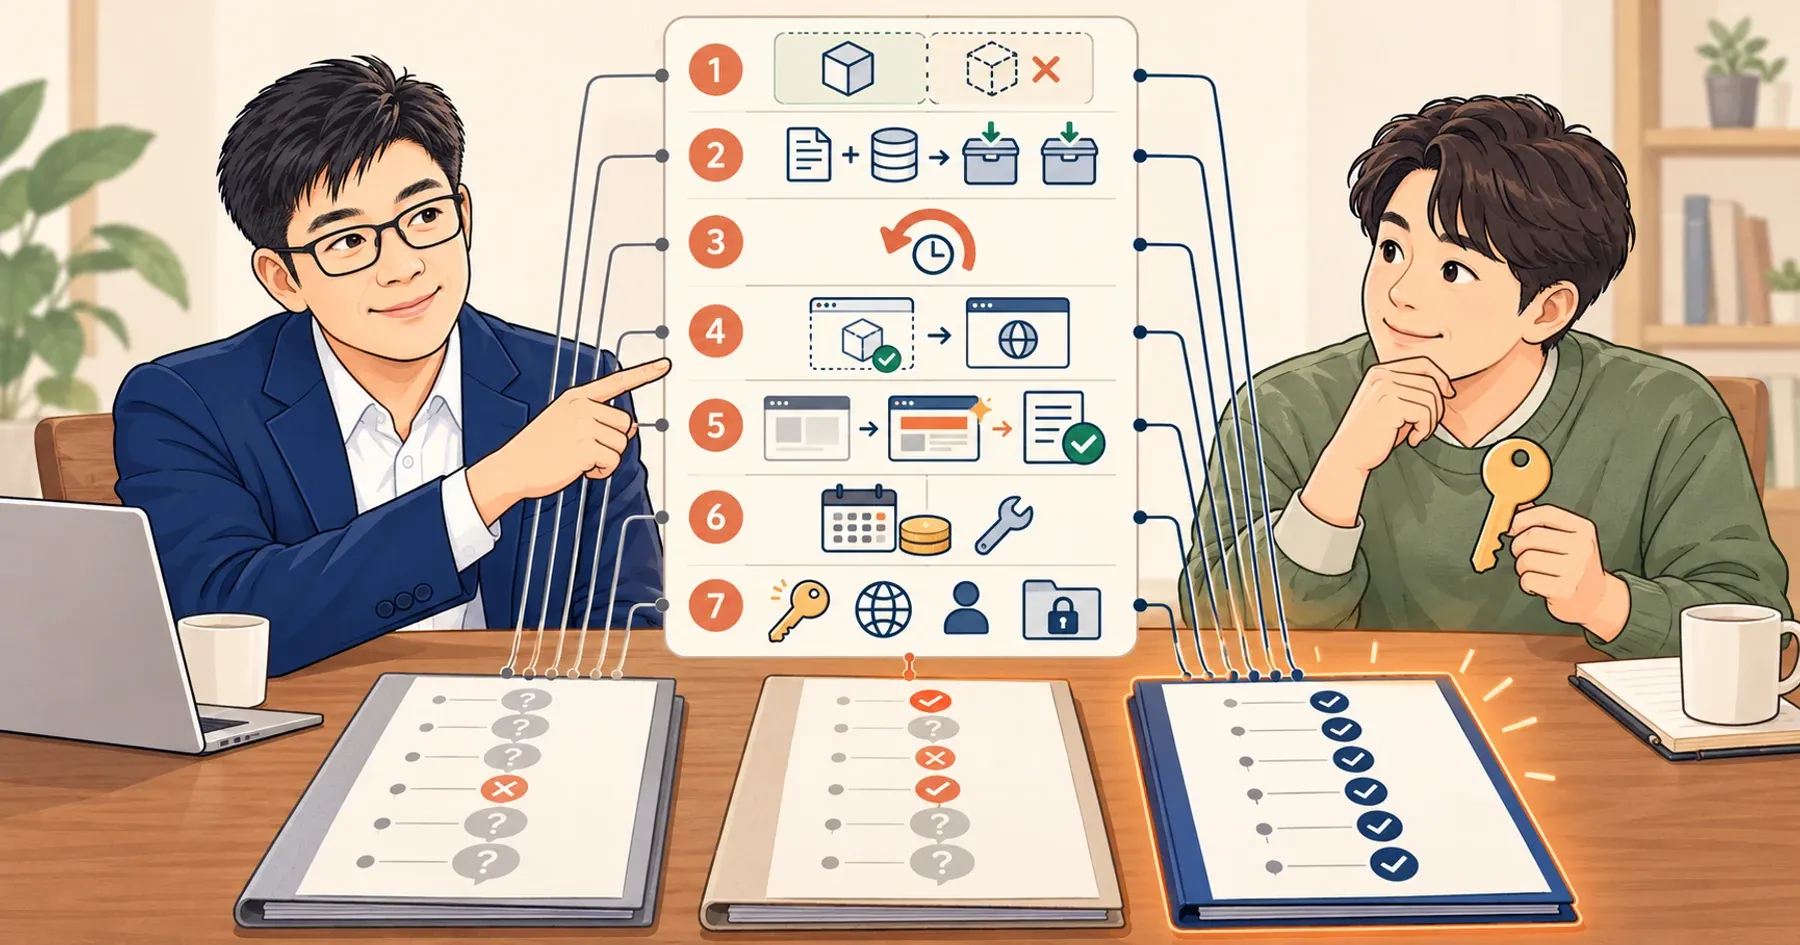
ホームページも同じです。「うちのサイトは危ないのか?」という大きな質問の代わりに、1分で答えられる小さな質問を5つ用意しました。答えが「わからない」でも大丈夫です。わからないとわかるところから、確認は始まります。
PHP2Shellは、どんなホームページに当てはまるのか?
PHPで動いているホームページのうち、まだ修正版に替わっていないPHPを使っているところが当てはまります。会社の大きさや業種は関係ありません。
PHPの公式発表は、危ない対象を「Webのリクエストを処理しているすべてのPHP」(all PHP installations serving web requests)と書いています。1 Vercelの告知によれば、PHP 5.4以降の初期設定はすべて影響の範囲です。2 修正版は8.5.12、8.4.27、8.3.36、8.2.35で、8.1以前にはPHPのプロジェクトはもう更新を出しません。1
問題は、PHPがとてもありふれていることです。サーバーで使う言語(サーバーサイド言語)がわかるサイトのうち、PHPを使っているのは世界で69.3%、日本(.jp)では83.5%です(2026年10月24日時点)。3·4 日本では、町の家10軒のうち8軒が同じ会社の鍵を付けているようなものです。その鍵に欠陥があるなら、うちの家が大きくても小さくても、確かめてみる必要があります。
攻撃する側が選ぶのは会社ではなく、まだ直していない鍵です。
セキュリティ企業のBitsightは、バージョンがわかるPHPのうち、今回の修正版が出た系統(8.2〜8.5)を使っているのは約3分の1だけだとしています。いちばん多く見つかったのは、サポートが終わった7.4でした。5
ヤンのまとめ「うちのような小さな会社を誰が狙うのか」は、半分正しく半分まちがいです。人はうちを選びません。でも、鍵を叩いて回るプログラムは、すべての家を叩きます。
1分判定表:どんな質問に答えればいいのか?
下の5つの質問に順に答えるだけです。「はい・いいえ・わからない」のどれかで十分です。
- Q1 何で作ったか:うちのホームページはWordPressで作ったか?
- Q2 誰が管理しているか:サーバーはサーバー会社が管理しているか、うち(または制作会社)が直接管理しているか?
- Q3 お知らせはあるか:サーバー会社が「修正を終えた」とお知らせしているか?
- Q4 バージョンは:うちのサイトのPHPは8.1以前か?
- Q5 隠れたサイト:昔のキャンペーンページ、試し用のサーバー、管理者用のページが別にあるか?
ひとつでも「わからない」なら、結果は「確認が必要」です。それも立派な答えです。
| 質問 | なぜ聞くのか |
|---|---|
| Q1 WordPressか | WordPressはPHPの上で動きます。公式の推奨はPHPの「バージョン 8.3 以上」です6 |
| Q2 誰が管理しているか | IPAは、使っているPHPを棚卸しし、開発元・提供元が出すセキュリティ情報を確かめるよう呼びかけています7·14。サーバー会社や制作会社が管理しているなら、その会社に適用したかを聞くのが早道です |
| Q3 修正のお知らせはあるか | エックスサーバー・さくらインターネット・ロリポップ!・ConoHa WINGは、提供しているPHPのバージョンに修正を入れたとお知らせしました(エックスサーバーのPHP 5.1〜5.5は、対象サーバーの過半数で適用済み)8·9·10·11 |
| Q4 8.1以前か | 公式の修正版がない系統です。サーバー会社が独自に直したかどうかを確かめる必要があります1 |
| Q5 隠れたサイト | 韓国の情報保護機関KISAは、外注で作ったサイト、キャンペーン・試し用のサーバー、管理者ページまで、実際に動いているサーバーを基準に確かめるよう求めています12 |
ヤンのまとめQ5はよく忘れられます。何年か前のイベントで作ったページがまだ生きているなら、そのページもうちの家の扉です。
結果はどう読み、何をすればいいのか?
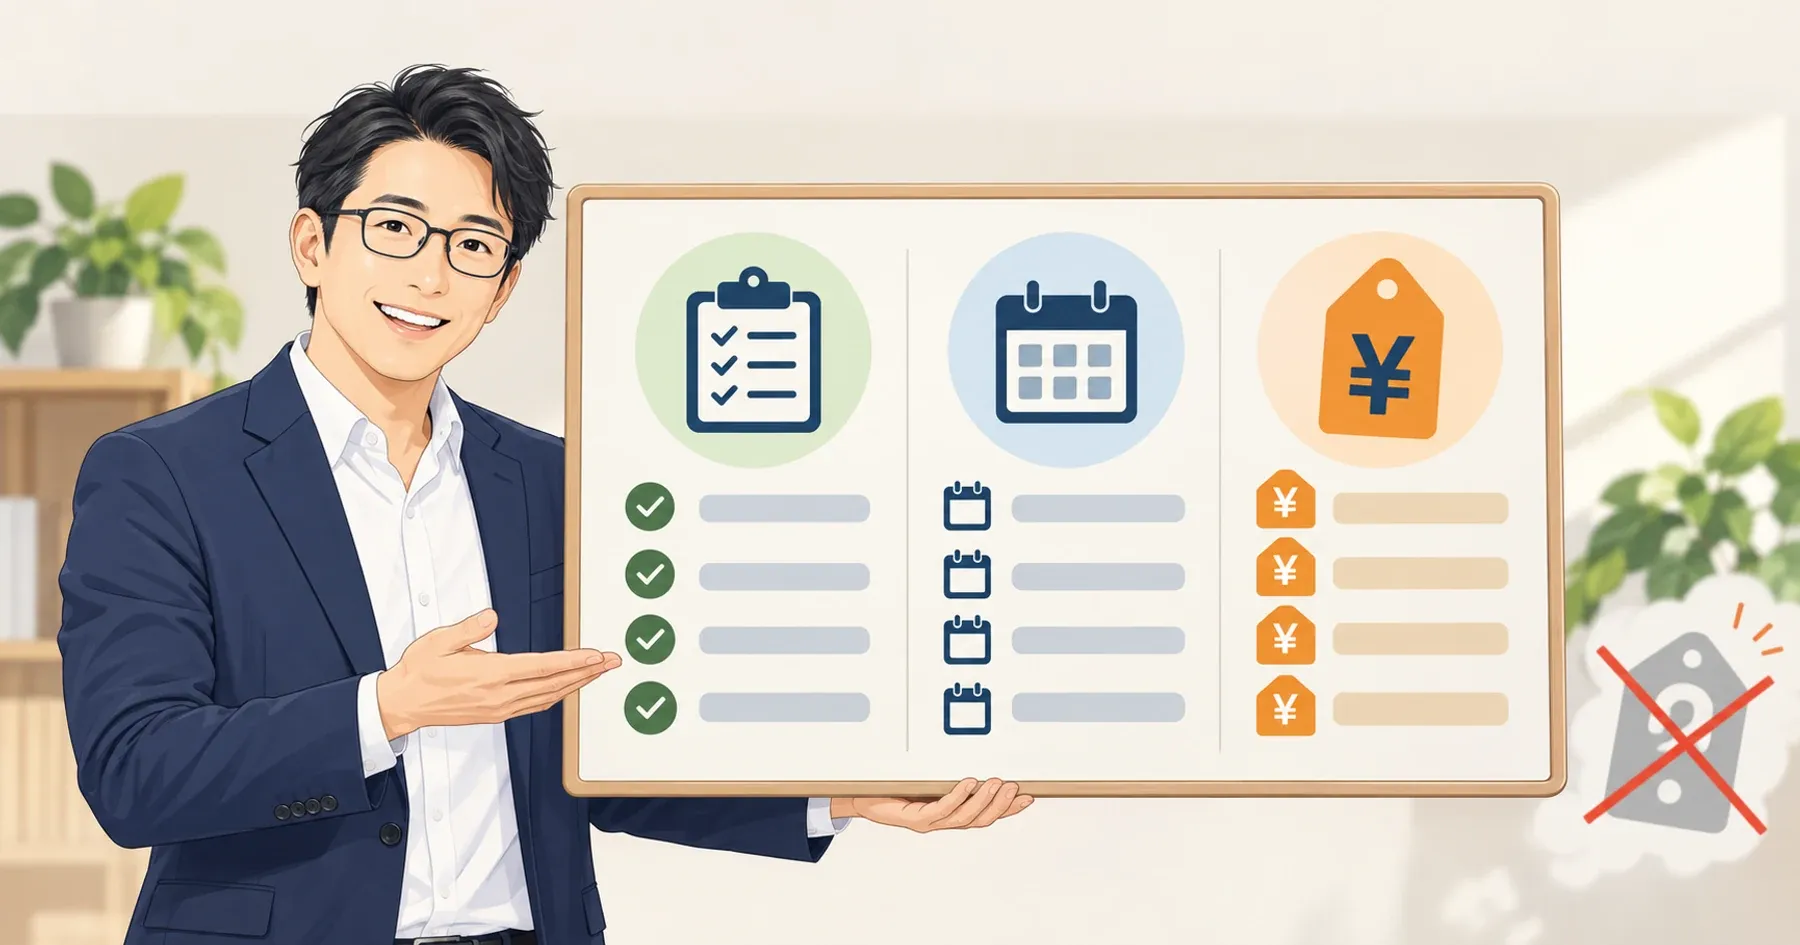
結果は3つです。「当てはまらない」ならやることはなく、「確認が必要」ならお知らせを読んで一言聞けばよく、「対応が必要」なら更新の手順に沿えば大丈夫です。
この基準は、あたたかいデジタルの30秒チェックと同じです。30秒チェックも、サイトが外に見せている情報だけを読んで、この3つでお知らせします。
| 結果 | こんな場合 | やること |
|---|---|---|
| 当てはまらない | ホームページがPHPを使っていない(あらかじめ作ったHTMLだけを見せる静的サイトなど) | 今回の件でやることはありません |
| 確認が必要 | WordPressで、サーバー会社が管理する共用レンタルサーバーを使っている。または質問に「わからない」がある | サーバー会社のお知らせを読み、制作会社に一言聞きます(下の4章) |
| 対応が必要 | うちが直接管理するサーバー(VPS・自社サーバー)で修正版より前。または8.1以前なのに、サーバー会社の修正のお知らせがない | 「PHPの脆弱性の対処ガイド」の順番で更新します |
ヤンのまとめ「当てはまらない」と出たら、そのまま信じていただいて大丈夫です。私たちもそういうときは「今は移行しなくて大丈夫です」とお伝えしています。
「わからない」が多いなら、誰に何を聞けばいいのか?
ホームページを作った制作会社か、サーバー会社に聞けば大丈夫です。下の文面をそのまま送っていただいてもかまいません。
わからないのは悪いことではありません。IPAの事業の報告書によると、大阪商工会議所が中小企業30社のネットワークを見張ったところ、30社すべてで何らかの不正な通信を示す記録が見つかりました。駆けつけて支援した会社についても、報告書は「インシデントの症状にも予兆にも気付いていないケースが殆ど」だったと書いています。13 気づいていない会社のほうが、ずっと多いのです。道がわからないときに道を聞くのは恥ずかしいことではなく、いちばん早く着く方法です。
答えをもらったら、判定表の「わからない」を「はい・いいえ」に書き換えて、もう一度読めば大丈夫です。
ヤンのまとめ聞くのは1分で済みます。答えを待つあいだ落ち着かないなら、30秒チェックで外から見える部分を先に見ていただいてもかまいません。
この判定表でわからないことは何か?
判定表が教えてくれるのは「当てはまるか」だけです。直す前にすでに誰かが入っていたかどうかは教えてくれません。
問診票が病気を診断しないように、この表も侵入されたかどうかを診断しません。30秒チェックも、サイトが外に見せている情報だけを読むので、サーバーの中は見られません。「確認が必要」や「対応が必要」が出たら、修正とあわせて、「パッチの前に侵入されていたら?攻撃の痕跡三つ」も読んでみてください。
ヤンのまとめ表は地図であって、目的地ではありません。ただ、地図があれば、次にどこへ行けばいいかははっきりします。
PHPの脆弱性に当てはまるかについて、よくある質問
WordPressでなければ、当てはまらないのですか?
そうではありません。PHPの公式発表は、Webのリクエストを処理するすべてのPHPを危ない対象としているので、PHPで作ったほかのプログラムも確認が必要です。
共用レンタルサーバーなら、何もしなくていいのですか?
多くの場合、サーバー会社が修正を入れています。ただ、ロリポップ!のように新しいバージョンへの切り替えを求めている会社もあるので、うちの会社のお知らせを一度読んでください。
「確認が必要」と出たら、危ないのですか?
いいえ。まだわからないという意味です。サーバー会社のお知らせと制作会社の答えで、ほとんどは「当てはまらない」か「対応が必要」に整理できます。
SOURCES
- PHP Group 「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日) php.net
- Vercel 「PHP security advisory: php2shell (CVE-2026-109618, CVE-2026-109619)」(2026年10月21日) vercel.com
- W3Techs 「Usage statistics of PHP」(2026年10月24日) w3techs.com
- W3Techs 「Server-side programming languages on .jp sites」(2026年10月24日) w3techs.com
- Bitsight 「CVE-2026-109618 and CVE-2026-109619 (PHP2Shell): Two Critical PHP Remote Code Execution Flaws」(2026年10月21日) bitsight.com
- WordPress.org 日本語 「必須要件」(2025年12月1日公開) ja.wordpress.org
- IPA 「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日公開、10月22日更新) ipa.go.jp
- エックスサーバー 「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」(2026年10月22日掲載) xserver.ne.jp
- さくらインターネット 「【重要】PHPの脆弱性に関する当社の対応状況について」(2026年10月22日、10月23日追記) sakura.ad.jp
- ロリポップ! 「PHPの脆弱性への対応に伴うメンテナンス完了と経緯のご報告」(2026年10月22日) lolipop.jp
- ConoHa WING 「【重要】PHPの脆弱性への弊社対応完了のお知らせ(終報)」(2026年10月22日) conoha.jp
- 韓国の情報保護機関 KISA 보호나라 「PHP 보안취약점(PHP2Shell) 관련 기업 보안 대응 수칙」(韓国語、2026年10月22日) boho.or.kr
- IPA 「中小企業の情報セキュリティ対策支援事業(サイバーセキュリティお助け隊)」2019年度 実証事業 成果報告書(大阪商工会議所、2020年6月15日掲載) ipa.go.jp
- IPA 「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日) ipa.go.jp
何が起きたのかは、リスク編から順にお読みいただけます。
- PHP2Shellとは?中小企業のホームページに何が起きたのか
- うちも当てはまる?PHPの脆弱性 1分判定表(この記事)
- パッチの前に侵入されていたら?攻撃の痕跡三つ
ほかの記事はあたたかいデジタルのブログでご覧いただけます。
質問に答えるより、早く知りたいなら。
サイトのアドレスを入れるだけで、PHPを使っているか、サーバー会社の対応状況はどうかをすぐにお知らせします。当てはまらなければ「今は移行しなくて大丈夫です」とそのままお伝えします。
無料で30秒チェック結果をご覧になってご相談が必要なら あたたかいデジタルに問い合わせる
最終更新 2026年10月26日