PHP2Shellとは?中小企業のホームページに何が起きたのか
2026年10月に公開されたPHPの深刻な脆弱性PHP2Shell。WordPressで会社のホームページを運営する中小企業に何が起きたのか、自社サイトが当てはまるのか、今日まず何を確かめるかをまとめます。
 著者 Jeensuk Yang
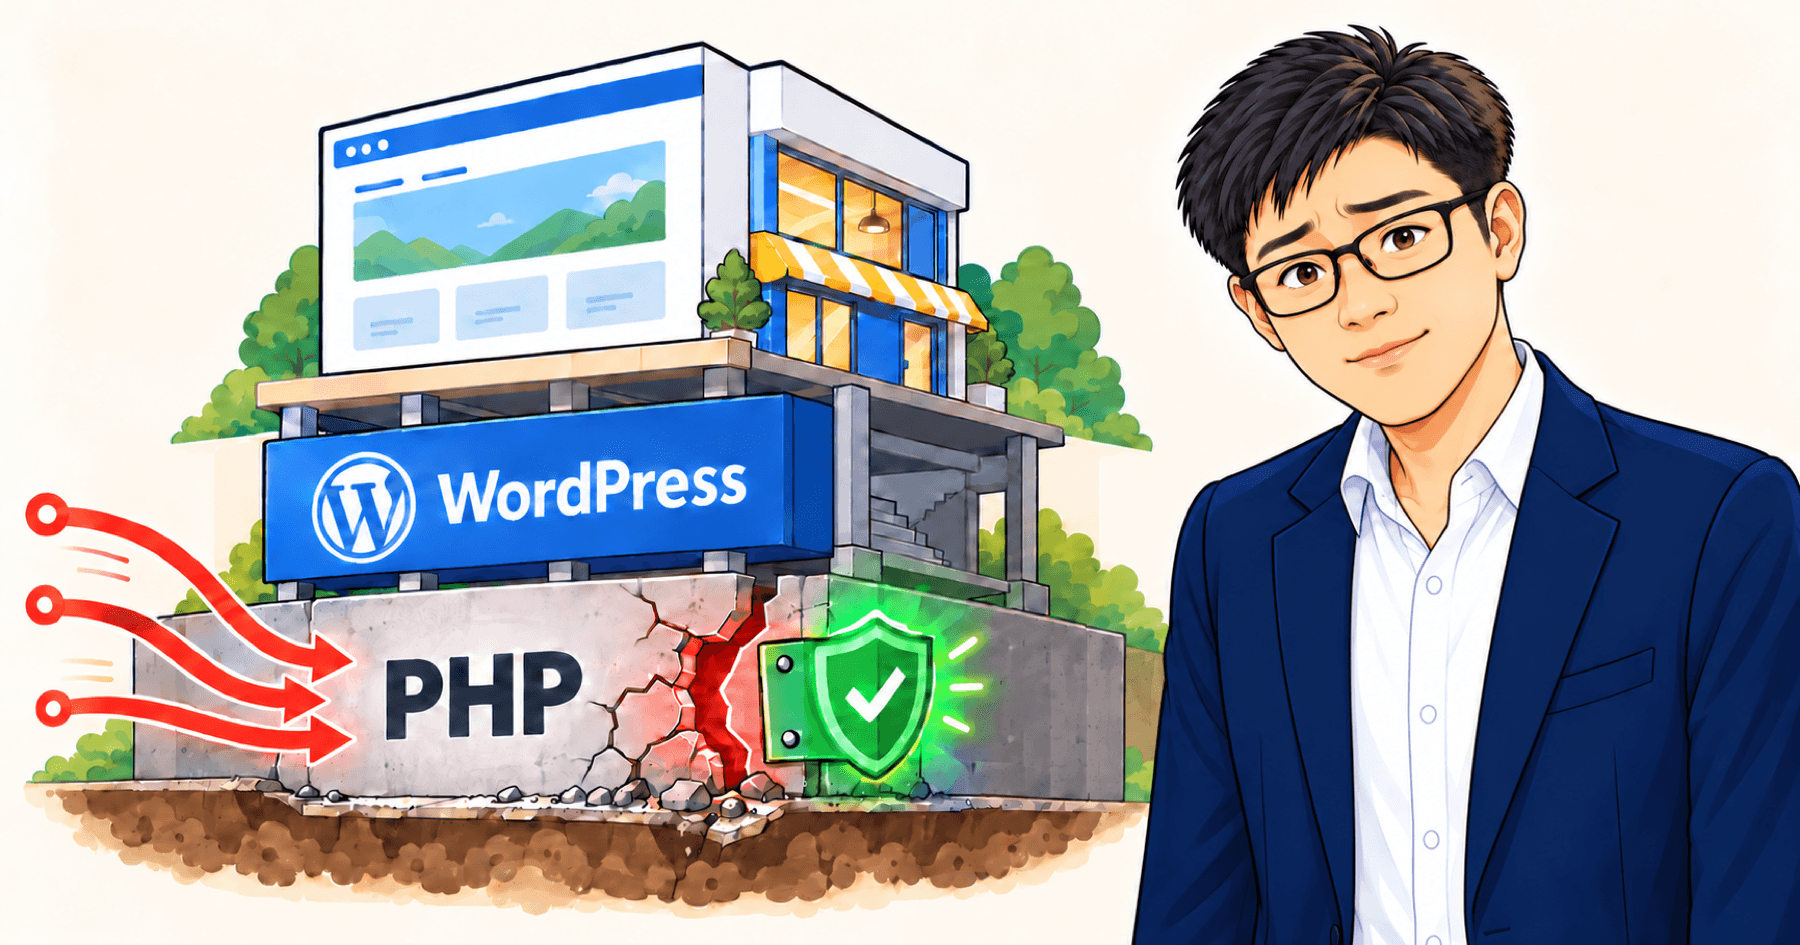
PHPフリー · Webセキュリティ · リスク編 01
?こんな方におすすめです
- WordPressで会社のホームページを運営している方
- レンタルサーバー会社から「緊急メンテナンス」「重要なお知らせ」のメールを受け取った方
- 「WordPressは最新にしているから大丈夫だろう」と思っている方
!この記事でわかること
- PHP2Shellとは何か、どこに穴があいたのか
- 10月20日から22日までに実際に起きたこと
- 自社のサイトが当てはまるか、今日まず何を確かめるか
こんにちは。あたたかいデジタル代表のヤン・ジンソクです。
10月21日の夜、総理大臣がXで「今夜に対応して頂きたい大至急のお願い」を呼びかけました。同じころ、レンタルサーバー会社から緊急メンテナンスのメールを受け取った方も多いでしょう。
「うちのWordPressは最新だし、小さな会社だから関係ない」。そう感じた方にこそ読んでいただきたい記事です。何がどこで壊れたのか、何から確かめればよいのかを、順にご説明します。
穴はWordPressではなく、PHPにあいていました
今回の穴は、WordPressの中ではなく、その下で動くPHPというプログラムにあいていました。だからWordPressやプラグインを最新にしても、それだけではふさがりません。
ホームページを家にたとえてみましょう。外壁や家具はWordPressのテーマとプラグイン。柱や間取りはWordPress本体。そして家全体を支える基礎が、PHPです。
WordPressはPHPの上で動いています。上の階をいくら新しくしても、基礎のひびは埋まりません。
ネットワーク企業のCloudflareも、この脆弱性(セキュリティ上の穴)はPHPの実行環境そのものにあり、サイトのコードやプラグインを更新しても直らないと説明しています。1
ヤンのまとめ「プラグインの更新、完了!」では今回の問題は片づきません。確かめる場所はサーバー側、PHPという基礎です。
10月20日〜22日に何が起きたのか
予告から修正版の公開、各社の緊急メンテナンスまで、わずか二日間の出来事でした。
脆弱性は2件(CVE-2026-109618、CVE-2026-109619)で、まとめて「PHP2Shell(php2shell)」と呼ばれています。見つけたのはCalif、OpenAI、Wizの研究者で、AIを使った調査で発見されました。2·3
| 日付 | 起きたこと |
|---|---|
| 10月20日 | PHPの開発チームが「Upcoming Critical PHP Security Release」で緊急セキュリティリリースを予告。9 |
| 10月21日 | IPA(情報処理推進機構)が「PHPを利用しているものを棚卸ししてください」と事前準備を呼びかけ。公開予定は日本時間23時。7 |
| 10月21日 夜 | 国家サイバー統括室が「公開しているウェブサイトでPHPを使用しているか確認」するよう呼びかけ。総理大臣もXで対応を求める。pixiv、ニコニコ、BASEなどが緊急メンテナンスへ。10 |
| 10月21日 深夜 | 修正版 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 を公開。8 |
| 10月21〜22日 | レンタルサーバー各社が緊急メンテナンス。4 |
| 10月22日 | JPCERT/CCが注意喚起を公開。11 |
ヤンのまとめ国がここまで速く動いたのは、それだけ急ぐ問題だったからです。ただ、急ぐ問題ほど、落ち着いて順番を守ることが大切です。
なぜここまで大騒ぎになったのか
理由は三つあります。
1. ログインしなくても、外からサーバーを動かせる
今回の穴は、パスワードを知らなくても、細工した通信を送るだけでサーバー上でプログラムを動かせてしまう種類のものです。発見者の一社であるWizは、最新のWordPress、Drupal、Joomlaの検証環境でこの攻撃が成り立つことを示し、サーバーのメモリに残ったパスワードやAPIキーが漏れるおそれも指摘しました。2
2. 影響を受けるサーバーがとても多い
PHPは長く世界中のホームページを支えてきた技術です。日本も例外ではなく、使っている言語がわかる.jpサイトの83.5%がPHPで動いています(2026年10月24日時点)。12 だからレンタルサーバー各社が一斉に動きました。
3. 修正版が出る前から情報が出回った
Cloudflareは修正版の公開前から全顧客に防御ルールを入れ、実際に攻撃の通信を観測したと公表しています。1 一方、米国CISAは公表時点で「成功した実際の攻撃は確認していない」としています。13
「攻撃の試み」は複数の企業が観測しました。「攻撃による被害」は、公表時点では確認されていません。
ヤンのまとめ不安をあおる記事も多いのですが、「試み」と「被害」は分けて見てください。そのほうが、今なにをすべきか落ち着いて決められます。
では、御社のサイトは危ないのでしょうか
一般的なレンタルサーバー(共用サーバー)なら、基礎のひびはすでにサーバー会社が埋めている可能性が高いです。主なレンタルサーバー会社は、10月21〜22日にサーバー側でPHPを修正したと公表しました。
| サーバー会社 | 公表された対応(共用サーバー) |
|---|---|
| エックスサーバー | PHP 5.6〜8.5の対象サーバーすべてに修正を適用。「急いでPHPバージョンを変更いただく必要はございません」と案内。14 |
| さくらのレンタルサーバ | 提供しているPHPに必要な修正を適用し、対応は完了と案内。15 |
| ロリポップ! | PHP 5.3〜8.5に修正を適用。あわせて8.2以降への切り替えを依頼。16 |
| ConoHa WING | 提供中のすべてのPHPバージョンに修正を適用。お客様によるバージョン変更は不要と案内。17 |
それでも「うちのような小さな会社は狙われない」と思われるかもしれません。2019年の調査では、自社が攻撃の対象になる可能性を「高い」「やや高い」と答えた中小企業の経営者は、合わせて6.2%でした。ところが、約2割はすでに攻撃の被害を経験していました。18 IPAの調査でも、中小企業の不正アクセスの原因で最も多かったのは「脆弱性(セキュリティパッチの未適用等)を突かれた」48.0%です。19 狙われるのは会社の大きさではなく、ふさがれていない穴です。
そのうえで、次のどれかに当てはまる場合は話が変わります。
- VPSや自社サーバーのように、サーバーの管理を自社(または制作会社)がしている
- 修正される前に、すでに侵入されていた可能性がある
- 10月23日にPHP開発チームが公表した、条件の限られた別の脆弱性に当てはまる
ヤンのまとめ多くのレンタルサーバーのサイトは、すでに手当てが済んでいる可能性が高いです。上の三つに当てはまるかだけ確かめてください。三つそれぞれは、続きの記事で一つずつご説明します。
では、今日やることは?
選択肢は三つです。どれも10分かかりません。
契約しているサーバー会社の「重要なお知らせ」で、PHPの修正が済んでいるかを確かめます。いちばん確実な方法です。
WordPressの管理画面の「ツール → サイトヘルス → 情報 → サーバー」で確認できます。20 修正後も以前の番号が表示されるサーバー会社もあります。
「うちのサイトはレンタルサーバーですか、VPSですか?」制作会社に任せているなら、こう聞いてみてください。
どれを選ぶかは御社のご判断です。ただ、私はCから始めることをおすすめします。
ヤンのまとめ今回いちばん困るのは、穴そのものより「誰が直すのか、誰も知らない」状態です。まずそこを決めておきましょう。わからないことは恥ずかしいことではなく、出発点です。
PHP2Shellについてよくある質問
WordPressとプラグインを最新にすれば解決しますか?
いいえ。穴はWordPressではなく、その下のPHPにあります。サーバーのPHPを修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)にする必要があります。
レンタルサーバーを使っていれば、何もしなくていいですか?
ほとんどの場合はそうです。共用サーバーならサーバー会社がすでに修正している可能性が高いです。ただし、サーバー会社のお知らせで確かめ、修正前に侵入されていないかは別に確認するのがおすすめです。
自社サイトのPHPのバージョンはどこで見られますか?
WordPressの管理画面の「ツール → サイトヘルス → 情報 → サーバー」に表示されます。番号を変えずに修正したサーバー会社もあるので、お知らせとあわせて確認してください。
攻撃を受けたかどうかは、どうすればわかりますか?
JPCERT/CCが示した三つの痕跡で確かめます。確認の手順は、このシリーズの4本目で詳しくご説明します。
SOURCES
- Cloudflare Blog 「Cloudflare deploys protections against php2shell vulnerability」(2026年10月21日) blog.cloudflare.com
- Wiz Research 「PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet」(2026年10月21日) wiz.io
- BleepingComputer 「PHP ships emergency patches for critical PHP2Shell flaws」(2026年10月21日) bleepingcomputer.com
- 日経クロステック(2026年10月21日) xtech.nikkei.com
- Rapid7 ETR(2026年10月21日) rapid7.com
- TechTarget 「PHP2Shell: 22M exposed servers at risk as emergency patches released」(2026年10月21日) techtarget.com
- IPA 「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日、10月22日更新) ipa.go.jp
- PHP Group 「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日) php.net
- PHP Group 「Upcoming Critical PHP Security Release」(2026年10月20日) php.net
- GIGAZINE 「ニコニコやpixivなど各種ウェブサイトおよびアプリがPHPの緊急パッチに対応するべくメンテナンス入り」(2026年10月21日) gigazine.net
- JPCERT/CC 注意喚起 JPCERT-AT-2026-0033(2026年10月22日) jpcert.or.jp
- W3Techs 「Usage statistics of server-side programming languages for websites, .jp」(2026年10月24日確認) w3techs.com
- CISA 「Critical Vulnerabilities in PHP Require Immediate Patching」(2026年10月21日) cisa.gov
- エックスサーバー お知らせ(2026年10月22日、10月23日時点の状況) xserver.ne.jp
- さくらインターネット お知らせ(2026年10月22日、10月23日追記) sakura.ad.jp
- ロリポップ! 「PHPの脆弱性への対応に伴うメンテナンス完了と経緯のご報告」(2026年10月22日) lolipop.jp
- ConoHa WING 「【重要】PHPの脆弱性への弊社対応完了のお知らせ(終報)」(2026年10月22日) conoha.jp
- ScanNetSecurity 「サイバーリスク対応優先度は経営課題 12 項目中最下位」(日本損害保険協会の調査、2020年1月30日) scan.netsecurity.ne.jp
- IPA 「2024年度中小企業等実態調査結果」速報版(2025年2月14日) ipa.go.jp
- Rocket Boys(2026年10月21日) rocket-boys.co.jp
PHP2Shellをきっかけに、中小企業のホームページが知っておきたいリスクを5本にまとめます。
- PHP2Shellとは?(この記事)
- パッチが済んだのに、なぜ安心できないのか?三つのケース(準備中)
- VPS・自社サーバーのPHPサイトは、なぜまだ危ないのか(準備中)
- パッチの前に侵入されていたら?攻撃の痕跡三つ(準備中)
- PHP 8.2のサポート終了(12月31日)までに決めておくこと(準備中)
ほかの記事はあたたかいデジタルのブログでご覧いただけます。
自社のサイトが当てはまるか、30秒で確かめましょう。
サイトのアドレスを入れるだけで、PHPを使っているか、サーバー会社の対応状況はどうかをすぐにお知らせします。当てはまらなければ「今は移行しなくて大丈夫です」とそのままお伝えします。
無料で30秒チェック結果をご覧になってご相談が必要なら あたたかいデジタルに問い合わせる
最終更新 2026年10月25日