메일 발송 외주 한 곳이 뚫리자, 수십 개 회사의 회원 정보가 함께 나갔습니다 — 유미르링크(ユミルリンク) Cuenote FC 사건
메일 발송을 맡긴 업체 한 곳이 뚫리자 수십 개 회사의 회원 정보가 함께 나갔습니다. 무엇이 나갔고, 우리 회사는 무엇을 확인해야 하는지 정리했습니다.
 글쓴이 Jeensuk Yang후지쯔, 메타, 암웨이 등 일본·미국 시장의 대기업과 한중일미 글로벌 프로젝트에서 25년간 IT팀을 이끌었습니다. 그 경험을 중소기업의 첫걸음에 씁니다.
약 19분
한눈에 보기
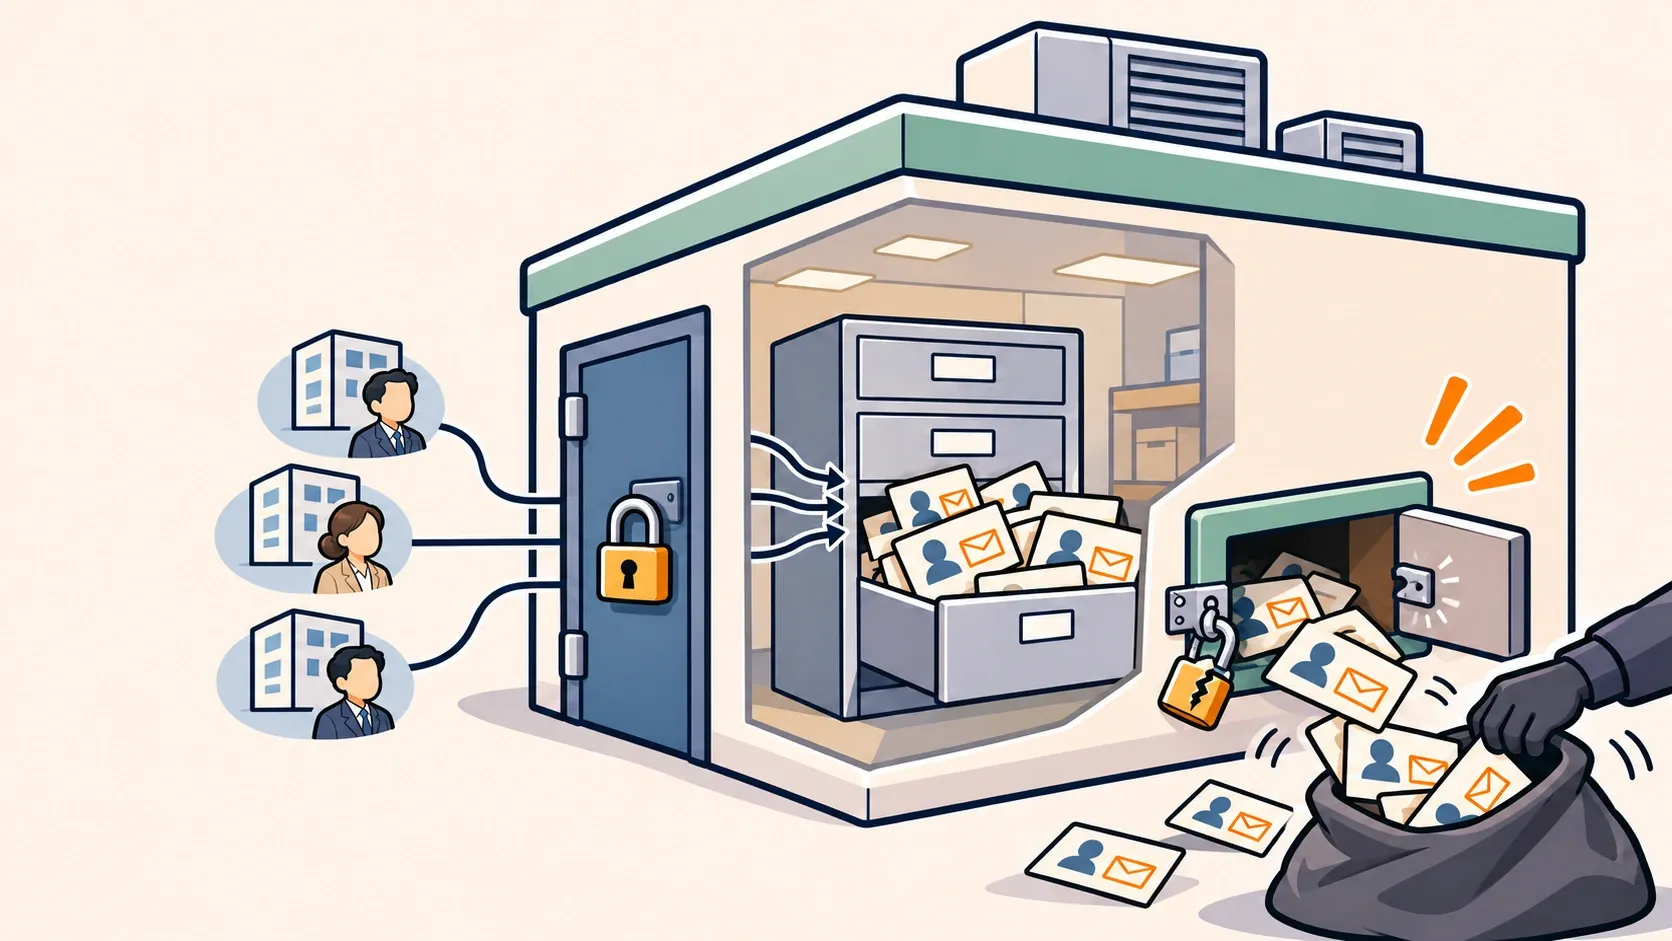
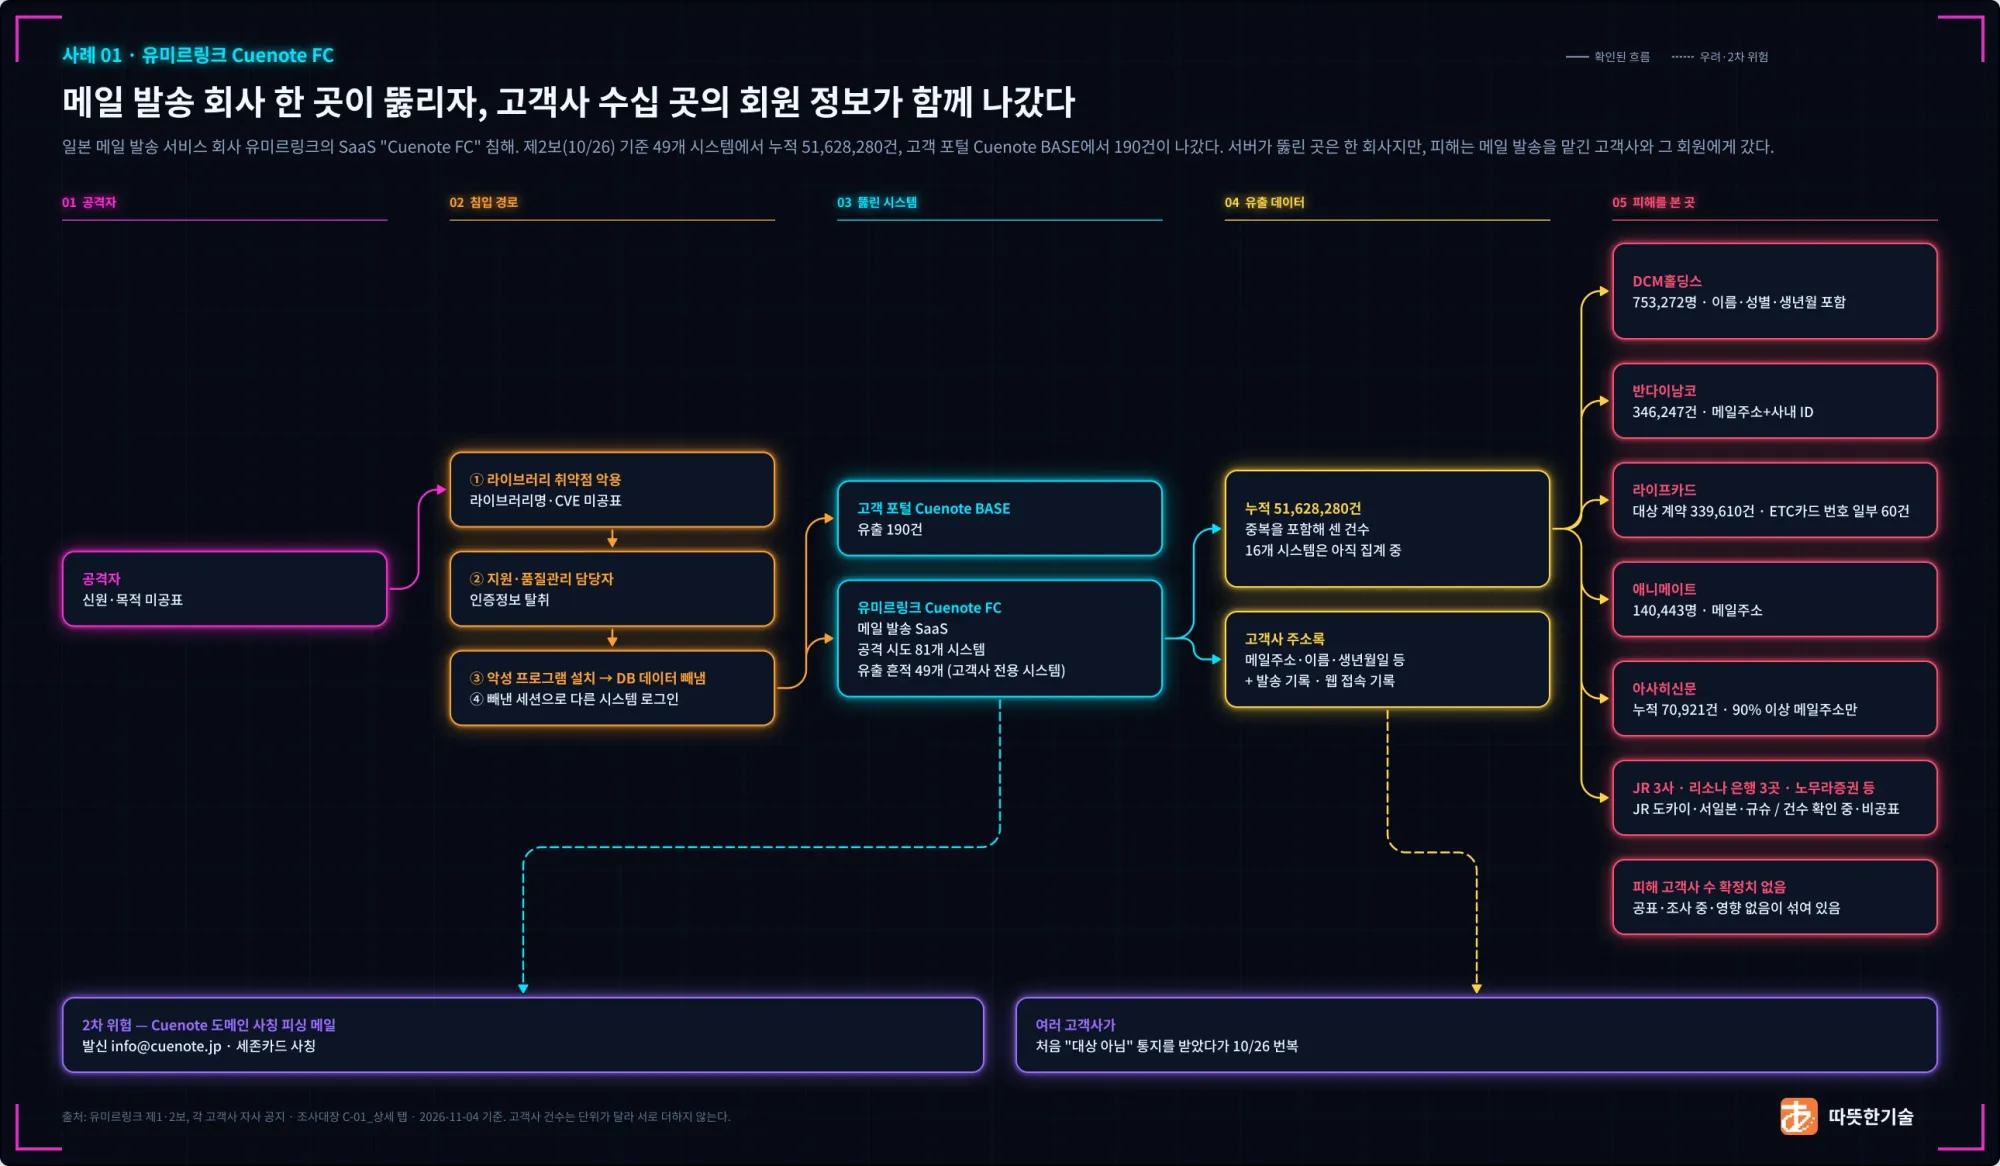
2026년 10월, 일본의 메일 대량 발송 서비스 「Cuenote FC(큐노트 FC)」를 운영하는 유미르링크(ユミルリンク)가 부정 접근을 당해, 고객사들의 개인정보가 유출됐습니다. 고객사들이 메일을 보내려고 맡겨 둔 주소록이 빠져나갔고, 회사가 밝힌 숫자는 49개 시스템, 延べ(노베) 51,628,280件입니다. 그 뒤로 JR 3사, 은행, 카드사, 신문사, 지자체까지 고객사들이 줄줄이 사과 공지를 냈어요. 우리 회사가 직접 뚫리지 않아도, 메일 발송을 맡긴 업체 한 곳이 뚫리면 공지와 사과는 우리 회사 이름으로 나간다는 것, 이게 이 사건의 핵심입니다.
언제
- 10월 16일 아침에 이상을 처음 알아챘습니다. 10월 19일 제1보, 10월 26일 제2보가 나왔습니다.
- 11월 4일 현재 유미르링크의 제3보는 없습니다.
누가
- 유미르링크(ユミルリンク, 도쿄증권거래소 그로스 상장). 기업·지자체가 쓰는 메일 대량 발송 서비스 「Cuenote FC」와 고객 포털 「Cuenote BASE」를 운영합니다.
무엇이, 몇 건 나갔나
- Cuenote FC: 한 회사 전용 시스템 49개에서 延べ51,628,280件. 여러 회사가 함께 쓰는 공용 시스템에서 나간 건 0件입니다.
- 나간 것: 수신자 메일주소와 고객사가 넣어 둔 속성(성명, 도도부현, 생년월일 등. 회사마다 다름), 발송 기록, 메일매거진 등록 기록, 고객사 담당자 정보.
- Cuenote BASE: 계약자 정보 190件이 다른 이용자에게 보이는 상태였습니다(회사명, 성명, 전화번호, 메일주소).
- 아직 16개 시스템은 건수를 세는 중입니다. 숫자는 더 늘 수 있습니다.
- 「延べ」는 같은 사람이 여러 번 들어가 있어도 그대로 센 숫자입니다. 사람 수가 아닙니다.
왜 뚫렸나 (공식 발표 기준)
- 프로그램 라이브러리(여러 프로그램이 같이 쓰는 부품 코드)의 취약점으로 들어왔습니다.
- 이어서 서포트·품질관리 담당자의 인증정보를 손에 넣고, 불법 프로그램을 심어 데이터베이스를 읽어 냈습니다. 같은 인증정보로 다른 시스템에도 들어가려 했습니다.
지금 상황
- 고객사 공지가 10월 26일~30일에 몰렸습니다. 처음엔 「대상 아님」이라고 들었다가 10월 26일에 뒤집힌 회사가 많습니다.
- 유미르링크는 유출 정보가 공개되거나 악용된 사실은 제2보 시점에 확인하지 않았다고 했습니다. 다만 Cuenote 도메인을 사칭한 피싱 메일은 이미 돌았습니다.
우리 회사가 지금 확인할 것
- 메일 발송, 설문, 이벤트 접수처럼 고객 명단을 외부 서비스에 맡긴 곳을 목록으로 적어 보세요. 대행사가 쓰는 서비스까지 포함입니다.
- 업체가 「영향 없음」이라고 처음 답해도 그대로 고객에게 전하지 마세요. 이번엔 열흘 사이에 여러 번 뒤집혔습니다. 「확인되지 않음」인지 「영향 없음」인지 먼저 되물으세요.
- 발송용 주소록에 넣는 항목을 줄이세요. 넣지 않은 정보는 나가지 않습니다.
- 외부 서비스 관리 계정의 비밀번호를 바꾸고 2단계 인증을 켜세요.
- 우리 회사를 사칭한 메일이 돌 때 고객에게 줄 안내 문구를 미리 정해 두세요.
정확히 어떤 일이 있었던 건가요?
날짜순으로 보면 이렇습니다. 근거는 유미르링크의 제1보1와 제2보2입니다.
- 10/16 06:49, 직원이 「システム01(시스템 01)」에서 자기 계정이 이상하다는 걸 알아챘습니다. 10:10에 라이브러리 취약점이 들어온 길이라고 보고 의심 IP를 막았어요. 저녁 20:10에는 고객 포털 Cuenote BASE에서 다른 이용자 정보가 보인다는 걸 알고 멈췄고, 20:46에 패치를 적용했습니다.
- 10/17 시스템 02에서 불법 프로그램을 찾아 멈췄습니다. 전 시스템 점검을 시작하고 외부 보안 전문가에게 맡겼습니다.
- 10/18 시스템 03·04·05·07에서 불법 프로그램이 나왔습니다. 시스템 04에서는 서포트·품질관리 담당자 계정으로 불법 로그인한 흔적이 나왔어요. 그 데이터센터의 전 시스템을 예방 차원에서 멈추고, 로그인 화면과 API(프로그램끼리 데이터를 주고받는 창구)에 IP 제한을 걸었습니다.
- 10/19 경시청과 개인정보보호위원회에 알렸고, 제1보를 냈습니다. 이때는 「5개 시스템, 메일주소를 포함한 정보 延べ約900万件」이었습니다.
- 10/20 멈췄던 시스템을 다시 켰습니다. 같은 날 밤 시스템 03을 거쳐 시스템 08에도 들어온 사실을 확인했습니다.
- 10/22 전 시스템의 로그인·조작 기록을 거슬러 올라가 조사하기 시작했습니다.
- 10/25 밤 21:45, 42개 시스템에서 추가로 불법 접근과 데이터 반출을 확인했습니다.
- 10/26 낮 12:30까지 그 고객사들에 연락하고, 17:00에 제2보를 냈습니다. 숫자가 延べ51,628,280件으로 커졌습니다.
- 11/04 현재 제3보는 없습니다. Cuenote 안내 페이지3의 최신도 10/26 제2보입니다.
어떤 정보가, 얼마나 나갔나요?
유미르링크 제2보 기준으로 정리하면 이렇습니다.
- Cuenote FC 전용 시스템: 78개 시스템에 침입 시도, 49개 시스템에서 유출 흔적, 延べ51,628,280件.
- Cuenote FC 공용 시스템: 3개 시스템에 침입 시도, 유출 0件.
- Cuenote BASE: 계약자 정보 190件이 보이는 상태였습니다.
- 나간 데이터 종류: 주소록(메일주소와 성명·도도부현·생년월일 같은 속성), 발송 기록(메일주소 포함), 메일매거진 등록·마이페이지 변경 기록, Cuenote를 쓰는 고객사 담당자 정보(성명, 메일주소, 주소, 전화번호).
- 영향 없다고 한 서비스: Cuenote SR-S, SMS, Auth, Survey, Push, 안부 확인 서비스.
주소록에 무엇을 넣었는지는 회사마다 달라요. 그래서 「무엇이 나갔나」는 고객사 공지를 하나하나 봐야 압니다. 예를 들어 아사히신문사(朝日新聞社)는 9할 이상이 메일주소만이었다고 했고, DCM은 성명·성별·생년월까지 나갔다고 했습니다.
「延べ51,628,280件」은 5천만 명이 피해를 봤다는 뜻인가요? 고객사 숫자를 더하면 전체가 되나요?
아닙니다. 延べ(노베)는 우리말로 「연인원」 같은 개념이에요. 같은 사람이 세 군데 메일매거진에 등록돼 있으면 세 번 셉니다. 사람 수가 아니라 「기록이 몇 줄 나갔나」에 가까운 숫자입니다.
고객사 공지를 보면 차이가 보입니다. 밸류커머스(バリューコマース)는 같은 데이터를 중복 빼면 6,096件, 중복 넣으면 7,588件4이라고 두 숫자를 같이 냈어요.
고객사 숫자를 더하면 안 되는 이유도 같이 짚어 둘게요. 네 가지입니다.
- 이미 들어 있는 숫자입니다. 49개 시스템은 고객사 전용 시스템이에요. 각 고객사 숫자는 51,628,280件 안에서 나온 겁니다. 더하면 두 번 세는 거예요.
- 단위가 다릅니다. 件(건), 人(명), 者(명), 対象契約数(대상 계약 수), 延べ件, のべ人이 섞여 있어요. 사람 수와 계약 수와 연 건수는 더할 수 없습니다.
- 아직 다 세지 않았습니다. 16개 시스템이 집계 중이고, 건수를 「확인 중」이라고 한 고객사도 많습니다.
- 고객사끼리 더해도 사람 수가 아닙니다. 한 사람이 여러 회사 메일을 받으면 여러 번 들어갑니다.
그래서 이 글에서는 고객사 숫자를 서로 더하지 않고, 원래 숫자에도 합치지 않습니다.
누가 피해를 봤나요?
11/04까지 자기 공지로 건수를 밝힌 곳 중 큰 숫자만 보면 이렇습니다(단위가 달라 크기 비교는 참고용).
- 소매: DCM(홈센터) 753,272人, 아니메이트(アニメイト) 140,443人(메일주소만)
- 엔터테인먼트: 반다이남코(バンダイナムコ) 「THE GUNDAM BASE MEMBERS」 346,247件
- 카드: 라이프카드(ライフカード) 対象契約数 339,610件
- 신문·출판: 아사히신문사 延べ7万921件, 인프레스(インプレス) 약 58,000件, 마이니치신문사(毎日新聞社) 延べ2328件
- IT·통신: NTTPC 60,929件, 사이보우즈(サイボウズ) 23,392件
- 업계 단체: 제약 4단체의 PRAISE-NET 30,750件(메일주소만)
- 지자체: 사이타마현(埼玉県) 669者, 미에현(三重県) のべ156人
건수를 아직 못 밝힌 곳도 많아요. JR도카이·JR니시니혼·JR규슈(エクスプレス予約·スマートEX 회원), 리소나(りそな) 3개 은행, 노무라증권(野村證券), 소스넥스트(ソースネクスト), 센덴카이기(宣伝会議), 아스마크(アスマーク), 일본능률협회매니지먼트센터(JMAM), 아이스타일(アイスタイル, @cosme)이 그렇습니다. 센덴카이기는 자사 발표를 PR TIMES5로 냈습니다.
보도로만 나온 곳도 있습니다. ABC뉴스 보도에 따르면6 카드사 페르소나(ペルソナ)의 회원 메일주소 28,052件이 대상입니다. 11월 4일 현재 회사 자체 공지는 찾지 못했습니다.
지자체는 직접 Cuenote를 쓰지 않았는데도 피해를 봤어요. 사이타마현은 위탁처 ナレッジクライマー(날리지클라이머)를, 미에현은 위탁처 サンケイリビング新聞社(산케이리빙신문사)를 거쳐서입니다. 후루사토납세 사이트 사토후루(さとふる)도 일부 메일 발송에 Cuenote FC를 썼다고 지자체에 보고했고, 정리 기사에 따르면7 10월 28일 기사 기준 31개 지자체가 주의 공지를 냈습니다. 공지를 냈다고 그 지자체 기부자 정보가 나갔다는 뜻은 아닙니다.
왜 처음엔 「대상 아님」이라던 회사들이 나중에 피해를 발표했나요?
이 사건에서 가장 눈여겨볼 부분입니다. JR 3사는 10/16에 「영향 없음」, 리소나는 10/21에 「반출 없음」, 사이보우즈는 10/20에, PRAISE-NET은 10/19에 「대상 아님」이라고 들었고, JMAM은 10/20에 「유출 미확인」이라는 보고를 받았습니다. 그런데 10/26에 모두 뒤집혔어요.
이유는 유미르링크가 10/22부터 전 시스템 기록을 거슬러 조사해 10/25 밤에 42개 시스템을 더 찾았기 때문입니다. 유미르링크는 개별 연락을 받지 않은 고객을 「현재 유출이 확인되지 않은」 상태라고 표현했습니다. 「확인되지 않음」은 「없음」과 같은 말이 아니에요. 16개 시스템은 지금도 집계 중입니다.
왜 뚫린 건가요?
유미르링크가 밝힌 순서는 이렇습니다.
- 프로그램 라이브러리의 취약점(보안 구멍)을 이용했습니다.
- 서포트·품질관리 담당자의 인증정보(아이디·비밀번호 같은 로그인 정보)를 손에 넣었습니다.
- 불법 프로그램을 심어 데이터베이스 내용을 읽고 밖으로 내보냈습니다.
- 세션 정보(로그인한 상태를 유지하는 표)를 훔쳐 로그인했습니다.
- 같은 인증정보로 다른 시스템에도 들어가려 했습니다.
한 곳의 구멍이 담당자 계정을 거쳐 여러 시스템으로 번진 구조입니다. 공격자가 누구인지, 돈을 요구했는지는 공지에 나오지 않습니다.
회사는 어떻게 대응했나요?
유미르링크는 취약한 프로그램을 고치고, 서포트·품질관리 담당자 계정을 지우고, 로그인 화면과 API에 IP 제한을 걸었습니다. 경시청, 개인정보보호위원회, JIPDEC에 보고했고요. 고객에게는 Cuenote 비밀번호를 바꾸고, 같은 비밀번호를 쓰는 다른 서비스도 바꾸고, 2단계 인증을 켜라고 권했습니다.
사칭 메일 주의도 냈습니다. 발신자가 info@cuenote.jp로 보이고 표시 이름은 카드 브랜드인 피싱 메일이 돌았는데, 유미르링크는 자사와 무관하다고 밝혔습니다. 실적 영향은 「확인중」이라고만 발표했습니다.
고객사들은 각자 공지를 내고, 개별 메일을 보내고, 개인정보보호위원회에 보고했습니다. 메일 발송을 멈춘 곳도 많아요. 마이니치신문은 두 번 멈췄습니다. 반다이남코는 「이번 건과 관련된 메일에는 URL을 넣지 않는다」고 미리 알렸어요. 고객이 진짜와 가짜를 가릴 기준을 먼저 준 겁니다.
기사마다 숫자가 다른 이유는 뭔가요?
세 가지 때문입니다.
- 제1보와 제2보가 다릅니다. 제1보는 5개 시스템 延べ約900万件, 제2보는 49개 시스템 延べ51,628,280件입니다.
- 「50시스템」 「81시스템」은 계산한 숫자입니다. 보도8의 「50시스템」은 Cuenote FC 49개에 BASE 1개를 더한 거예요. 「81시스템」은 공용 3개와 전용 78개를 더한 겁니다. 제2보 표에 이 합계가 직접 쓰여 있지는 않습니다.
- 고객사 숫자가 정정됐습니다. 아니메이트는 제1보에서 성별·도도부현·회원코드도 나갔다고 했다가 메일주소만으로 정정했습니다. 사이보우즈도 숫자를 정정했어요. 제1보를 옮긴 기사에는 옛 정보가 남아 있습니다.
이번 공격에 AI가 쓰였나요?
이번 사건에 AI가 쓰였다는 공식 발표나 보도는 없습니다.
다만 AI가 약점을 찾고 공격 방법까지 만드는 일, 흔히 'AI 해킹'이라고 부르는 일이 가능하다는 것은 이미 확인됐어요.
- Anthropic은 자사 모델 Claude Mythos Preview가 주요 OS와 브라우저에서 고위험 취약점을 수천 건 찾았다고 공개9했습니다. 이 모델은 일반에 공개하지 않았습니다(평가 내용10).
- 보안 회사 Wiz는 PHP 엔진의 원격 실행 취약점 「PHP2Shell」을 AI로 찾았다고 밝혔습니다11. Amazon은 이 취약점이 공개되기 4일 전에 이미 공격 시도를 관측했고요12.
- 같은 10월, 일본 기업 약 20곳을 노린 공격 인프라에서 AI 침투 테스트 도구 ARTEX가 확인됐다고 GMO 이에라에가 발표했습니다13.
여기서부터는 제 해석입니다. 이번 사건에 AI가 쓰였다는 말이 아닙니다.
저는 이번 사건을 작은 라이브러리 하나의 구멍이 사다리를 타듯 올라간 일로 봅니다. 라이브러리에서 담당자 계정으로, 담당자 계정에서 여러 시스템으로 올라갔어요. 예전에는 사람 눈으로 찾기 어려웠던 이런 구멍을, 이제 AI는 짧은 시간에 찾아낸다고 봅니다.
저는 위의 Glasswing 공개를, 지키는 쪽이 AI로 구멍을 먼저 찾아 막으려는 시도로 읽습니다. 그런데 공격자도 같은 무기를 씁니다. 우리가 AI로 문제를 풀려는 것처럼, 공격자는 AI로 우리를 칠 곳을 찾습니다. AI로 일이 편해진 만큼 해킹도 편해졌어요. 저는 사이버 공격이 앞으로도 계속 늘 가능성이 높다고 봅니다.
제가 직접 겪은 일도 적어 둡니다. AI와 함께 보안 점검 툴을 만들던 중이었습니다. Claude가 제가 처음 보는 메시지를 띄웠어요. 이런 툴을 상위 모델(Opus 5.5 이상)로 만드는 것은 허용되지 않으니, 낮은 모델로 만들지 그만둘지 고르라는 내용이었습니다. 저는 Mythos·Glasswing 일이 있었기에 Anthropic이 더 앞서서 조심하는 것이라고 봅니다. AI를 만드는 회사가 이 정도로 경계한다는 점을 알아 두는 것이 중요하다고 생각해요.
그래서 저는, 악의를 가진 쪽이 이런 AI를 쓴다고 가정하고 대비해야 한다고 봅니다. 이번 사건처럼 라이브러리 하나의 구멍에서 시작되는 공격은, 구멍을 찾는 속도가 빨라질수록 더 자주 나올 수 있다고 생각해요. AI로 일이 편해진 만큼, 더 깊이 주의해야 할 때입니다.
우리 회사와 무슨 상관인가요? 맡긴 업체를 거쳐 들어오는 '공급망 공격'
이번처럼 우리 회사가 아니라 일을 맡긴 업체를 거쳐 피해가 들어오는 공격을 '공급망 공격'이라고 부릅니다. 메일 발송 업체에 맡긴 주소록도 우리 회사의 고객정보입니다. 업체가 뚫려도 공지, 개별 통지, 개인정보보호위원회 보고는 우리가 합니다. 이번에도 고객사들이 각자 자기 이름으로 사과했어요.
저는 이게 당연하다고 봅니다. 고객은 메일 발송 업체를 보고 정보를 맡긴 게 아닙니다. 우리 회사를 보고 맡겼어요. 그러니 맡긴 업체가 사고를 내도 책임은 우리가 지고, 개인정보보호위원회 보고 같은 사고 대응도 우리가 하는 겁니다. 지금은 협력업체 관리에 크게 주의를 기울여야 할 때입니다.
업체 보고를 받을 때는 말을 나눠 들어야 합니다. 저는 「확인되지 않음」 「영향 없음」 「대상 아님」을 서로 다른 상태로 봅니다. 아직 세지 않은 것과, 세어 봤더니 0인 것은 다릅니다. IT에서 null(아직 값이 없음)과 0(세어 봤고, 그 값이 0임)을 구분하는 것과 같아요. 이번에도 처음의 「영향 없음」 「대상 아님」이 10/26에 뒤집혔습니다. 업체가 어느 말을 썼는지, 회사 안에서 분명히 나눠 기록해야 할 때입니다.
그리고 나간 건 「이 사람이 이 회사의 고객이다」라는 관계 정보입니다. 회원ID, 가타카나 성명, 계약 코스, 카드 명칭이 같이 나간 곳도 있어요. 이런 정보가 있으면 그 회사를 사칭한 메일이 훨씬 그럴듯해집니다. DCM은 자사 정식 발신 주소로 와도 비밀번호나 카드번호를 요구하면 응하지 말라고 안내했습니다. 발신자 표시는 꾸밀 수 있기 때문입니다.
넣지 않은 정보는 나가지 않습니다. DCM은 비밀번호·포인트 정보를 메일 발송에 쓰지 않아서 그 부분은 대상이 아니었어요. 우리 회사 주소록에 꼭 필요한 항목만 들어 있는지, 오늘 한 번 열어 보세요.
입구는 메일 발송을 맡긴 업체의 라이브러리 하나였습니다. 공격자는 AI라는 같은 무기로 밖에서 보이는 틈을 찾습니다. 우리도 AI로 밖에서 먼저 점검해야 합니다.
무료 외부 노출 점검실제로 일어난 일 (공식 발표 기준)
- 2026-10-16 06:49 유미르링크 직원이 시스템 01에서 계정 이상을 알아챔. 10:10 침입 경로를 라이브러리 취약점으로 특정, 의심 IP 차단. 20:10 Cuenote BASE 정지, 20:46 패치 적용. — 유미르링크 제2보2
- 2026-10-17 04:43 시스템 02에서 불법 프로그램 발견·정지. 전 시스템 점검 시작, 외부 보안 전문가에 의뢰. — 유미르링크 제2보2
- 2026-10-18 시스템 03·04·05·07에서 불법 프로그램 발견. 시스템 04에서 서포트·품질관리 담당자 계정 불법 로그인 발견. 해당 데이터센터 전 시스템 정지, 로그인 화면·API에 IP 제한. — 유미르링크 제2보2
- 2026-10-19 경시청 신고, 개인정보보호위원회 보고. 제1보 발표: 5개 시스템, 메일주소를 포함한 정보 延べ約900万件 반출 추정. — 유미르링크 제1보1
- 2026-10-20 JIPDEC 보고, 정지 시스템 재개. 21:29 시스템 03을 거쳐 시스템 08에 불법 접근한 사실 확인. — 유미르링크 제2보2
- 2026-10-22 전 시스템 로그인·조작 기록 소급 조사 시작. — 유미르링크 제2보2
- 2026-10-25 21:45 추가로 42개 시스템에서 불법 접근·데이터 반출 확인. — 유미르링크 제2보2
- 2026-10-26 12:30까지 해당 고객사에 연락. 17:00 제2보: Cuenote FC 전용 시스템 49개 延べ51,628,280件, 공용 시스템 0件, Cuenote BASE 190件, 16개 시스템 집계 중. — 유미르링크 제2보2, Cuenote 안내 페이지3
- 2026-11-04 현재 유미르링크 제3보 없음. — Cuenote 안내 페이지3
피해를 공표한 회사와 나간 정보
| 회사(서비스) | 무엇이 | 건수(단위 그대로) | 발표일 | 근거 |
|---|---|---|---|---|
| 유미르링크 (Cuenote FC) | 주소록(메일주소·속성), 발송 기록, 웹 등록 기록, 이용 고객사 담당자 정보 | 延べ51,628,280件 (49개 시스템, 16개 시스템 집계 중) | 10/26 제2보 | ymir.co.jp2 |
| 유미르링크 (Cuenote BASE) | 계약자의 회사명, 성명, 전화번호, 메일주소가 보이는 상태 | 190件 | 10/26 제2보 | ymir.co.jp2 |
| DCM (マイボ 회원 메일) | 메일주소, 회원ID, 성명, 성별, 생년월, 거주 도도부현 (422人은 메일주소·회원ID만) | 753,272人 | 10/30 제2보 | dcm-hc.co.jp14 |
| 반다이남코엔터테인먼트·BANDAI SPIRITS (THE GUNDAM BASE MEMBERS) | 메일주소, バンダイナムコID 관리용 사내 ID | 346,247件 | 10/27 | bandainamcoid.com15 |
| 라이프카드 (고객용 메일) | 성명, 메일주소, 카드 명칭, ETC카드 번호 일부 등 | 対象契約数 339,610件 (ETC카드 번호 일부 60件 포함) | 10/28 | lifecard.co.jp16 |
| 아니메이트 (통판 메일매거진·캠페인 응모) | 메일주소만 (10/30 정정) | 140,443人 | 10/28, 10/30 정정 | animate.co.jp17 |
| 아사히신문사 (이벤트 등 메일 주소록) | 9할 이상 메일주소만, 일부 성명·학교명 | 延べ7万921件 | 10/26, 10/29 | asahi.com18 |
| NTTPC커뮤니케이션즈 (각종 서비스 메일) | 연락처 메일주소, 본문 삽입 항목 일부(회사명, 성명, 서비스 관련 정보) | 60,929件 | 11/02 제3보 | nttpc.co.jp19 |
| 인프레스 (DIGITAL X News) | 전원: 회원ID, 메일주소, 등록일. 일부: 성명, 회사명, 도도부현, 업종, 직종, 직위 구분 | 約58,000件 | 10/28 제2보 | impress.co.jp20 |
| PRAISE-NET (제약 4단체 메일 일괄 발송) | 메일주소만 | 30,750件 | 10/30 | jpma.or.jp21 |
| 사이보우즈 (파트너·등록자용 메일) | 메일주소, 회사명, 성명 | 23,392件 | 10/28 제2보 | cybozu.co.jp22 |
| 밸류커머스 (메일 주소록) | 메일주소 (그 밖의 항목 조사 중) | 6,096件 (중복 제외), 중복 포함 7,588件 | 10/26, 10/30 추기 | valuecommerce.co.jp4 |
| 마이니치신문사 (毎日新聞デジタル 장기 코스 계약자 일부, 법인용 안내 메일 등록자 일부) | 메일주소, 성명 등. 장기 코스는 성명, 메일주소, 계약 코스, 계약 유효기간 | 延べ2328件 (장기 코스 2,061件, 법인용 267件) | 10/26~10/30 (4보) | mainichi.co.jp23 |
| 사이타마현 (위탁처 경유 메일매거진) | 법인: 법인명, 담당자명, 메일주소, 업종. 개인: 성명, 메일주소, 업종 | 669者 | 10/20 | pref.saitama.lg.jp24 |
| 미에현 (위탁처 경유 이주 세미나 신청자 메일) | 성명, 메일주소 | のべ156人 | 10/30 | pref.mie.lg.jp25 |
| JR도카이·JR니시니혼·JR규슈 (エクスプレス予約·スマートEX 회원 메일) | 메일주소, 회원ID, 성명(가타카나), 회원 종별 | 건수 확인 중 | 10/26 | westjr.co.jp26, smart-ex.jp27 |
| 리소나은행·사이타마리소나은행·간사이미라이은행 (메일 발송) | 메일주소, 메일 발송용 관리번호 (가능성) | 건수 조사 중 | 10/27 | resona-gr.co.jp28 |
| 노무라증권 (i-Port 가입자용 메일) | 메일주소 등 (가능성) | 건수 공표 없음 | 10/23 | nomuraholdings.com29 |
| 소스넥스트 (고객 메일) | 메일주소 등 (가능성) | 건수 미확정 | 10/27 | sourcenext.com30 |
| 아스마크 (D style web 주소록) | 메일주소·성명 중심, 일부 소속 기업명 (가능성) | 건수 조사 중 | 10/26 | asmarq.co.jp31 |
| 센덴카이기(宣伝会議, 메일매거진 주소록) | 메일주소, 성명, 근무처(회사명·부서명·직위), 직종, 도도부현 (가능성) | 건수 확인 중 | 10/27 | PR TIMES 게재 회사 발표5 |
| 일본능률협회매니지먼트센터 (Cuenote 메일) | 일부 정보 유출, 항목 확인 중 | 건수 확인 중 | 10/26 | jmam.co.jp32 |
| 아이스타일 (@cosme 일부 메일) | 외부 의심 접근 통지. 항목 기재 없음 | 건수 기재 없음 (조사 중) | 10/23 | istyle.co.jp33 |
영향 없음·포함 확인 안 됨으로 발표한 곳: SBI신세이은행(이용 환경 대상 외, 10/26, sbishinseibank.co.jp34), 가타바미(かたばみ, 유출 사실 확인 안 됨, 10/26, katabami.co.jp35), 운수디지털비즈니스협의회(TDBC, 10/20 시점 유출 미확인, tdbc.or.jp36), 가쿠야스(カクヤス, 피해 대상 포함 정보 확인 안 됨, 10/22 갱신, kakuyasu.co.jp37). 모두 공지 날짜 시점의 판단입니다.
각 숫자는 단위가 달라 서로 더할 수 없고, 고객사 숫자는 유미르링크의 延べ51,628,280件 안에 들어 있는 숫자입니다.
기준일: 2026-11-04. 각 회사 공지는 이후 바뀔 수 있습니다.
출처
- 제1보 ymir.co.jp
- 제2보 ymir.co.jp
- Cuenote 안내 페이지 cuenote.jp
- 같은 데이터를 중복 빼면 6,096件, 중복 넣으면 7,588件 valuecommerce.co.jp
- PR TIMES prtimes.jp
- ABC뉴스 보도에 따르면 news.yahoo.co.jp
- 정리 기사에 따르면 rocket-boys.co.jp
- 보도 internet.watch.impress.co.jp
- 공개 anthropic.com
- 평가 내용 anthropic.com
- 밝혔습니다 wiz.io
- 관측했고요 aws.amazon.com
- 발표했습니다 gmo-cybersecurity.com
- dcm-hc.co.jp dcm-hc.co.jp
- bandainamcoid.com bandainamcoid.com
- lifecard.co.jp lifecard.co.jp
- animate.co.jp animate.co.jp
- asahi.com asahi.com
- nttpc.co.jp nttpc.co.jp
- impress.co.jp impress.co.jp
- jpma.or.jp jpma.or.jp
- cybozu.co.jp topics.cybozu.co.jp
- mainichi.co.jp mainichi.co.jp
- pref.saitama.lg.jp pref.saitama.lg.jp
- pref.mie.lg.jp pref.mie.lg.jp
- westjr.co.jp westjr.co.jp
- smart-ex.jp smart-ex.jp
- resona-gr.co.jp resona-gr.co.jp
- nomuraholdings.com nomuraholdings.com
- sourcenext.com sourcenext.com
- asmarq.co.jp asmarq.co.jp
- jmam.co.jp jmam.co.jp
- istyle.co.jp istyle.co.jp
- sbishinseibank.co.jp corp.sbishinseibank.co.jp
- katabami.co.jp katabami.co.jp
- tdbc.or.jp tdbc.or.jp
- kakuyasu.co.jp pro-navi.kakuyasu.co.jp
본문의 작은 번호를 누르면 해당 출처로 이동합니다.
2026년 일본에서 공표된 대형 정보유출 5건을 사건마다 한 편씩 정리했습니다.
- 일본 메일 발송 서비스 유미르링크 해킹, 수십 개 고객사의 정보가 함께 나간 이유 (이 글)
- GMO 해킹 정리: 데스크톱 클라우드 침입부터 FX 부정거래, 80억 엔 협박까지
- 스카이티켓 개인정보 유출 정리: 침입 경로 3개와 지우지 않고 남겨 둔 기록
- 야키니쿠킹 앱 개인정보 유출: 약 1,078만 건의 이름·전화번호가 나갔습니다
- KDDI 해킹으로 ISP 6곳 메일 1,223만 명 유출: 비밀번호를 암호화하지 않은 대가
최종 수정 2026년 11월 10일