고객이 맡긴 서버의 비밀번호가 고객 계좌를 털었습니다 — GMO 해킹, '데스크톱 클라우드' 침해와 80억 엔 협박
고객이 맡긴 원격 서버에 저장된 비밀번호가 다른 회사의 FX 계좌를 털었습니다. GMO 데스크톱 클라우드 침해와 약 80억 엔 협박, 원격 데스크톱을 쓰는 회사가 지금 확인할 것을 정리했습니다.
 글쓴이 Jeensuk Yang후지쯔, 메타, 암웨이 등 일본·미국 시장의 대기업과 한중일미 글로벌 프로젝트에서 25년간 IT팀을 이끌었습니다. 그 경험을 중소기업의 첫걸음에 씁니다.
약 22분
한눈에 보기
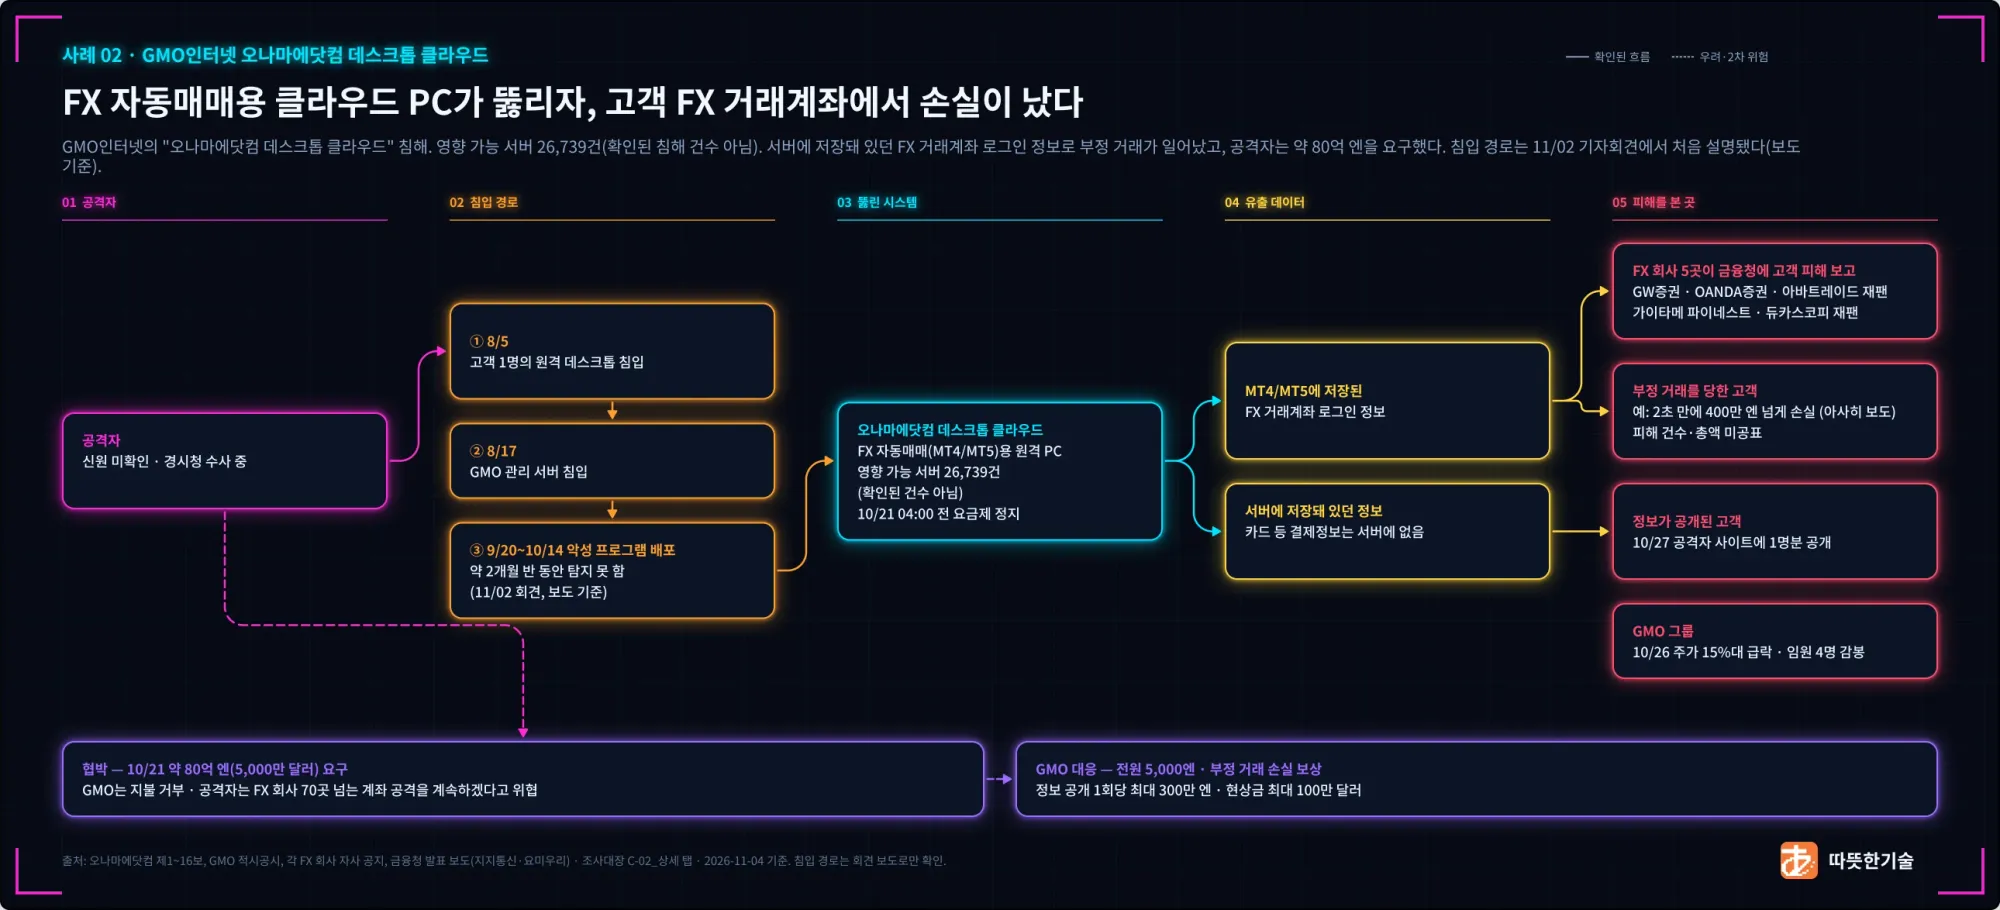
이번 GMO 해킹은 고객이 GMO인터넷에 맡긴 원격 서버가 뚫리면서 시작됐습니다. 그 서버에 저장돼 있던 FX 계좌 비밀번호가 쓰여서, 고객 계좌에서 본인이 내지 않은 거래가 일어났습니다. 그리고 회사는 약 80억 엔을 지불하라는 협박을 받았습니다. 서비스를 빌려주는 회사 한 곳의 약점이, 그 서비스에 비밀번호를 넣어 둔 고객과 전혀 다른 회사의 계좌까지 번진 사건입니다. 원격 데스크톱이나 클라우드 서버를 쓰는 회사라면 같은 구조를 갖고 있을 수 있어요.
언제
2026년 10월 19일에 고객 문의로 조사를 시작했고, 10월 21일 새벽 4시에 모든 서버를 멈추고 첫 공지를 냈습니다. 같은 날 금전 요구 문서가 왔습니다.
누가 (회사·서비스)
GMO인터넷(GMOインターネット)의 「오나마에닷컴 데스크톱 클라우드(お名前.com デスクトップクラウド)」입니다. FX 자동매매 프로그램을 24시간 돌리려고 빌려 쓰는 원격 서버(VPS, 인터넷 너머에 있는 나만의 컴퓨터) 서비스예요.
무엇이 몇 건 나갔나
- 영향을 받았을 가능성이 있는 서버는 26,739件(건)입니다. 회사는 이 숫자가 「確認された件数ではありません」(확인된 건수가 아니다)라고 밝혔습니다.
- 나간 것은 서버 안에 저장된 정보 전반입니다. 여기에 MT4/MT5(FX 거래 프로그램)에 저장된 거래 계좌 로그인 정보가 들어 있었습니다.
- 카드 정보 같은 결제 정보는 이 서비스 서버에 두지 않았다고 했습니다.
- 부정 거래 건수와 피해 총액은 GMO도 금융청도 공표하지 않았습니다.
왜 뚫렸나
회사 공식 문서는 「本サービスのシステムにセキュリティ上の問題が存在」(서비스 시스템에 보안상 문제가 있었다)라고만 씁니다. 구체적인 침입 경로는 공식 문서에 아직 없습니다. 11월 2일 기자 회견 보도에 따르면, 고객 한 명의 원격 데스크톱 해킹에서 시작해 GMO의 관리 서버를 거쳐 다른 고객 서버로 번졌다고 합니다.
지금 상황 (11월 4일 기준)
- 모든 플랜이 멈춰 있고, 재개 시기는 정해지지 않았습니다. 뚫린 기반은 그대로 다시 열지 않겠다고 했습니다.
- GMO는 「永久に応じません」(영원히 응하지 않는다)며 돈을 내지 않겠다고 했습니다. 돈을 내도 정보가 지워진다는 보장이 없고, 범죄 자금이 된다는 이유였습니다.
- 보상은 전 이용자 5,000엔 일률 지급, 부정 거래로 인정된 실제 손실 보상, 대체 서비스 6개월 무료입니다. 손실 보상 신청 방법은 11월 6일까지 안내하겠다고 했고, 아직 나오지 않았습니다.
- 공격자는 10월 27일에 고객 정보라고 주장하는 것을 공개했습니다. 보도와 회견에 따르면 1명분입니다.
우리 회사가 지금 확인할 것
- 원격 데스크톱, VPS, 공용 PC에 다른 서비스의 아이디·비밀번호(브라우저 저장, 프로그램 저장)가 남아 있지 않은가.
- 원격 데스크톱의 관리자 계정이 인터넷에 그대로 열려 있지 않은가. 비밀번호만으로 들어갈 수 있게 돼 있지 않은가.
- 비밀번호를 바꾼 뒤, 이미 로그인돼 있는 상태(세션)까지 강제로 끊었는가.
- 은행·증권·클라우드 같은 중요한 계정에 2단계 인증(OTP, 한 번 쓰고 버리는 인증번호)을 켜 두었는가.
- 사내나 외부 전문가가 지적한 보안 문제가 경영진까지 올라오는 기준이 있는가.
정확히 어떤 일이 있었던 건가요?
날짜순으로 정리하면 이렇습니다.
- 2024년 4월. 회견 보도에 따르면, 그룹사 GMO 사이버시큐리티 바이 이에라에(GMOサイバーセキュリティ byイエラエ)가 이 서비스의 문제점을 보고했고, GMO인터넷은 긴급 점검을 4번 했습니다. 부사장은 그 대응이 「深さと速さが不足」(깊이와 속도가 모자랐다)라고 인정했습니다. (時事 회견 상보1)
- 2026년 8월~10월 14일. 회견 보도에 따르면, 이 기간에 침입과 멀웨어(악성 프로그램) 배포가 있었고 GMO는 약 2개월 반 동안 알아채지 못했습니다. 고객 문의로 알게 됐다고 합니다. (ITmedia 회견 요점2)
- 10월 19일. 고객 문의를 받고 조사를 시작했습니다.
- 10월 20일. 일부 고객 서버에서 부정 프로그램을 확인했습니다. 신규 신청과 제어판을 멈추고, 밤에 긴급 점검에 들어갔습니다. (GMO 공지3)
- 10월 21일 새벽 4시. 모든 플랜의 서버를 차례로 멈추고 첫 공지(第1報)를 냈습니다. 이때는 「悪用された事実は確認されておりません」(악용된 사실은 확인되지 않았다)라고 썼습니다. (第1報4)
- 10월 21일 11시 57분. 금전 요구 문서가 왔습니다. 이 시각은 구마가이 마사토시(熊谷正寿) 그룹 대표가 블로그에 적었습니다. (대표 블로그5)
- 10월 22일. 경찰에 상담했습니다. 두 번째 공지에서 고객이 「お取引口座で第三者による不正な操作」(거래 계좌에서 제3자가 부정 조작을 했다)를 보고했다고 처음 밝혔습니다. (第2報6) 같은 날 FX 회사들의 공지가 잇따랐습니다.
- 10월 23일. 26,739件은 확인된 건수가 아니라고 다시 못 박았습니다. 그리고 비밀번호를 바꿔도 FX 회사 서버에 기존 세션이 남아 있으면 제3자가 계속 거래할 수 있다고 경고했습니다. (第3報7)
- 10월 24일. 시스템에 보안상 문제가 있었고 고객 정보가 밖으로 빠져나갔다고 인정했습니다. 보상안을 발표하고, 공격자의 요구에 응하지 않겠다고 했습니다. (第4報8)
- 10월 26~27일. 공격자가 10월 27일 정오에 정보 공개와 랜섬웨어(파일을 잠그고 돈을 요구하는 공격)를 예고했다고 공표했습니다. 고객에게는 정오 전에 백업하고 PC 네트워크를 끊고 전원을 내리라고 요청했습니다. (第7報9, 第8報10)
- 10월 27일 12시 30분. 공격자가 「当社およびお客様に関する情報と称するもの」(당사와 고객에 관한 정보라고 주장하는 것)를 공개한 것을 확인했습니다. (第10報11)
- 10월 27일 저녁. 「永久に応じません」이라고 밝히고, 특별 위로금과 현상금을 발표했습니다. (第12報12)
- 10월 28일. 새벽 4시쯤 공격자 사이트의 도메인이 정지됐습니다. 정오부터 현상금 제보를 받기 시작했습니다. (第13報13, 第14報14)
- 11월 2일. 공표 12일 만에 첫 기자 회견을 열었고, 임원 4명의 보수 감액을 공시했습니다. (GMO 공시15)
어떤 정보가, 얼마나 나갔나요?
회사가 공식으로 밝힌 범위는 이렇습니다. (第2報6, 第3報7)
- 서버 안에 저장된 정보 전반. MT4/MT5 같은 거래 프로그램에 저장된 거래 계좌 로그인 정보가 들어 있습니다.
- 고객이 서버에 직접 둔 정보. 이것도 범위에 들어갑니다.
- 브라우저에 저장한 아이디·비밀번호. 회사는 이것도 모두 바꾸라고 요청했습니다.
- 결제 정보. 카드 정보를 포함한 결제 정보는 이 서비스 서버에 두지 않았다고 했습니다.
숫자는 "영향 가능성이 있는 서버 26,739件"뿐입니다. 침입이나 정보 취득이 확인된 건수가 아닙니다. 현재 이용자 수나 계약 수는 공식 발표에 없습니다. 보도에는 「契約実績は累計20万以上」(계약 실적 누계 20만 이상)이라는 표현이 있는데, 지금까지 쌓인 숫자이지 현재 이용자 수가 아닙니다. (ITmedia16)
공격자가 공개한 정보는 보도와 회견에 따르면 1명분입니다. 어떤 종류의 정보였는지는 공표되지 않았습니다. (FNN 보도17)
누가 피해를 봤나요?
서비스 이용자 전원. 서버가 멈춰서 자동매매(EA, 정해 둔 규칙대로 알아서 사고파는 프로그램)가 전부 멈췄습니다. 비밀번호 변경, PC 전체 검사, 백업, 전원 차단까지 요청받았습니다.
FX 계좌에서 돈을 잃은 이용자. 회견 보도에 따르면, 범인은 일부러 손실이 나는 거래를 실행했다고 GMO가 설명했습니다. 보도된 개별 사례가 있습니다. 가나가와현의 44세 남성은 10월 21일 오후, 2초 만에 400만 엔 넘게 잃었고 약 2분간 거래가 이어져 손실이 600만 엔을 넘었습니다. 아이치현의 29세 여성은 430만 엔 남짓이 거의 바닥나 잔고가 6,768엔이 됐습니다. (아사히 보도18) 피해자 전체 수와 총액은 어디에서도 공표되지 않았습니다.
정보가 공개된 고객. 1명의 정보가 공격자 사이트에 올라갔다고 보도됐습니다.
일본 FX 회사. 가타야마(片山) 금융상은 10월 27일, 이 건과 관련해 보이는 고객 피해를 5개 회사가 보고했다고 밝혔습니다. GW증권(GW証券, 구 골든웨이 재팬·서비스명 FXTF), OANDA증권(OANDA証券), 아바트레이드 재팬(アヴァトレード・ジャパン), 가이타메 파이네스트(外為ファイネスト), 듀카스코피 재팬(デューカスコピー・ジャパン)입니다. 피해 금액은 「非公表」(비공표)로 했습니다. (요미우리 보도19, 時事 보도20)
각 회사가 자기 사이트에 밝힌 내용은 이렇습니다. 피해 계좌 수와 금액은 어느 공지에도 없습니다.
- GW증권(FXTF): 「複数のMT4口座」(여러 MT4 계좌)에서 피해를 확인하고 거래를 제한했습니다. (공지21, 추가 공지22)
- OANDA증권: 부정 로그인·부정 거래를 확인하고 계좌 거래를 제한했습니다. 보상은 GMO 창구로 안내했습니다. (공지23, 추가 공지24)
- 가이타메 파이네스트: 10월 21일에 부정 로그인·부정 거래를 확인하고 계좌 이용을 제한했습니다. (공지25)
- 듀카스코피 재팬: 이 서비스를 쓴 고객 계좌에서 부정 거래를 확인했고, 의심 계좌의 비밀번호를 회사가 바꿨습니다. (공지26, 第2報27)
- 아바트레이드 재팬: 5사 명단에는 있지만, 자사 공지는 이번 조사에서 열리지 않아 내용을 확인하지 못했습니다.
해외 FX 회사인 IS6FX는 부정 거래로 확인한 거래의 이력을 고치고 손실을 메웠다고 공지했습니다. 금액은 밝히지 않았습니다. (공지28)
GMO 자신. 서비스 정지, 보상 비용, 임원 감봉을 떠안았습니다. 보도에 따르면 10월 26일 GMO인터넷그룹(9449) 주가는 하루에 15% 넘게, GMO인터넷(4784)은 14% 넘게 떨어졌습니다. (교도통신 보도29)
왜 뚫린 건가요?
공식 문서에 있는 것은 두 가지입니다. 시스템에 보안상 문제가 있었다는 것, 그리고 보안 회사와 침입 경로를 조사 중이라는 것. 구체적인 경로는 공식 문서에 아직 없습니다. (第4報8)
11월 2일 회견 보도에 따르면 경로는 이렇습니다. (時事 회견 상보1, ITmedia 회견 요점2)
- 8월 5일, 공격자가 고객 한 명의 원격 데스크톱에 들어가 관리자 계정을 훔쳤다.
- 8월 17일, 그 관리자 권한으로 GMO의 관리 서버에 들어갔다.
- 9월 20일~10월 14일, 관리 서버를 거쳐 고객 서버들에 멀웨어를 배포했다.
자세한 수법은 같은 공격을 부를 수 있다며 밝히지 않았습니다.
사전 경고도 있었습니다. 구마가이 대표는 블로그에서 사내 화이트해커(회사를 지키는 쪽의 해킹 전문가)가 고칠 과제를 미리 지적했고 현장도 대책을 진행했지만, 「対応の深度とスピードが十分ではなく」(대응의 깊이와 속도가 충분하지 않아) 틈을 찔렸다고 썼습니다. (대표 블로그5) 회견 보도에 따르면, 그 지적은 대표에게까지 보고되지 않았고 이사회에 올릴 정량 기준도 없었다고 합니다.
FX 회사 쪽 설명도 같은 방향입니다. 자기 시스템이 뚫린 게 아니라, 다른 곳에서 샌 아이디·비밀번호로 정상 로그인한 형태라고 각 사는 밝혔습니다. GW증권은 그 출처를 「他社VPSサーバ」(다른 회사의 VPS 서버), 가이타메 파이네스트는 「他社サービス等」(다른 회사 서비스 등)라고 썼습니다. (GW증권 공지30, 가이타메 파이네스트 공지25)
80억 엔 협박은 어떻게 된 건가요?
GMO 공식 보고는 10월 21일 협박 메일에서 「約80億円の要求」(약 80억 엔 요구)가 있었다고 씁니다. (第13報13) 구마가이 대표 블로그는 「5,000万ドル(約80億円)」(5,000만 달러, 약 80억 엔)이라고 썼습니다. (대표 블로그5)
공격자가 내건 협박은 세 가지였습니다. (第4報8)
- 「国内外70を超える証券会社、FX会社等」(국내외 70곳이 넘는 증권·FX 회사 등)의 고객 계좌에 부정 주문을 계속하겠다.
- 이 서비스와 접속한 고객 PC의 정보를 공개하고 랜섬웨어 공격을 하겠다.
- GMO의 시스템·운영 정보를 공개하겠다.
GMO는 정보 삭제가 보장되지 않고 범죄 자금이 된다는 이유로 「永久に応じません」이라고 했습니다. (第12報12) 10월 27일 정오 기한이 지나자 공격자는 1명분 정보를 올렸고, 다음 날 새벽 사이트 도메인이 정지됐습니다. 보도에 따르면 총무성(総務省)은 통신 업계 4단체에 이 사이트를 차단해 달라고 문서로 요청했습니다. (아사히 보도31) 경시청(警視庁)은 부정액세스금지법 위반 혐의로 수사 중이라고 보도됐습니다. (산케이 보도32)
회사는 어떻게 대응했나요?
멈추고, 신고하고, 돈은 내지 않았습니다. 10월 21일 전 서버 정지, 10월 22일 경찰 상담, 그리고 지불 거부입니다.
- 위로금 일률 5,000엔: 지금 이 서비스를 쓰는 모든 고객. 금전 피해와 관계없이, 손실 보상과 별도로 줍니다.
- 부정 거래 손실 보상: GMO가 조사해서 부정 거래로 인정한 거래의 실제 손실(거래 차손, 수수료 등). 시장 변동 손실, 얻었을 이익, 간접 손해는 빠집니다. 신청 방법은 11월 6일까지 안내 예정입니다.
- 대체 서비스 6개월 무료: 뚫린 기반은 다시 열지 않고, 독립된 새 기반으로 옮기면 6개월 무료입니다. 고객 동의 없이 옮기지는 않습니다.
- 랜섬웨어 피해 고객에게 같은 성능의 새 PC.
- 정보가 공개된 고객에게 특별 위로금: 기본 정보 10,000엔, 계좌 ID·비밀번호 등 금융·인증 정보 15,000엔, 민감 정보 25,000엔. 여러 구분이 공개되면 더하고, 「1公開につき上限300万円」(공개 1회당 상한 300만 엔)입니다.
현상금을 걸었습니다. 범인을 잡을 정보에 대해 GMO인터넷그룹이 제도 전체 상한 100만 미국 달러를 걸었습니다. (第12報12) 제보는 11월 2일 18시 기준 누계 735件입니다. (第16報33)
정부에 도움을 요청했습니다. 10월 24일, 정부에 능동적 사이버 방어(국가가 공격 서버에 먼저 대응하는 제도) 적용을 요청했습니다. (第4報8) 정부가 이를 실제로 발동했다는 발표는 확인한 자료에 없습니다.
경영 책임. 임원 4명의 보수를 3개월간 20~30% 줄이기로 했고, 사건 전 경위를 검증한 뒤 경영 책임을 다시 검토한다고 했습니다. (GMO 공시15) 보상 총액과 실적 영향은 아직 산정하지 못한다고 했습니다. (GMO 공시34)
FX 회사들도 사건 뒤에 문을 더 잠갔습니다. GW증권은 MT4/MT5 로그인에 OTP를 필수로 했고, 가이타메 파이네스트는 11월 2일부터 보안 설정이 없으면 로그인이 안 되게 했습니다. (GW증권 공지22, 가이타메 파이네스트 공지35)
기사마다 숫자가 다른 이유는 뭔가요?
같은 숫자를 다른 단위로 부르거나, 다른 숫자를 섞어 쓰는 경우가 많습니다.
- 26,739. 공식으로는 「影響の可能性があるサーバー」(영향 가능성이 있는 서버) 수입니다. 회견에서는 사장이 「対象の顧客は2万6739件」(대상 고객 2만 6,739건)이라고 말했고, 기사에 따라 "고객 데이터", "가상 머신 대수"로도 나옵니다. 어느 쪽이든 침입이 확인된 수는 아닙니다.
- 80억 엔 / 5,000만 달러 / 79억 엔. 같은 요구를 환율만 달리 계산한 것으로 보입니다.
- 100만 달러. GMO가 건 현상금 상한입니다. 공격자가 요구한 금액이 아닙니다.
- 300만 엔. 특별 위로금의 "공개 1회당 상한"입니다. 1인당 금액이 아닙니다.
- 70곳 넘는 회사. 공격자가 협박 대상으로 든 회사 수입니다. 피해가 확인된 회사 수가 아닙니다. 금융청에 피해를 보고한 일본 FX 회사는 5곳입니다.
- 20만 건. 보도에 나온 누계 계약 수입니다. 현재 이용자 수가 아닙니다.
- 침입 시작일. 같은 회견을 다룬 보도 중 時事·ITmedia는 8월 5일, 벤고시닷컴(弁護士ドットコム)은 8월 20일로 썼습니다. (벤고시닷컴 보도36) 공식 자료로는 아직 확인되지 않았습니다.
이번 공격에 AI가 쓰였나요?
이번 사건에 AI가 쓰였다는 공식 발표나 보도는 없습니다. 구마가이 대표가 회견에서 AI 악용으로 공격이 크게 늘었다고 본다는 취지로 말했다는 보도는 있지만, 대표 개인의 견해이고 이번 사건에 AI가 쓰였다는 설명은 아닙니다.
다만 흔히 'AI 해킹'이라고 부르는 능력, 즉 AI가 약점을 찾고 공격 방법까지 만드는 능력은 이미 확인됐습니다.
- Anthropic은 자사 AI 모델 Claude Mythos Preview의 평가 결과를 공개했습니다. 주요 운영체제와 브라우저에서 고위험 취약점을 수천 건 찾았다고 밝혔고, 이 모델은 일반에 공개하지 않았습니다. (Anthropic Glasswing37, Mythos Preview 연구38)
- 보안 회사 Wiz는 PHP 엔진의 원격 실행 취약점 'PHP2Shell'을 AI로 찾았다고 밝혔습니다. (Wiz 블로그39) Amazon은 이 취약점이 공개되기 4일 전에 이미 공격 시도를 관측했다고 했습니다. (AWS 보안 블로그40)
- 같은 10월, 일본 기업 약 20곳을 노린 공격 인프라에서 AI 침투 테스트 도구 ARTEX가 확인됐다고 GMO 사이버시큐리티 바이 이에라에가 발표했습니다. (GMO 사이버시큐리티 발표41)
그래서 저는, 악의를 가진 쪽이 이런 AI를 쓴다고 가정하고 대비해야 한다고 봅니다. 이번 사건과 직접 연결된 증거가 있어서가 아니라, 약점을 찾는 속도가 이미 사람의 속도가 아니게 됐기 때문입니다.
이번 사건은 작은 구멍 하나가 얼마나 멀리 번지는지 보여 줬습니다. 사람이 「이 정도면 괜찮겠지」 하고 넘긴 작은 틈도, AI는 짧은 시간에 찾아낼 수 있습니다. 작은 틈을 미뤄 둘 시간이 그만큼 줄었다고 저는 봅니다.
우리 회사와 무슨 상관인가요?
이 사건에서 제가 가장 무겁게 보는 건, 피해가 GMO 서버 안에서 끝나지 않았다는 점입니다. 고객이 그 서버에 넣어 둔 다른 회사의 비밀번호로 다른 회사의 계좌가 털렸습니다. FX 회사들은 자기 시스템은 뚫리지 않았다고 했지만, 고객의 돈은 그 회사 계좌에서 빠져나갔습니다.
저는 이것이 작은 구멍 하나가 얼마나 큰 피해로 이어지는지 보여 주는 실례라고 봅니다. 회견 보도대로라면 고객 한 명의 원격 데스크톱에서 시작해, 다른 고객들의 서버로 번졌습니다. 그리고 연결된 FX 회사의 실제 계좌에서 돈이 빠져나갔습니다. 요구받은 금액도 약 80억 엔입니다. 매우 큰 금액입니다.
우리 회사로 바꿔 보면 이렇습니다.
- 재택근무용 원격 데스크톱, 외주 업체와 같이 쓰는 VPS, 사무실 공용 PC. 그 안의 브라우저에 은행·클라우드·쇼핑몰 관리자 비밀번호가 저장돼 있다면 같은 구조입니다.
- 회견 보도에 따르면 시작점은 고객 한 명의 원격 데스크톱 1대였습니다. 한 곳이 뚫리면 관리 서버를 거쳐 전체로 번질 수 있습니다.
- 운영사 GMO는 약 2개월 반 동안 몰랐고, 고객 문의로 알았습니다(회견 보도). 이상을 알아챌 장치가 없으면 남이 먼저 알려 줍니다.
- 비밀번호를 바꿔도 이미 열린 세션은 남을 수 있다고 GMO가 직접 경고했습니다. 비밀번호 변경과 세션 강제 종료는 한 세트입니다.
- 전문가의 지적이 있었는데도 깊이와 속도가 모자랐다고 회사가 인정했습니다. 지적을 받는 것과 그것이 경영 판단으로 올라가는 것은 별개입니다.
- 요구받은 돈은 내지 않았지만, 고객 손실 보상·현상금·주가 하락은 서비스 운영사가 떠안았고, 비용 총액은 지금도 산정하지 못하고 있습니다.
여기에 제 생각을 세 가지 덧붙입니다.
고객이 우리 서버에 닿는 입구는 따로 챙겨야 합니다. 고객에게 내주는 원격 접속, 고객과 주고받는 창구. 어느 것이든 우리 서버로 들어오는 길이 될 수 있습니다. 앞으로는 이 입구들에 각별히 주의해야 한다고 봅니다.
보도대로라면, 이 경로는 상식적으로 말이 안 됩니다. 고객 한 명의 원격 데스크톱에서 관리 서버로 넘어갈 수 있었다면, 이용자 누구나 마음먹으면 관리 서버에 닿을 수 있었다는 뜻이 됩니다. 경로는 아직 회견 보도뿐입니다. 그래도 고객 환경을 맡아 운영하는 회사라면, 고객 환경의 보안 정책을 지금 다시 확인해야 합니다.
「이 정도면 괜찮겠지」는 괜찮지 않습니다. 큰 사고는 대부분 무시한 작은 사인에서 시작합니다. 회견 보도에 따르면 이번 서비스의 문제점은 2024년 4월에 이미 보고됐습니다. 대표는 현장이 대책을 진행했지만 깊이와 속도가 충분하지 않았다고 썼습니다. 회견 보도에 따르면 그 지적은 대표에게까지 보고되지 않았습니다. 보고부터 침입(2026년 8월)까지 2년이 넘었습니다. 그것을 경영 관리의 문제가 아니라고 할 수 있는지는, 더 확인할 여지가 있다고 저는 봅니다.
점검 안내
입구는 고객 한 명의 원격 데스크톱이었습니다(회견 보도). 공격자는 이제 AI라는 무기로 밖에서 보이는 틈을 찾습니다. 우리도 같은 AI로, 밖에서 먼저 점검해야 합니다.
무료 외부 노출 점검실제로 일어난 일 (공식 발표 기준)
- 2026-10-20: 일부 고객 서버에서 부정 프로그램을 확인. 신규 신청·제어판을 정지하고 긴급 점검 공지. — GMO 공지3
- 2026-10-21 04:00: 전 플랜 서버를 순차 정지하고 第1報 공표. 이 시점 「悪用された事実は確認されておりません」. — 第1報4
- 2026-10-21 11:57: 금전 요구 문서 도착(대표 블로그 기록). — 대표 블로그5
- 2026-10-21: 外為ファイネスト가 부정 로그인·부정 거래를 확인하고 대상 계좌 이용을 제한. — 外為ファイネスト 공지25
- 2026-10-22: 第2報. 고객이 거래 계좌의 제3자 부정 조작을 보고했다고 공표. 영향 가능 서버 26,739件. 결제 정보는 서버에 보유하지 않음. 경찰 상담. — 第2報6
- 2026-10-22: FX 회사들이 비밀번호 변경 요청·주의 공지. — GW証券30, OANDA証券42, デューカスコピー43, IS6FX44, AIゴールド証券45, あさひマーケッツ46, AXIORY47, Titan FX48
- 2026-10-23: 第3報. 26,739件은 「確認された件数ではありません」. 비밀번호를 바꿔도 기존 세션으로 제3자 거래가 이어질 수 있다고 경고. — 第3報7
- 2026-10-23: 적시 공시. 연결 실적 영향은 「算定できておりません」. — GMO 공시49
- 2026-10-23: デューカスコピー・ジャパン이 이 서비스를 쓴 고객 일부 계좌에서 부정 거래를 확인. — デューカスコピー 공지26
- 2026-10-24: 第4報. 시스템에 「セキュリティ上の問題が存在」, 고객 정보 외부 반출 인정. 5,000엔 일률 위로금·실현 손실 보상·대체 서비스 6개월 무료 발표. 공격자의 3가지 협박 공개, 요구 불응, 정부에 능동적 사이버 방어 적용 요청. — 第4報8
- 2026-10-24: 第5報. 고객 PC 전체 검사와 백업 요청. — 第5報50
- 2026-10-26: GW証券이 본건을 명시하고 「意思によらない取引」(의사에 의하지 않은 거래) 발생을 공지. OANDA証券이 부정 접근·부정 로그인·부정 거래를 확인. — GW証券 공지21, OANDA証券 공지23, OANDA証券 추가 공지24
- 2026-10-26: 第6報·第7報. 10/27 12:00 정보 공개와 랜섬웨어 공격 예고를 받았다고 공표. — 第6報51, 第7報9
- 2026-10-27: 第8報. 정오 전 백업 후 PC 네트워크 차단·전원 차단 요청. — 第8報10
- 2026-10-27: 第9報. 분석이 끝난 단말에서 멀웨어 미확인(전부 안전하다는 뜻은 아님). 랜섬웨어 피해 고객에게 새 PC 제공 방침. — 第9報52
- 2026-10-27 12:30: 공격자가 「当社およびお客様に関する情報と称するもの」를 공개한 것을 확인. 해당 사이트 접속 시 접속자 정보가 넘어간다고 경고. — 第10報11, 第11報53
- 2026-10-27: 外為ファイネスト 第3報, GW証券·OANDA証券 추가 공지. — 外為ファイネスト35, GW証券22, OANDA証券54
- 2026-10-27: 第12報. 「永久に応じません」. 특별 위로금(공개 1회당 상한 300만 엔)과 현상금(상한 100만 미국 달러) 발표. — 第12報12
- 2026-10-28 04:00경: 공격자 사이트 도메인 정지. 경위표에 10/21 협박 메일 「約80億円」 요구 명기. — 第13報13
- 2026-10-28: 현상금 제보 접수 시작(12:00). 회수 단말에서 멀웨어·랜섬웨어 흔적 미확인. — 第14報14
- 2026-10-28: 적시 공시. 보상 등 금액 항목 총액 산정 불가. 그룹 내 다른 서비스 영향 미확인. — GMO 공시34
- 2026-10-28: デューカスコピー・ジャパン 第2報. — デューカスコピー 공지27
- 2026-10-29: IS6FX가 부정 거래로 확인한 거래의 이력 수정·손실 보전을 공지. — IS6FX 공지28
- 2026-10-29: 第16報. 제보 건수를 평일 18시에 공표하기로 함. — 第16報33
- 2026-10-30: 위로금 수령 절차와 대체 서비스 안내를 계약자에게 직접 발송 시작. — GMO 안내55
- 2026-11-02: 임원 4명 보수 감액 공시. — GMO 공시15
- 2026-11-02 18:00: 현상금 제보 누계 735件. — 第16報 추기33
- 2026-11-06(예정): 손실 보상 신청 방법·서류·접수 기간·지급 시기 안내. 11/04 기준 미공표. — 第4報8
피해를 공표한 회사와 나간 정보
| 회사(서비스) | 무엇이 | 건수(단위 그대로) | 발표일 | 근거 |
|---|---|---|---|---|
| GMOインターネット(お名前.com デスクトップクラウド) | 서버 안에 저장된 정보 전반(MT4/MT5 등에 저장된 거래 계좌 로그인 정보 포함), 고객이 서버에 둔 정보. 결제 정보는 미보유 | 影響の可能性があるサーバー 26,739件(확인된 건수 아님) | 2026-10-22, 10-23, 10-24 | 第2報6, 第3報7, 第4報8 |
| GMOインターネット(お名前.com デスクトップクラウド) | 공격자가 공개한 「お客様に関する情報と称するもの」 | 건수·종류 공지에 없음 | 2026-10-27 | 第10報11, 第12報12 |
| GW証券(旧ゴールデンウェイ・ジャパン, FXTF) | MT4 계좌 인증 정보 부정 취득, 의사에 의하지 않은 거래 | 「複数のMT4口座」(수치 없음) | 2026-10-22, 10-26, 10-27 | 10-2230, 10-2621, 10-2722 |
| OANDA証券 | 부정 접근·부정 로그인·부정 거래 | 건수 공지에 없음 | 2026-10-22, 10-26, 10-27 | 145642, 145923, 146024, 146154 |
| 外為ファイネスト | 부정 로그인·부정 거래 | 건수 공지에 없음 | 2026-10-21, 10-27 | 10-2125, 第3報35 |
| デューカスコピー・ジャパン | 부정 접근·부정 로그인·부정 거래 | 건수 공지에 없음 | 2026-10-22, 10-23, 10-28 | 20341843, 20341926, 20342027 |
| IS6FX | 부정 거래(이력 수정·손실 보전 실시) | 건수·금액 공지에 없음 | 2026-10-22, 10-29 | 10-2244, 10-2928 |
영향 없음을 공지한 곳: AIゴールド証券(10/23 시점 GMO 보고상 열람 가능 정보에 자사 거래 계좌 정보 없음, 부정 거래 미확인 — 1640245, 1643856), GMOクリック証券(자사 서비스에서 일어난 일이 아니며 부정 조작 미확인 — 10-2357, 10-2658).
주의 환기(로그인 정보 열람 가능성 고지·비밀번호 변경 요청)만 공지한 곳: あさひマーケッツ(공지46), AXIORY(공지47), Titan FX(공지48).
기준일: 2026-11-04. 각 회사 공지는 이후 바뀔 수 있습니다.
출처
- 時事 회견 상보 jiji.com
- ITmedia 회견 요점 topics.smt.docomo.ne.jp
- GMO 공지 onamae.com
- 第1報 onamae.com
- 대표 블로그 kumagai.com
- 第2報 group.gmo
- 第3報 onamae.com
- 第4報 onamae.com
- 第7報 onamae.com
- 第8報 onamae.com
- 第10報 onamae.com
- 第12報 onamae.com
- 第13報 onamae.com
- 第14報 onamae.com
- GMO 공시 internet.gmo
- ITmedia itmedia.co.jp
- FNN 보도 fnn.jp
- 아사히 보도 digital.asahi.com
- 요미우리 보도 yomiuri.co.jp
- 時事 보도 jiji.com
- 공지 fxtrade.co.jp
- 추가 공지 fxtrade.co.jp
- 공지 oanda.jp
- 추가 공지 oanda.jp
- 공지 gaitamefinest.com
- 공지 dukascopy.jp
- 第2報 dukascopy.jp
- 공지 is6.com
- 교도통신 보도 kumanichi.com
- GW증권 공지 fxtrade.co.jp
- 아사히 보도 asahi.com
- 산케이 보도 sankei.com
- 第16報 group.gmo
- GMO 공시 internet.gmo
- 가이타메 파이네스트 공지 gaitamefinest.com
- 벤고시닷컴 보도 bengo4.com
- Anthropic Glasswing anthropic.com
- Mythos Preview 연구 anthropic.com
- Wiz 블로그 wiz.io
- AWS 보안 블로그 aws.amazon.com
- GMO 사이버시큐리티 발표 gmo-cybersecurity.com
- OANDA証券 oanda.jp
- デューカスコピー dukascopy.jp
- IS6FX is6.com
- AIゴールド証券 aigold.co.jp
- あさひマーケッツ asahimarkets.co.jp
- AXIORY axiory.com
- Titan FX titanfx.com
- GMO 공시 internet.gmo
- 第5報 onamae.com
- 第6報 onamae.com
- 第9報 onamae.com
- 第11報 onamae.com
- OANDA証券 oanda.jp
- GMO 안내 group.gmo
- 16438 aigold.co.jp
- 10-23 click-sec.com
- 10-26 click-sec.com
본문의 작은 번호를 누르면 해당 출처로 이동합니다.
2026년 일본에서 공표된 대형 정보유출 5건을 사건마다 한 편씩 정리했습니다.
- 일본 메일 발송 서비스 유미르링크 해킹, 수십 개 고객사의 정보가 함께 나간 이유
- GMO 해킹 정리: 데스크톱 클라우드 침입부터 FX 부정거래, 80억 엔 협박까지 (이 글)
- 스카이티켓 개인정보 유출 정리: 침입 경로 3개와 지우지 않고 남겨 둔 기록
- 야키니쿠킹 앱 개인정보 유출: 약 1,078만 건의 이름·전화번호가 나갔습니다
- KDDI 해킹으로 ISP 6곳 메일 1,223만 명 유출: 비밀번호를 암호화하지 않은 대가
최종 수정 2026년 11월 10일