PHP2Shell이란? 중소기업 홈페이지에 무슨 일이 있었나
2026년 10월 공개된 PHP의 심각한 취약점 PHP2Shell. WordPress로 회사 홈페이지를 운영하는 중소기업에 무슨 일이 있었는지, 우리 사이트가 해당되는지, 오늘 무엇부터 확인할지 정리합니다.
 글쓴이 Jeensuk Yang
PHPFree · 웹 보안 · 위험편 01
?이런 분께 권합니다
- WordPress로 회사 홈페이지를 운영하고 있는 분
- 서버 회사에서 '긴급 점검'이나 '중요 공지' 메일을 받은 분
- "WordPress를 최신으로 했으니 괜찮겠지"라고 생각하고 있는 분
!이 글에서 알 수 있는 것
- PHP2Shell이 무엇이고, 어디에 구멍이 났는지
- 10월 20일부터 22일까지 실제로 있었던 일
- 우리 사이트가 해당되는지, 오늘 무엇부터 확인할지
안녕하세요, 따뜻한기술 대표 양진석입니다.
10월 21일부터 22일 사이에 서버 회사에서 '긴급 점검' 메일을 받으셨나요? 그리고 "WordPress도 플러그인도 최신이니 우리와는 상관없다"고 생각하셨나요? 사실 이번에는 바로 그 생각이 가장 큰 함정입니다. 무엇이 어디서 고장 났는지, 무엇부터 확인하면 되는지를 차례로 설명드리겠습니다.
구멍은 WordPress가 아니라 PHP에 났습니다
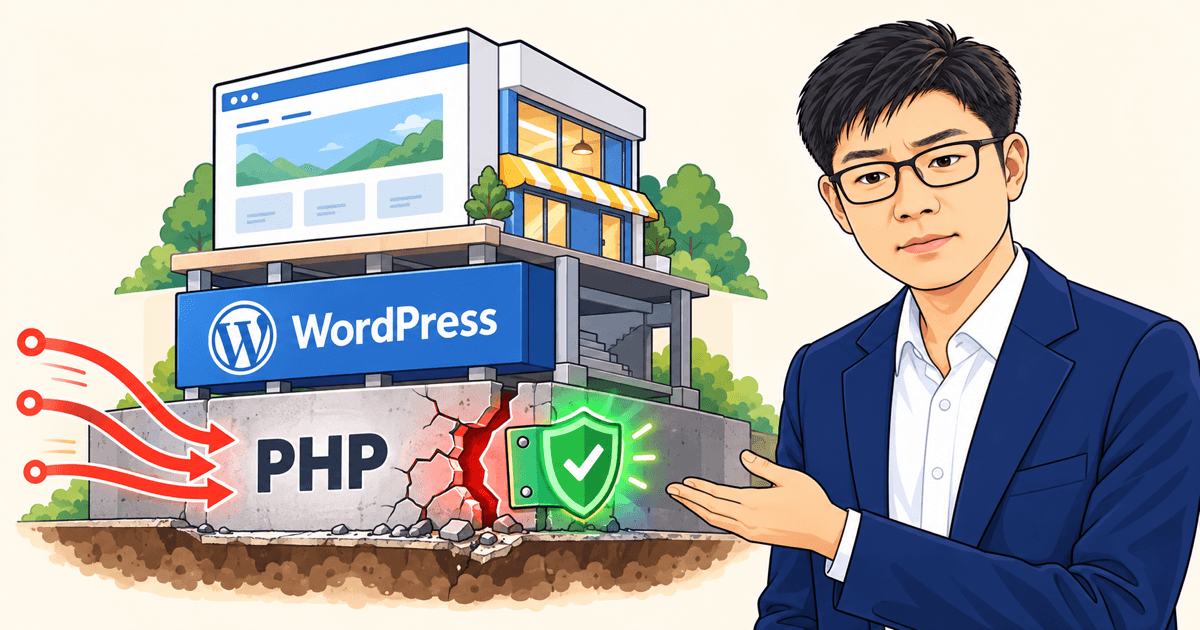
홈페이지를 집에 비유해 보겠습니다. 외벽과 가구는 WordPress의 테마와 플러그인, 기둥과 방 구조는 WordPress 본체입니다. 그리고 집 전체를 받치는 기초가 PHP라는 프로그램입니다.
WordPress는 PHP 위에서 돌아갑니다. 위층을 아무리 새것으로 바꿔도 기초의 금은 메워지지 않습니다.
네트워크 기업 Cloudflare도 이 취약점은 PHP 실행 환경 자체에 있어서, 사이트 코드나 플러그인을 업데이트해도 고쳐지지 않는다고 설명합니다.1
진석 대표의 정리"플러그인 업데이트 끝!"으로는 이번 문제가 해결되지 않습니다. 확인할 곳은 서버 쪽, PHP라는 기초입니다.
10월 20일~22일에 있었던 일
취약점은 두 건(CVE-2026-109618, CVE-2026-109619)이고, 묶어서 "PHP2Shell(php2shell)"이라고 부릅니다. 발견한 것은 Calif, OpenAI, Wiz의 연구자들이며, AI를 활용한 조사에서 찾아냈습니다.7·8
| 날짜 | 있었던 일 |
|---|---|
| 10월 20일 | PHP 개발팀이 「Upcoming Critical PHP Security Release」라는 글로 긴급 보안 릴리스를 예고.2 |
| 10월 21일 | 일본 IPA(정보처리추진기구)가 "수정판 공개에 대비해 미리 준비해 달라"고 요청. 일본 시간 23시 공개 예정이라고 안내.3 |
| 10월 21일 밤 | 수정판 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 공개.4 |
| 10월 21~22일 | 렌탈 서버 각사가 긴급 점검. Sakura Internet, Cygames, pixiv 등도 잇따라 대응.5 |
| 10월 22일 | 일본 JPCERT/CC가 주의 환기 공지.6 |
진석 대표의 정리예고부터 수정판 공개, 각사의 긴급 점검까지 단 이틀 사이에 벌어진 일입니다. 그만큼 급한 문제였다는 뜻입니다.
왜 이렇게까지 큰 소동이 됐을까
이유는 세 가지입니다.
1. 로그인하지 않아도 밖에서 서버를 움직일 수 있다
이번 구멍은 비밀번호를 몰라도, 조작된 요청을 보내는 것만으로 서버에서 프로그램을 실행할 수 있게 하는 종류입니다. 발견자 중 한 곳인 Wiz는 최신 WordPress, Drupal, Joomla 검증 환경에서 이 공격이 성립한다는 것을 보여 주었고, 서버 메모리에 남아 있는 비밀번호나 API 키가 새어 나갈 수 있다는 점도 지적했습니다.7
2. 영향받는 서버의 수가 엄청나다
PHP는 전 세계 홈페이지를 오랫동안 받쳐 온 기술입니다. 일본에도 WordPress로 만든 사이트가 아주 많기 때문에 렌탈 서버 각사가 긴급하게 대응했습니다.10
3. 수정판이 나오기 전에 정보가 돌았다
Cloudflare는 수정판이 공개되기 전부터 모든 고객에게 방어 규칙을 적용했고, 실제로 공격 트래픽을 관찰했다고 밝혔습니다.1 한편 미국 CISA는 공지 시점에 "성공한 실제 공격은 확인하지 못했다"고 밝혔습니다.11
"공격 시도"는 여러 기업이 관측했습니다. "공격으로 인한 피해"는 공지 시점에는 확인되지 않았습니다.
진석 대표의 정리겁을 주는 기사도 많지만, '시도'와 '피해'는 나눠서 봐 주세요. 그래야 지금 무엇을 할지 차분하게 정할 수 있습니다.
그렇다면 귀사의 사이트는 위험할까
여기서 조금 안심이 되는 이야기를 하겠습니다. 주요 렌탈 서버 회사들은 10월 21~22일에 서버 쪽에서 PHP에 수정을 적용했다고 공지했습니다.
| 서버 회사 | 공지한 대응 (공유 서버) |
|---|---|
| Xserver | PHP 5.6~8.5에 수정 적용. 이용자가 서둘러 버전을 바꿀 필요는 없다고 안내.12 |
| Sakura Internet | 지원이 끝난 버전을 포함해 렌탈 서버의 PHP에 수정 적용.13 |
| Lolipop | PHP 5.3~8.5에 수정 적용.14 |
| ConoHa WING | 제공 중인 모든 PHP 버전에 수정 적용.15 |
즉, 일반적인 렌탈 서버(공유 서버)로 회사 사이트를 운영하고 있다면, 기초의 금은 이미 서버 회사가 메워 줬을 가능성이 높습니다. 다만 다음 중 하나에 해당한다면 이야기가 달라집니다.
- VPS나 자사 서버처럼, 서버 관리를 우리 회사(또는 제작사)가 하고 있다
- 수정되기 전에 이미 침입당했을 가능성이 있다
- 10월 23일 PHP 개발팀이 공표한, 조건이 한정된 별도의 취약점에 해당한다
진석 대표의 정리대부분의 렌탈 서버 사이트는 이미 처리가 끝났을 가능성이 높습니다. 위의 세 가지에 해당하는지만 확인하시면 됩니다. 이 세 가지는 다음 글에서 하나씩 설명드리겠습니다.
그럼, 오늘 할 일은?
선택지는 세 가지입니다.
계약한 서버 회사의 '중요 공지'에서 PHP 수정이 끝났는지 확인합니다. 가장 확실한 방법입니다.
WordPress 관리 화면의 '도구 → 사이트 상태 → 정보 → 서버'에서 확인합니다.16 수정 후에도 예전 번호가 보이는 서버 회사도 있습니다.
"우리 사이트는 렌탈 서버인가요, VPS인가요?" 제작사에 맡겼다면 이렇게 물어보세요.
무엇을 고를지는 귀사의 판단입니다. 다만 저는 C부터 시작하시길 권합니다.
진석 대표의 정리이번 일에서 가장 곤란한 것은 구멍 그 자체보다 "누가 고치는지 아무도 모르는" 상태입니다. 그것부터 정해 두세요.
PHP2Shell에 관해 자주 묻는 질문
WordPress와 플러그인을 최신으로 하면 해결되나요?
아닙니다. 구멍은 WordPress가 아니라 그 아래의 PHP에 있습니다. 서버의 PHP를 수정판(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)으로 올려야 합니다.
렌탈 서버를 쓰고 있다면 아무것도 안 해도 되나요?
대부분은 그렇습니다. 공유 서버라면 서버 회사가 이미 수정했을 가능성이 높습니다. 다만 서버 회사의 공지로 확인하고, 수정 전에 침입당하지 않았는지는 따로 살펴보는 것이 좋습니다.
우리 사이트의 PHP 버전은 어디서 보나요?
WordPress 관리 화면의 '도구 → 사이트 상태 → 정보 → 서버'에 표시됩니다. 서버 회사에 따라서는 번호를 그대로 둔 채 수정한 곳도 있으니, 공지와 함께 확인하세요.
공격을 받았는지는 어떻게 알 수 있나요?
일본 JPCERT/CC가 제시한 흔적 세 가지로 확인합니다. 확인 순서는 이 시리즈의 4편에서 자세히 설명합니다.
SOURCES
- Cloudflare Blog 「Cloudflare deploys protections against php2shell vulnerability」(2026년 10월 21일) blog.cloudflare.com
- PHP Group 「Upcoming Critical PHP Security Release」(2026년 10월 20일) php.net/archive/2026.php
- IPA(일본어, 2026년 10월 21일) ipa.go.jp
- PHP Group 「Security advisory: Critical remote code execution vulnerabilities, update now」(2026년 10월 21일) php.net
- Nikkei xTECH(일본어, 2026년 10월 21일) xtech.nikkei.com
- JPCERT/CC 주의 환기 JPCERT-AT-2026-0033(일본어, 2026년 10월 22일) jpcert.or.jp
- Wiz Research 「PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet」(2026년 10월 21일) wiz.io
- BleepingComputer 「PHP ships emergency patches for critical PHP2Shell flaws」(2026년 10월 21일) bleepingcomputer.com
- Rapid7 ETR(2026년 10월 21일) rapid7.com
- TechTarget 「PHP2Shell: 22M exposed servers at risk as emergency patches released」(2026년 10월 21일) techtarget.com
- CISA 「Critical Vulnerabilities in PHP Require Immediate Patching」(2026년 10월 21일) cisa.gov
- Xserver 공지(일본어, 2026년 10월 22일) xserver.ne.jp
- Sakura Internet 공지(일본어, 2026년 10월 22일) sakura.ad.jp
- Lolipop 공지(일본어, 2026년 10월 22일) lolipop.jp
- ConoHa WING 공지(일본어, 2026년 10월 22일) conoha.jp
- Rocket Boys(일본어, 2026년 10월 21일) rocket-boys.co.jp
PHP2Shell을 계기로, 중소기업 홈페이지가 알아 둘 위험을 다섯 편으로 정리합니다.
- PHP2Shell이란? (이 글)
- 패치가 끝났는데 왜 안심할 수 없을까? 세 가지 경우
- VPS·자사 서버의 PHP 사이트는 왜 아직 위험할까
- 패치 전에 이미 들어왔다면? 공격의 흔적 세 가지
- PHP 8.2 지원 종료(12월 31일) 전에 정해 둘 것
다른 글은 따뜻한기술 블로그에서 볼 수 있습니다.
우리 사이트가 해당되는지, 30초 만에 확인하세요.
사이트 주소만 넣으면 PHP 사용 여부와 서버 회사의 대응 상황을 바로 알려 드립니다. 해당되지 않는다면 "지금은 옮기지 않아도 됩니다"라고 그대로 알려 드립니다.
무료로 30초 체크하기결과를 보고 상담이 필요하시면 따뜻한기술에 문의하기
최종 수정 2026년 10월 24일