패치가 끝났는데 왜 안심할 수 없을까? 세 가지 경우
렌탈 서버 각사가 PHP2Shell 수정을 끝냈어도 안심할 수 없는 경우가 세 가지 있습니다. 수정 전의 침입, 직접 관리하는 서버, 조건이 한정된 별도의 취약점. 귀사가 어느 쪽인지 판단하는 방법을 정리합니다.
 글쓴이 Jeensuk Yang
PHPFree · 웹 보안 · 위험편 02
?이런 분께 권합니다
- 서버 회사에서 'PHP 대응 완료' 공지를 받은 분
- "패치가 끝났으니 이제 다 끝났다"고 생각하고 있는 분
- 우리 회사가 예외에 해당하는지 확인하고 싶은 분
!이 글에서 알 수 있는 것
- 패치가 지켜 주는 것과 지켜 주지 못하는 것
- 안심할 수 없는 세 가지 경우와 각각의 신호
- 우리 회사가 '끝난 쪽'인지 '아직인 쪽'인지 판단하는 방법
"대응 완료" 메일, 받으셨나요?
지난 글에서 주요 렌탈 서버 회사들이 10월 21~22일에 PHP 수정을 끝냈다고 말씀드렸습니다. 대부분의 회사는 이걸로 끝입니다. 다만 세 가지 경우에 해당하는 회사는 아직 할 일이 남아 있습니다. 귀사가 어느 쪽인지 스스로 판단하실 수 있도록 하나씩 짚어 보겠습니다.
패치가 끝났다면, 정말 다 끝난 걸까?
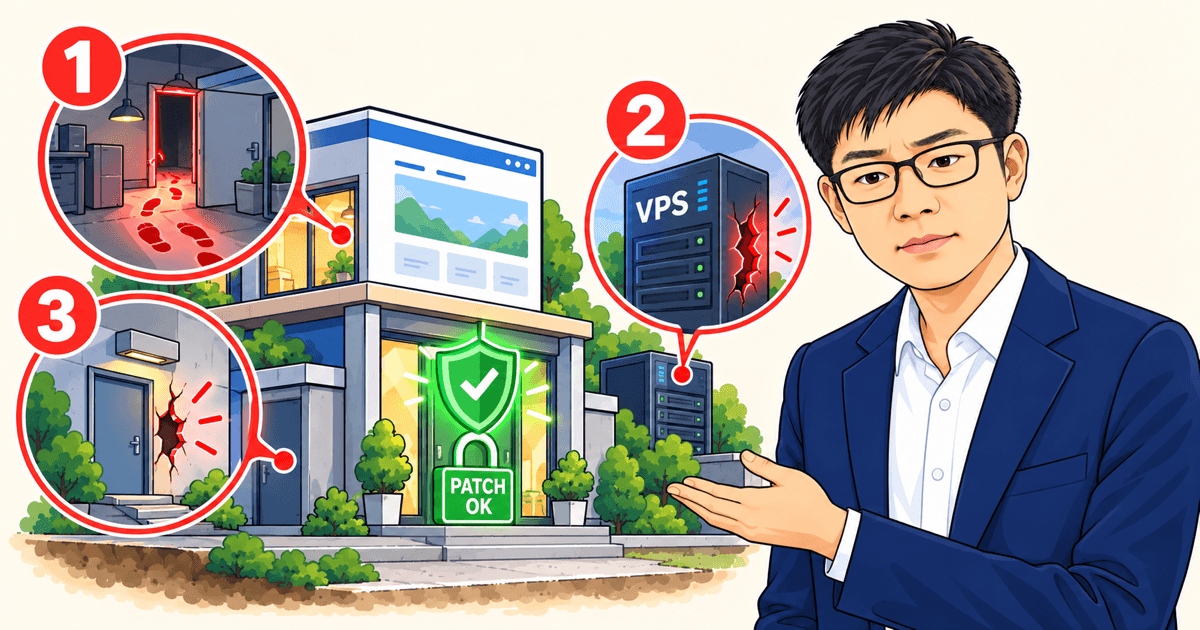
대부분은 끝났습니다. 예를 들어 Xserver는 공유 서버의 PHP 5.6~8.5에 수정을 적용했고, 이용자가 서둘러 버전을 바꿀 필요는 없다고 안내했습니다.1 다만 수정(패치)은 집 자물쇠를 새것으로 바꾸는 일과 같아서, 지켜 주지 못하는 부분이 있습니다.
- 바꾸기 전에 이미 들어온 사람
- 자물쇠를 직접 바꿔야 하는 집(VPS)
- 다른 문에 난 별도의 구멍
새 자물쇠는 이미 집 안에 있는 사람이나, 남겨진 복제 열쇠에는 소용이 없습니다.
진석 대표의 정리"대응 완료"는 앞으로의 공격을 막았다는 뜻입니다. 이미 일어난 일과, 우리가 직접 관리하는 부분은 따로 확인해야 합니다.
경우 1: 수정 전에 이미 들어와 있었다면?
패치를 해도 이미 뚫린 침입 경로는 남습니다. 이번에는 수정판이 공개되기 전부터 일부에서 공격 움직임이 관측됐습니다. Amazon의 미끼 서버(허니팟)는 공개 4일 전인 10월 17일에 공격 시도를 기록했습니다.2
패치는 앞으로의 공격을 막을 뿐, 이미 들어온 것을 내보내 주지는 않습니다.
미국 TechTarget은 서버를 재시작하기 전에 10월 20일 이후의 기록(로그)을 보존하라고 권합니다.3 또 이 구멍을 이용하면 서버 메모리에 있는 비밀번호나 API 키가 새어 나갈 수 있어서,4 한국인터넷진흥원(KISA)은 이상이 없어 보여도 데이터베이스나 관리자 비밀번호를 바꾸라고 권합니다.5
확인해 보면 좋은 신호
- WordPress 관리자 목록에 본 적 없는 사용자가 늘어 있다
- 업로드용 폴더 등에 본 적 없는 PHP 파일이 놓여 있다
진석 대표의 정리패치는 도둑을 내보내 주지 않습니다. 흔적을 보는 방법은 4편에서 순서대로 설명드리겠습니다.
경우 2: 서버를 직접 관리하고 있다면?
VPS나 자사 서버는 서버 회사가 PHP를 고쳐 주지 않습니다. 렌탈 서버의 '공유 서버'라면 PHP는 서버 회사가 관리하기 때문에 이번에 각사가 일제히 고쳤습니다. 하지만 Xserver도 Sakura Internet도 VPS는 이용자가 직접 PHP 버전을 확인하고 수정판으로 올려야 한다고 명시했습니다.1·7
즉, VPS에서 돌아가는 사이트는 누군가 손을 쓰지 않는 한 지금도 구멍이 열려 있을 수 있습니다.
VPS인지 확인해 보는 게 좋은 신호
- 계약명에 'VPS', '클라우드', '전용 서버'가 들어 있다
- 제작사가 "서버도 저희가 준비했습니다"라고 말했다
- 매달 서버 회사가 아니라 제작사 이름으로 '유지보수비'가 청구된다
진석 대표의 정리VPS라면 "누가 PHP를 올리는지"부터 정해야 합니다. 이 경우는 3편에서 자세히 다룹니다.
경우 3: 10월 23일에 공표된 별도의 구멍은?
10월 21일의 수정과는 별개인 취약점이지만, 해당되는 사이트는 드뭅니다. 10월 23일 PHP 개발팀은 세션 처리와 관련된 취약점(CVE-2026-115560)을 공표했고, 24일에는 KISA도 임시 조치를 안내했습니다. 10월 21일의 수정으로는 해결되지 않으며, 수정판은 다음 정기 업데이트에 포함될 예정입니다.8·9
문제가 되는 것은 세션 처리 방식을 특정하게 바꿔 쓰는 드문 구성뿐이고, PHP 측도 "실제로는 일어나기 어렵다"고 설명합니다.8·9
참고로 Lolipop는 10월 22일 보고에서 모든 버전의 PHP에서 이 기능을 껐다고 밝혔습니다.6 이 경우는 사이트를 보는 것만으로는 알 수 없으니, 서버 설정을 볼 수 있는 사람에게 물어봐야 합니다.
진석 대표의 정리지금 당장 걱정할 일은 아닙니다. 다만 큰 수정 직후에도 관련된 구멍이 또 나올 수 있다는 것은 기억해 두세요.
그럼 귀사는 어떻게 할까?
먼저 세 가지 경우를 한 장으로 정리합니다.
| 경우 | 무엇이 남아 있나 | 누가 확인하나 |
|---|---|---|
| 1. 수정 전 침입 | 심어진 뒷문, 새어 나간 비밀번호 | 귀사 + 사이트 관리자 |
| 2. 직접 관리하는 서버 | 구멍 그 자체 | 서버를 관리하는 사람 |
| 3. 별도의 취약점 | 아직 수정판이 없는 다른 구멍(조건 한정) | 서버를 관리하는 사람(공유 서버라면 서버 회사) |
선택할 수 있는 길은 세 가지입니다.
3편·4편에 절차를 모두 썼습니다. 서버 설정을 다룰 수 있는 사람이 있다면 이 길로 충분합니다.
"공유 서버인가요, VPS인가요?"와 "10월 20일 이후 로그는 남아 있나요?" 답이 돌아오지 않는다면 그것 자체가 답입니다.
PHP 없이도 운영할 수 있습니다. PHP가 없으면 이번 같은 "기초의 구멍"은 생기지 않습니다.
진석 대표의 정리많은 중소기업에게 진짜 문제는 이번 구멍이 아니라, 다음 구멍이 발견됐을 때 또 똑같이 허둥대는 것이라고 저는 생각합니다.
패치 이후에 관해 자주 묻는 질문
서버 회사에서 '대응 완료' 메일이 왔다면 할 일이 없나요?
대부분은 없습니다. 다만 수정 전에 침입당하지 않았는지는 따로 확인하는 것이 좋습니다. 관리자 목록과 업로드 폴더를 한 번 살펴보세요.
우리 사이트가 VPS인지 어떻게 알 수 있나요?
계약서나 청구서를 보면 압니다. 계약명에 'VPS', '클라우드', '전용 서버'가 있거나, 제작사가 서버까지 준비했다면 VPS일 가능성이 있으니 제작사에 물어보세요.
CVE-2026-115560은 지금 당장 대응해야 하나요?
대부분의 사이트는 해당되지 않습니다. 드문 구성에서만 문제가 되며, 걱정된다면 서버 관리자에게 session.upload_progress.enabled=0 설정 여부를 물어보세요.
SOURCES
- Xserver 공지(일본어, 2026년 10월 22일) xserver.ne.jp
- Help Net Security 「PHP2Shell: Critical PHP vulnerabilities patched, update now!」(2026년 10월 21일) helpnetsecurity.com
- TechTarget 「PHP2Shell: 22M exposed servers at risk as emergency patches released」(2026년 10월 21일) techtarget.com
- Wiz Research 「PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet」(2026년 10월 21일) wiz.io
- KISA 보호나라 「PHP 보안취약점(PHP2Shell) 관련 기업 보안 대응 수칙」(2026년 10월 22일) boho.or.kr
- Lolipop 공지(일본어, 2026년 10월 22일) lolipop.jp
- Sakura Internet 공지(일본어, 2026년 10월 22일) sakura.ad.jp
- PHP Group, CVE-2026-115560 관련 공지(2026년 10월 23일) php.net/archive/2026.php
- KISA 보호나라 「PHP 신규 취약점(CVE-2026-115560) 임시 조치 권고」(2026년 10월 24일) boho.or.kr
PHP2Shell을 계기로, 중소기업 홈페이지가 알아 둘 위험을 다섯 편으로 정리합니다.
- PHP2Shell이란? 중소기업 홈페이지에 무슨 일이 있었나
- 패치가 끝났는데 왜 안심할 수 없을까? 세 가지 경우 (이 글)
- VPS·자사 서버의 PHP 사이트는 왜 아직 위험할까
- 패치 전에 이미 들어왔다면? 공격의 흔적 세 가지
- PHP 8.2 지원 종료(12월 31일) 전에 정해 둘 것
다른 글은 따뜻한기술 블로그에서 볼 수 있습니다.
우리 회사는 '끝난 쪽'일까, '아직인 쪽'일까.
사이트 주소만 넣으면 PHP 사용 여부와 서버 회사의 대응 상황을 바로 알려 드립니다. 해당되지 않는다면 "지금은 옮기지 않아도 됩니다"라고 그대로 알려 드립니다.
무료로 30초 체크하기결과를 보고 상담이 필요하시면 따뜻한기술에 문의하기
최종 수정 2026년 10월 24일